

V zadnjem času lahko na spletu najdete ogromno gradiva na temo analize prometa na obrobju omrežja. Pri tem so vsi nekako popolnoma pozabili na analizo lokalnega prometa, ki je prav tako pomembna. Ta članek se ravno osredotoča na to temo. Na primeru se bomo spomnili starega dobrega Netflow (in njegovih alternativ), raziskali zanimive primere, morebitne anomalije v omrežju in ugotovili prednosti rešitve, ko celotno omrežje deluje kot enoten senzor. In kar je najpomembnejše — takšno analizo lokalnega prometa lahko izvedete popolnoma brezplačno, v okviru preskusne licence (45 dni). Če vas tema zanima, vas vabimo, da nadaljujete. Če pa vam je branje nevšečno, lahko že zdaj, da boste vedeli, registrirate se na , kjer bomo vse pokazali in razložili (tam boste tudi izvedeli o prihajajočem usposabljanju za izdelek).
Kaj je Flowmon Networks?
Predvsem, Flowmon je evropski IT dobavitelj. Podjetje je češko, s sedežem v mestu Brno (vprašanje sankcij se sploh ne odpira). V svoji sedanji obliki je podjetje na trgu od leta 2007. Pred tem je bilo znano pod blagovno znamko Invea-Tech. Tako da je bilo za razvoj izdelkov in rešitev porabljenih skoraj 20 let.
Flowmon se pozicionira kot blagovna znamka razreda A. Razvija vrhunske rešitve za podjetniške stranke in je omenjena v kvadrantih Gartner glede na področje spremljanja in diagnostike zmogljivosti omrežja (NPMD). Kar je zanimivo, je, da je med vsemi podjetji v poročilu Flowmon edini dobavitelj, ki je bil s strani Gartnerja označen kot proizvajalec rešitev tako za spremljanje omrežja kot za zaščito informacij (Network Behavior Analysis). Trenutno ne zaseda prvega mesta, a zato tudi ne stane kot krilo Boeinga.
Kakšne naloge omogoča reševati izdelek?
Na splošno lahko izpostavimo naslednji sklop nalog, ki jih rešujejo izdelki podjetja:
- povečanje stabilnosti delovanja omrežja ter omrežnih virov s minimizacijo časa njihove nedostopnosti;
- povečanje skupne ravni zmogljivosti omrežja;
- povečanje učinkovitosti dela administrativnega osebja z uporabo:
- sodobnih orodij inovativnega omrežnega spremljanja, ki temeljijo na informacijah o IP toku;
- zagotovitev podrobnih analiz delovanja in stanja omrežja – uporabnikov in aplikacij, ki delujejo v omrežju, prenesenih podatkov, povezanih virov, storitev in vozlišč;
- ukrepanje ob incidentih, preden pridejo do izgube storitve za uporabnike in stranke;
- skrajšanje časa in virov, potrebnih za upravljanje omrežja in IT-infrastrukture;
- poenostavitev nalog iskanja napak.
- povišanje ravni zaščite omrežja in informacijskih virov podjetja z uporabo nesigurnostnih tehnologij za odkrivanje nenormalne in zlonamerne omrežne aktivnosti ter "napadov z ničelno dnevom" (zero-day);
- zagotavljanje zahtevane ravni SLA za omrežne aplikacije in baze podatkov.
Izdelek Flowmon Networks
Zdaj si poglejmo portfelj izdelkov Flowmon Networks in izvemo, s čim se natančno ukvarja podjetje. Kot so mnogi že uganili iz imena, je njihova glavna specializacija rešitve za spremljanje prometa v toku, poleg tega pa so na voljo tudi številni dodatni moduli, ki razširjajo osnovno funkcionalnost.
Dejansko lahko Flowmon štejemo za podjetje z enim izdelkom, ali bolje rečeno – z eno rešitvijo. Poglejmo, ali je to dobro ali slabo.
Jedro sistema je zbiralnik, odgovoren za zbiranje podatkov po različnih protokolih toka, kot so NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Čisto logično je, da je za podjetje, ki ni povezano z nobenim proizvajalcem omrežne opreme, pomembno ponuditi univerzalen izdelek, ki ni vezan na en sam standard ali protokol.
Flowmon Collector
Zbiralnik je na voljo tako v obliki strojnega strežnika kot tudi kot virtualna naprava (VMware, Hyper-V, KVM). Mimogrede, strojna platforma je zasnovana na prilagojenih strežnikih DELL, kar samodejno odpravlja večino vprašanj v zvezi z garancijo in RMA. Edini del strojne opreme so FPGA plošče za zajem prometa, ki jih je razvila hčerinska družba Flowmon, in ki omogočajo spremljanje pri hitrostih do 100 Gbps.
Kaj pa, če obstoječa omrežna oprema ne omogoča generiranja kakovostnega toka? Ali pa je obremenitev opreme prevelika? Nič hudega:
Flowmon Prob
V tem primeru Flowmon Networks ponuja uporabo lastnih sond (Flowmon Probe), ki se povezujejo v omrežje preko SPAN priključka stikala ali z uporabo pasivnih TAP razdeljevalnikov.
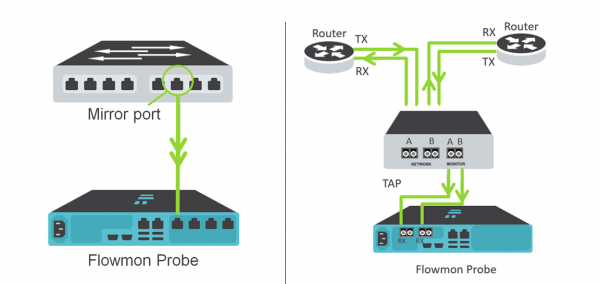
SPAN (mirror port) in TAP možnosti implementacije
V tem primeru se "neobdelani" promet, ki prihaja na Flowmon Probe, pretvori v razširjeni IPFIX, ki vsebuje več kot 240 metrik z informacijami. Medtem ko v standardnem protokolu NetFlow, ki ga generira omrežna oprema, ni več kot 80 metrik. To omogoča vidnost protokolov ne samo na 3. in 4. ravni, temveč tudi na 7. ravni po modelu ISO OSI. Posledično lahko omrežni skrbniki spremljajo delovanje takšnih aplikacij in protokolov, kot so e-mail, HTTP, DNS, SMB…
Konceptualno, logična arhitektura sistema izgleda takole:
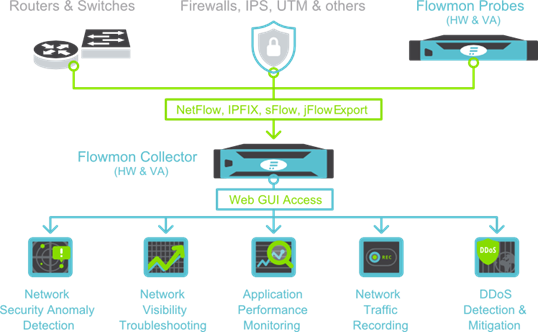
Osrednji del celotnega "ekosistema" Flowmon Networks je Collector, ki prejema promet z obstoječe omrežne opreme ali lastnih sond (Probe). Vendar pa bi bilo za Enterprise rešitve preprosto zagotavljati funkcionalnost izključno za spremljanje omrežnega prometa preveč preprosto. To zmorejo tudi Open Source rešitve, čeprav ne s takšno učinkovitostjo. Vrednost Flowmona so dodatni moduli, ki razširjajo osnovno funkcionalnost:
- modul Zaznavanje anomalij pri varnosti – odkrivanje nenormalne omrežne aktivnosti, vključno z napadi "zero-day", na podlagi heuristične analize prometa in tipičnega omrežnega profila;
- modul Nadzor zmogljivosti aplikacij – nadzor zmogljivosti omrežnih aplikacij brez nameščanja "agentov" in vpliva na ciljne sisteme;
- modul Zapisovalnik prometa – zapisovanje fragmentov omrežnega prometa po nizu vnaprej določenih pravil ali po sprožilcu iz modula ADS, za nadaljnje odpravljanje težav in/ali preiskovanje incidentov informacijske varnosti;
- modul Zaščita pred DDoS napadi – zaščita omrežnega roba pred volumetričnimi napadi DoS/DDoS, vključno z napadi na aplikacije (OSI L3/L4/L7).
V tem članku bomo preučili, kako vse deluje v živo na primeru 2 modulov – Nadzor in diagnostika omrežne zmogljivosti in Zaznavanje anomalij pri varnosti.
Izvorni podatki:
- strežnik Lenovo RS 140 z hipervizorjem VMware 6.0;
- slika virtualnega stroja Flowmon Collector, ki jo lahko ;
- par stikala s podporo za flow protokole.
Korak 1. Namestitev Flowmon Collector
Vrste virtualnega strežnika na VMware poteka popolnoma standardno iz OVF predloge. Na koncu dobimo virtualni strežnik, ki deluje na CentOS-u in ima pripravljeno programsko opremo. Zahteve po virih so zmerne:
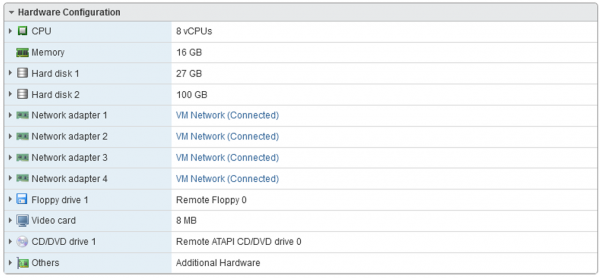
Samo še izvedite osnovno inicializacijo z ukazom sysconfig:
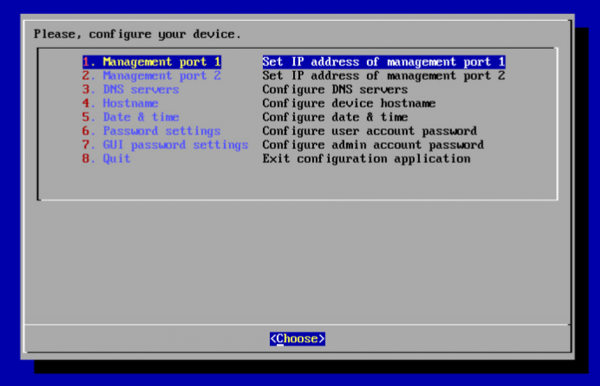
Nastavimo IP na upravljalskem vmesniku, DNS, čas, ime gostitelja, nato pa se lahko povežemo z spletno vmesnikom.
Korak 2. Namestitev licence
Poskusna licenca za en mesec in pol se ustvari in prenese skupaj z podobo virtualnega strežnika. Naložen je preko Configuration Center -> License. Na koncu vidimo:
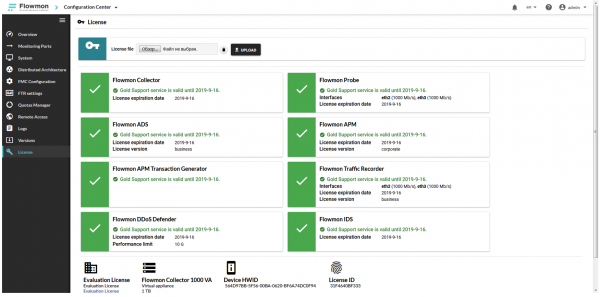
Vse je pripravljeno. Lahko začnemo z delom.
Korak 3. Konfiguracija prejemnika na zbiralniku
V tej fazi je potrebno določiti, kako bodo podatki iz virov prišli v sistem. Kot smo omenili prej, je to lahko eden izmed protokolov flow ali SPAN port na switchu.
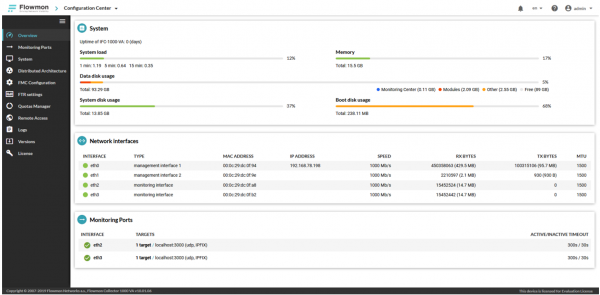
V našem primeru bomo uporabili prejem podatkov prek protokolov NetFlow v9 in IPFIX. V tem primeru kot tarčo navedemo IP naslov upravljalskega vmesnika – 192.168.78.198. Vmesnika eth2 in eth3 (z vrsto Monitoring interface) se uporabljata za prejem kopije "surovega" prometa iz SPAN porta stikala. Te spustimo, to ni naš primer.
Nato preverimo port zbiralnika, kamor naj bi prihajal promet.
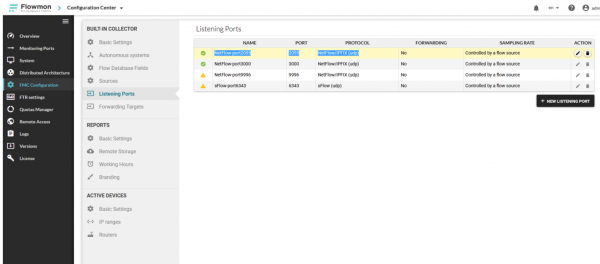
V našem primeru zbiralnik pričakuje promet na portu UDP/2055.
Korak 4. Konfiguracija omrežne opreme za izvoz flow
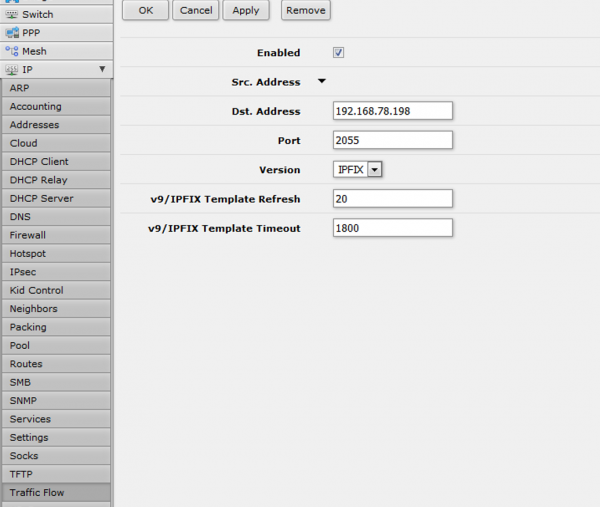
Nastavitev NetFlow na opremi Cisco Systems je verjetno povsem običajen postopek za vsakega omrežnega administratorja. Za naš primer bomo vzeli kaj bolj nenavadnega. Na primer, usmerjevalnik MikroTik RB2011UiAS-2HnD. Da, čudno se sliši, a to cenovno ugodno rešitev za majhne in domače pisarne tudi podpira protokole NetFlow v5/v9 in IPFIX. V nastavitvah določimo tarčo (naslov zbiralnika 192.168.78.198 in port 2055):
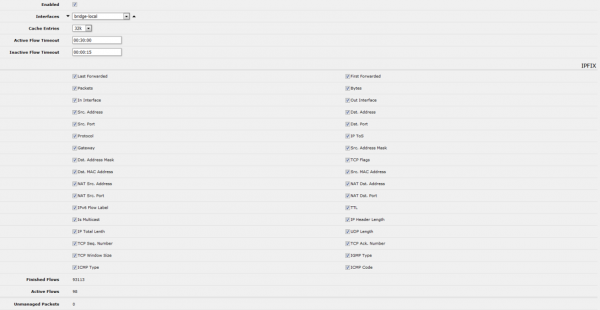
In dodamo vse razpoložljive meritve za izvoz:
Na tem mestu lahko rečemo, da je osnovna nastavitev zaključena. Preverimo, ali promet prihaja v sistem.
Korak 5. Preverjanje in delovanje modula Network Performance Monitoring and Diagnostics
Preverite prisotnost prometa iz vira v razdelku Flowmon Monitoring Center -> Sources:
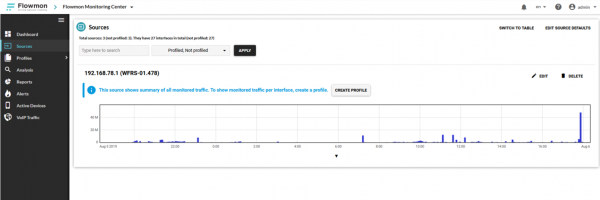
Vidimo, da podatki prihajajo v sistem. Kmalu po tem, ko zbiralnik nabere promet, se bodo vtiči začeli prikazovati informacij:
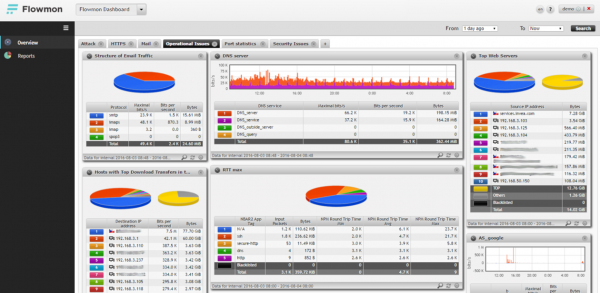
Sistem je izgrađen na principu drill down. To jest, korisnik, odabirući zanimljivu fragmente na dijagramu ili grafikonu, "uroni" do razine dubine podataka koja mu je potrebna:
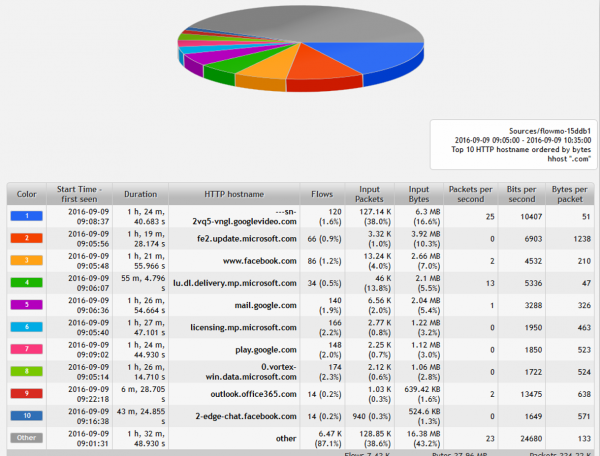
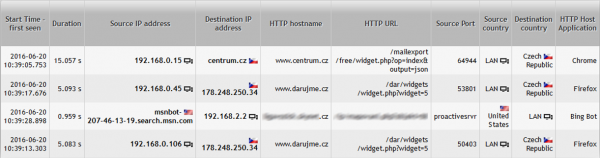
Sve do informacija o svakom mrežnom spoju i konekciji:
Korak 6. Modul za otkrivanje anomalija
Ovaj modul se može smatrati jednim od najzanimljivijih, zahvaljujući korištenju bezsigranih metoda otkrivanja anomalija u mrežnom prometu i zlonamjernoj mrežnoj aktivnosti. No, to nije analog IDS/IPS sistema. Rad s modulom započinje njegovim "obučavanjem". Za to se u posebnom čarobnjaku navode svi ključni komponenti i servisi mreže, uključujući:
- adrese gateway-a, DNS, DHCP i NTP servera,
- adresiranje u segementima korisnika i servera.
Nakon toga, sistem prelazi u režim obuke, koji u prosjeku traje od 2 nedelje do 1 meseca. Za to vreme sistem formira osnovnu liniju prometa, karakterističnog za našu mrežu. Drugim rečima, sistem uči:
- koje ponašanje je karakteristično za čvorove mreže?
- koji volumen podataka se obično prenosi i smatra normalnim za mrežu?
- koje vreme rada je tipično za korisnike?
- koje aplikacije rade u mreži?
- i mnogo više..
Na kraju, dobijamo alat koji otkriva bilo kakve anomalije u našoj mreži i odstupanja od karakterističnog ponašanja. Evo nekoliko primera koje sistem može otkriti:
- širenje novog zlonamernog softvera u mreži, koji nije prepoznat potpisima antivirusnih programa;
- izgradnja DNS, ICMP ili drugih tunela i prenos podataka zaobiđajući vatrozid;
- pojava novog računara u mreži, koji se predstavlja kao DHCP i/ili DNS server.
Pogledajmo kako to izgleda uživo. Nakon što je vaš sistem prošao obuku i izgradio osnovnu liniju prometa mreže, počinje detekciju incidenata:
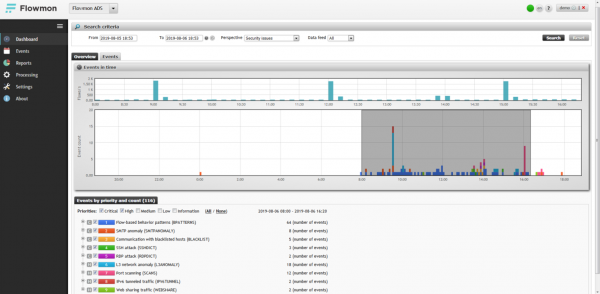
Početna stranica modula - vremenska linija sa prikazom otkrivenih incidenata. U našem primeru vidimo očigledan skok, otprilike između 9 i 16 časova. Ističemo ga i gledamo bliže.
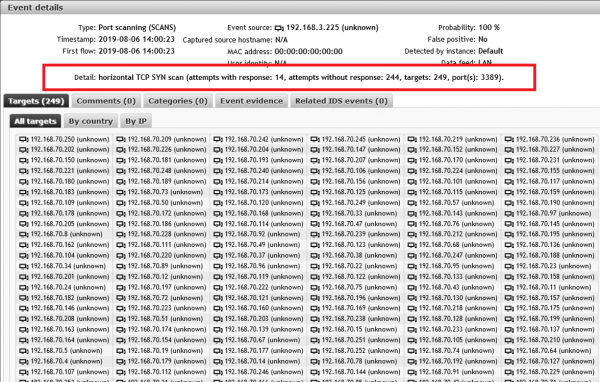
Očigledno se prati anomalno ponašanje napadača u mreži. Sve počinje sa tim što host sa adresom 192.168.3.225 započinje horizontalno skeniranje mreže na portu 3389 (Microsoft RDP servis) i pronalazi 14 potencijalnih "žrtava":
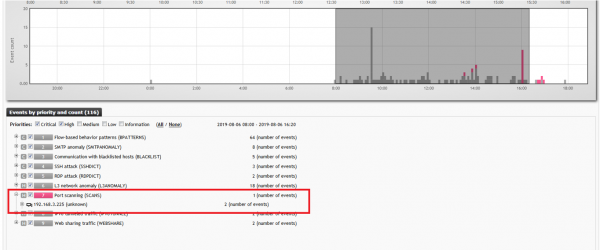
in
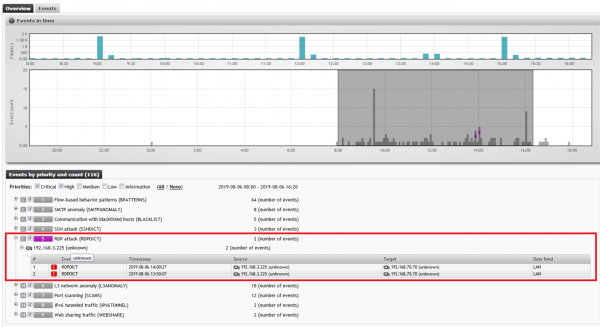
Naslednji zabeleženi incident je, da strežnik 192.168.3.225 začne z brute force napadom za preizkušanje gesel na storitvi RDP (port 3389) na prej ugotovljenih naslovih:
Kot posledica napada se na enem od hekerskih strežnikov zabeleži anomalija SMTP. Z drugimi besedami, začela se je pošiljanja SPAM-a:
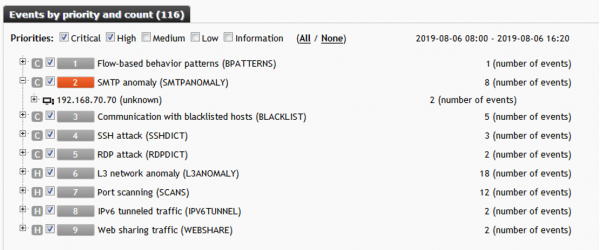
Ta primer je jasna demonstracija zmogljivosti sistema in modula Anomaly Detection Security, posebej. O učinkovitosti presodite sami. S tem zaključujemo funkcionalni pregled rešitve.
Zaključek
Povzamemo lahko, kakšne zaključke o Flowmonu lahko naredimo na koncu:
- Flowmon je rešitev premium ravni za korporativne naročnike;
- zaradi vsestranskosti in združljivosti je zbiranje podatkov na voljo iz vseh virov: omrežne opreme (Cisco, Juniper, HPE, Huawei…) ali lastnih sond (Flowmon Probe);
- možnosti prilagodljivosti rešitve omogočajo povečanje funkcionalnosti sistema z dodajanjem novih modulov, prav tako pa izboljšanje zmogljivosti s prilagodljivim pristopom k licenciranju;
- z uporabo tehnologij brez podpisov sistem omogoča odkrivanje tudi neznanih napadov, ki jih protivirusni programi in IDS/IPS sistemi ne poznajo, zero-day napadi;
- zaradi popolne "prosojnosti" z vidika namestitve in prisotnosti sistema v omrežju rešitev ne vpliva na delovanje drugih vozlišč in komponent vaše IT infrastrukture;
- Flowmon je edina rešitev na trgu, ki podpira spremljanje prometa pri hitrostih do 100 Gbit/s;
- Flowmon je rešitev za omrežja vseh velikosti;
- najboljša razmerja med ceno in funkcionalnostjo med podobnimi rešitvami.
V tem pregledu smo obravnavali manj kot 10% celotne funkcionalnosti rešitve. V naslednjem članku bomo predstavili druge module Flowmon Networks. Na primeru modula Application Performance Monitoring bomo prikazali, kako lahko skrbniki poslovnih aplikacij zagotavljajo razpoložljivost na zahtevani ravni SLA, ter čim hitreje diagnosticirajo težave.
Prav tako vas želimo povabiti na naš webinar (10.09.2019), posvečen rešitvam podjetja Flowmon Networks. Za predhodno registracijo vas prosimo, .
Zaenkrat je to vse, hvala za vaš interes!
Samo registrovani korisnici mogu učestvovati u anketi. , molim vas.
Ali uporabljate Netflow za spremljanje omrežja?
Da
Ne, a načrtujem
Ne
Проголосовали 9 пользователей. Воздержались 3 пользователя.
Izvor: habr.com
