

Informacijska sigurnost odvojila se od telekomunikacija kao samostalna grana s vlastitom specijalizacijom i opremom. Ali postoji slabo poznata klasa uređaja koja se nalazi na granici telekomunikacija i informacijske sigurnosti – posrednici mrežnih paketa (Network Packet Broker), poznati i kao uravnoteživači opterećenja, specijalizirani/monitoring prekidači, agregatori prometa, Security Delivery Platform, Network Visibility i slično. A mi, kao ruski razvojni inženjeri i proizvođači takvih uređaja, želimo detaljnije pričati o njima.
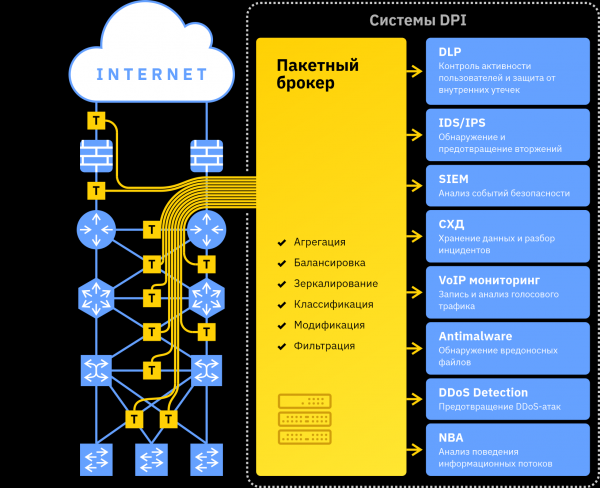
Područje primjene i rješavane zadaće
Posrednici mrežnih paketa su specijalizirani uređaji koji su najviše korišteni u sustavima informacijske sigurnosti. Ova klasa uređaja je relativno nova i malo je prisutna u općoj mrežnoj infrastrukturi u usporedbi s prekidačima, usmjerivačima itd. Pionir u razvoju ovog tipa uređaja bila je američka tvrtka Gigamon. Trenutno je na ovom tržištu značajno više igrača (uključujući slična rješenja poznatog proizvođača testnih sustava – tvrtke IXIA), ali o postojanju takvih uređaja još uvijek zna samo uski krug stručnjaka. Kao što je već spomenuto, čak ni s terminologijom nema jednoglasne definicije: nazivi variraju od "sustava osiguranja transparentnosti mreže" do jednostavnog "balansirača".
Prilikom razvoja posrednika mrežnih paketa, suočili smo se s potrebom ne samo za analizom pravaca razvoja funkcionalnosti i testiranjem u laboratorijima/testnim zonama, već i za objašnjavanjem potencijalnim korisnicima o postojanju ove vrste opreme, budući da ne znaju svi za to.
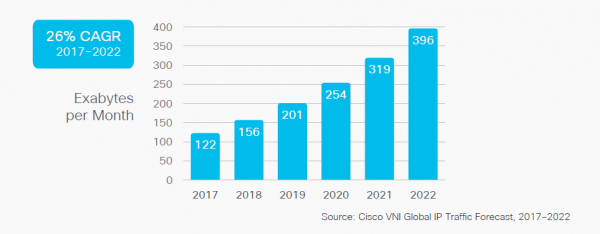
Prije 15-20 godina prometa u mreži bilo je malo, i to su bili pretežno nevažni podaci. Ali praktički ponavlja : brzina internetske veze povećava se godišnje za 50 %. Obujam prometa također neprekidno raste (na grafikonu je prikazana prognoza iz 2017. godine od tvrtke Cisco, izvor Cisco Visual Networking Index: Forecast and Trends, 2017–2022):
Zajedno s brzinom raste važnost cirkulirajućih informacija (ovo su i poslovne tajne i prozvane osobne podatke) i općenito, operativnost infrastrukture.
Posledično se je pojavila tudi industrija informacijske varnosti. Industrija je na to odgovorila z razvojem celega spektra naprav za globinsko analizo prometa (DPI): od sistemov za preprečevanje DDOS napadov do sistemov za upravljanje dogodkov informacijske varnosti, vključno z IDS, IPS, DLP, NBA, SIEM, Antimalware in tako naprej. Običajno je vsaka od teh sredstev programska oprema, ki se namesti na strežniško platformo. Pri tem se vsak program (sredstvo analize) namesti na svojo strežniško platformo: proizvajalci programske opreme so različni, pa tudi računalniških virov za analizo na L7 potrebujemo veliko.
Pri postavljanju sistema informacijske varnosti je potrebno rešiti vrsto osnovnih nalog:
- kako prenašati promet iz infrastrukture na sisteme analize? (za to prvotno zasnovani SPAN priključki v sodobni infrastrukturi niso dovolj niti po številu niti po zmogljivosti)
- kako razporejati promet med različnimi sistemi analize?
- kako povečevati zmogljivosti sistemov ob pomanjkanju zmogljivosti enega primerka analizatorja za obdelavo vsega prometa, ki priteče vanj?
- kako spremljati vmesnike 40G/100G (in v bližnji prihodnosti tudi 200G/400G), saj sredstva analize trenutno podpirajo le vmesnike 1G/10G/25G?
In naslednje sorodne naloge:
- kako minimizirati nesmiselni promet, ki ne potrebuje obdelave, a se kljub temu ujame v sredstva analize in porablja njihove vire?
- kako obdelovati inkapsulirane pakete in pakete s servisnimi oznakami opreme, katerih priprava za analizo se izkaže ali za zelo zahtevno ali za povsem neizvedljivo?
- kako iz analize izključiti del prometa, ki ne spada pod regulacijo varnostne politike (na primer promet vodje).
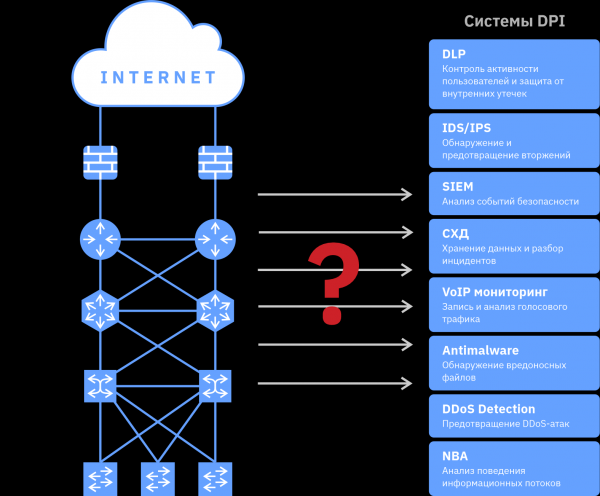
Kot je znano, povpraševanje ustvarja ponudbo, v odgovor na te potrebe pa so se začeli razvijati posredniki omrežnih paketov.
Splošen opis posrednikov omrežnih paketov
Brokers za mrežne pakete rade na razini paketa i po tome su slični običnim prekidačima. Glavna razlika u odnosu na prekidače je ta da pravila raspodjele i agregacije prometa u brokerima za mrežne pakete potpuno definiraju postavke. U brokerima za mrežne pakete ne postoje standardi za izradu tablica preusmjeravanja (MAC tablica) i protokola razmjene s drugim prekidačima (poput STP), pa je stoga raspon mogućih postavki i razumljivih polja u njima mnogo širi. Broker može ravnomjerno raspodijeliti promet iz jednog ili više ulaznih portova na određeni raspon izlaznih portova s funkcijom ravnomjerne opterećenosti. Mogu se postaviti pravila za kopiranje, filtraciju, klasifikaciju, deduplikaciju i modificiranje prometa. Ta pravila se mogu primjenjivati na različite skupine ulaznih portova brokera za mrežne pakete, kao i primjenjivati uzastopno jedno za drugim unutar samog uređaja. Važna prednost brokerskog paketa je mogućnost obrade prometa punom brzinom struje i očuvanje cjelovitosti sesija (u slučaju ravnoteže opterećenja prometa na nekoliko istovrsnih sustava DPI).
Očuvanje cjelovitosti sesija sastoji se u prijenosu svih paketa sesije transportne razine (TCP/UDP/SCTP) na jedan port. To je važno, jer sustavi DPI (obično su to softverski sustavi koji rade na poslužitelju priključenom na izlazni port brokerskog paketa) analiziraju sadržaj prometa na razini aplikacija, i svi paketi koje šalje/prima jedna aplikacija moraju dolaziti na isti primjerak analitičkog uređaja. Ako se paketi jedne sesije gube ili dijele između različitih uređaja DPI, svako pojedino uređaj DPI nalazit će se u situaciji koja je slična čitanju ne cjelovitog teksta, nego pojedinih riječi iz njega. I najvjerojatnije tekst neće biti razumljiv.
Dakle, usmjereni na sustave informacijske sigurnosti, brokeri mrežnih paketa imaju funkcionalnosti koje pomažu povezivanju s visok brzinama telekomunikacijskih mreža softverske komplekse DPI i smanjenju opterećenja na njih: provode prethodnu filtraciju, klasifikaciju i pripremu prometa za pojednostavljenje daljnje obrade.
Poleg tega, ker paketni posredniki zagotavljajo širok spekter statistike in so pogosto povezani z različnimi omrežnimi vozliščem, igrajo pomembno vlogo tudi pri diagnosticiranju težav z delovanjem same omrežne infrastrukture.
Osnovne funkcije paketnih posrednikov
Naziv 'specializirani/monitoring stikala' izhaja iz njegove osnovne naloge: zbiranje prometa iz infrastrukture (običajno s pomočjo pasivnih optičnih odcejalnikov TAP in/ali SPAN-portov) in razdeljevanje tega med analitična orodja. Med različnimi sistemi se promet posreduje (kopira), med podobnimi sistemi pa se uravnava. V osnovne funkcije običajno spada filtriranje do ravni L4 (MAC, IP, TCP/UDP vrata itd.) in agredacija več slaboadtežnih povezav v eno (na primer za obdelavo na enem sistemu DPI).
Ta funkcionalnost omogoča rešitev osnovne naloge — povezovanje sistemov DPI z omrežno infrastrukturo. Paketni posredniki različnih proizvajalcev, ki se omejujejo na osnovno funkcionalnost, zagotavljajo obdelavo do 32 vmesnikov 100G na 1U (več vmesnikov fizično ne more biti na sprednji plošči 1U). Vendar pa ne znižujejo obremenitve analitičnih orodij, in za zapleteno infrastrukturo ne morejo izpolniti niti zahtev glede osnovne funkcionalnosti: seja, razdeljena med več predorov (ali opremljena z oznakami MPLS), se lahko neenakomerno razporedi med različne analitične instance in lahko sploh izpade iz analize.
Poleg dodajanja 40/100G vmesnikov in posledične povečanja zmogljivosti se paketni posredniki aktivno razvijajo na področju zagotavljanja povsem novih možnosti: od uravnoteženja po vgrajenih ozadjih predorov do dešifriranja prometa. Na žalost te vrste modelov ne morejo zagotoviti terabitske zmogljivosti, vendar omogočajo gradnjo kakovostnega in tehnično 'lepega' sistema informacijske varnosti, v katerem vsako analitično orodje zagotovo prejme samo informacije, ki jih potrebuje, v najbolj primerni obliki za analizo.
Razširjene funkcije paketnih posrednikov
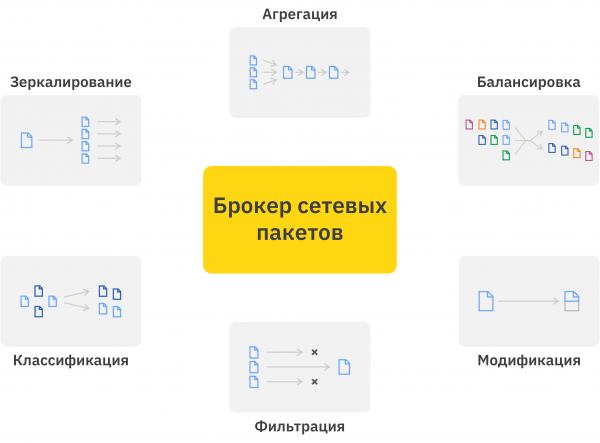
1. Omenjena zgoraj uravnoteženje po vgrajenih ozadjih v tuneliranem prometu.
Zakaj je to pomembno? Oglejmo si 3 vidike, ki so lahko kritični skupaj ali posamično:
- zagotavljanje enakomerne obremenitve pri manjšem številu predorov. V primeru, da sta pri točki povezave varnostnih sistemov le 2 predora, jih ni mogoče razdeliti po zunanjih naslovih na 3 strežniške platforme ob ohranjanju seje. Pri tem se promet v omrežju prenaša neenakomerno, usmeritev vsakega predora v posamezno obdelovalno sredstvo pa zahteva pretirano zmogljivost tega;
- zagotavljanje celovitosti sej in tokov večseanskih protokolov (npr. FTP in VoIP), katerih paketi so se znašli v različnih predorih. Zapletenost omrežne infrastrukture nenehno narašča: rezervacija, virtualizacija, poenostavitev upravljanja in tako naprej. Po eni strani to povečuje zanesljivost z vidika prenosa podatkov, po drugi strani pa otežuje delovanje varnostnih sistemov. Tudi pri dovoljeni zmogljivosti analizatorjev za obdelavo namenskega kanala s predori ostaja težava nerešena, saj se del paketov uporabniške seje prenaša po drugem kanalu. Čeprav se v nekaterih infrastrukturah še trudijo poskrbeti za celovitost sej, pa lahko večseanski protokoli potujejo po popolnoma različnih poteh;
- obremenitev pri prisotnosti MPLS, VLAN, individualne oznake opreme itd. Ni čisto predori, vendar pa lahko oprema z osnovno funkcionalnostjo razume ta promet ne kot IP in obremenjuje po MAC-naslovih, kar še enkrat krši enakomernost obremenitve ali celovitost sej.
Posrednik omrežnih paketov analizira zunanje naslove in zaporedno prehaja po kazalcih do najbolj notranjega IP-naslova in obremenjuje že po njem. Rezultat je, da se tokov občutno poveča (kar omogoča bolj enakomerno obremenitev in večje število platform), sistem DPI pa prejme vse pakete seje in vse povezane seje večseanskih protokolov.
2. Modifikacija prometa.
Ena najširših funkcij, ki ponuja številne podfunkcije in možnosti njihove uporabe:
- odstranitev payload, v tem primeru se na sredstvo analize prenesejo le glave paketov. To je relevantno za analitična sredstva ali vrste prometa, kjer vsebina paketov bodisi nima vloge bodisi ni obvladljiva za analizo. Na primer, pri šifriranem prometu so lahko zanimivi parametri izmenjave (kdo, s kom, kdaj in koliko), medtem ko je payload v bistvu odpadek, ki zaseda pasovno širino in računalniške vire analitičnega orodja. Možne so različice, kjer se payload obreže, začenši z določenega odmika – to zagotavlja dodatno svobodo za analitična sredstva;
- detunneling, torej odstranitev glav, ki označujejo in identificirajo tunele. Cilj je zmanjšanje obremenitve analitičnih sredstev in povečanje njihove učinkovitosti. Detunneling se lahko izvaja na podlagi fiksnega odmika ali z dinamično analizo glav ter določanjem odmika za vsak paket;
- odstranitev dela glav paketov: MPLS-oznak, VLAN, specifičnih polj tuje opreme;
- maskiranje dela glav, na primer, maskiranje IP-naslovov za zagotovitev anonimnosti prometa;
- dodajanje službenih informacij v paket: časovni žigi, vhodna vrata, oznake razreda prometa itd.
3. Dedupliciranje – čiščenje podvojenih paketov prometa, prenesenih na analitična sredstva. Podvojeni paketi se najpogosteje pojavljajo zaradi lastnosti povezave z infrastrukturo – promet lahko prehaja skozi več točk analize in se zrcali iz vsake od njih. Prav tako se ponovna pošiljanja TCP-paketov, ki niso prispela, vendar, če jih je veliko, je to bolj vprašanje za spremljanje kakovosti omrežja kot ne za informacijsko varnost v njem.
4. Razširjene funkcije filtriranja – od iskanja specifičnih vrednosti po določenem odmiku do podpisne analize celotnega paketa.
5. Generiranje NetFlow/IPFIX – zbiranje širokega spektra statistike o prehajajočem prometu in njena prenos na analitična sredstva.
6. Dekripcija SSL-prometa, deluje pod pogojem predhodnega nalaganja certifikata in ključev v posrednika omrežnih paketov. Kljub temu to bistveno razbremeni analitična sredstva.
Obstaja še mnogo funkcij, ki so koristne in tržno usmerjene, a glavne so verjetno že naštete.
Razvoj sistemov za odkrivanje (vdiranj, DDOS napadov) v sisteme preprečevanja, kot tudi uvedba aktivnih sredstev DPI, je zahteval spremembo sheme vključevanja s pasivne (prek TAP ali SPAN portov) na aktivno ("v pretrganju"). Ta okoliščina je povečala zahteve glede zanesljivosti (saj okvara v takem primeru privede do motenj v delovanju celotnega omrežja in ne le do izgube nadzora nad informacijsko varnostjo) in privedla do zamenjave optičnih odcepitev na optične bypass (da bi rešili problem odvisnosti delovanja omrežja od delovanja sistemov informacijske varnosti), a osnovne funkcionalnosti in zahteve do njih so ostale enake.
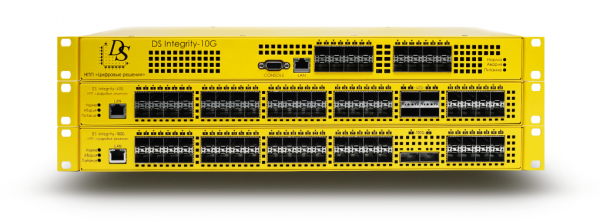
Razvili smo Borke omrežnih paketov DS Integrity z vmesniki 100G, 40G in 10G od zasnove in vezja do vgrajenega programske opreme. Pri čemer se, v nasprotju z drugimi paketnimi borki, funkcije modifikacije in uravnoteženja po vgrajenih naslovih tunelov pri nas izvajajo strojno, pri polni hitrosti portov.
Izvor: habr.com
