

, da 80 % elektronskih sporočil na svetu predstavljajo spam. To so sporočila e-pošte, ki jih prejemnik povsem ne potrebuje (kar je žalostno). A kot da to ni dovolj, se med spamom pogosto najdejo tudi sporočila, poslana z zlonamernimi nameni: na primer, za krajo ali izbris podatkov ali izsiljevanje.
KDO:
Kot vemo, da bi lahko sporočilo dejansko škodilo računalniškim sistemom, običajno ni dovolj le, da ga dostavimo prejemniku. Potreben je 'nasprotnik, pripravljen na sodelovanje', tj. uporabnik mora samostojno izvesti dejanja, ki bodo pripeljala do uresničitve načrta napadalca.
Običajno je to dejanje 'odpiranje' datoteke, priložene sporočilu, torej ročni zagon obdelave datoteke s ustreznim programom obdelave znotraj operacijskega sistema uporabnika.
Kar je še bolj žalostno, nasprotnik-pomočnik ni redka ptica in naš spamerski napadalec se lahko na njega povsem zanaša.
In to vodi do
Na kratko, naša računovodkinja odpre račun, vendar to ni račun, ampak virus.
Zlonamerna sporočila imajo seveda pomembne razlike. A zanašati se na pozornost in zavednost uporabnikov je slaba ideja. Tudi najbolj spektakularni koncerti na temo 'ne odpirajte takega' z vso živo glasbo in samostojnim vokalnim nastopom direktorja (kompozicija 'Polimeri') sčasoma zbledijo iz spomina pisarniškega delavca.
Seveda nas pravilno nastavljeni sistemi ščitijo pred večino takšnih napadov. A ključno je besedilo 'pred večino'. Nihče ne daje 100 % jamstva; in če pride do uporabnika, je njegovo ojačanje, kot enega najslabših mest v sistemih, dobra stvar.
V svetu računalniškega kriminala tehnologije in socialna inženiring hodita z roko v roki. Napadalec se zaveda, da je težko pretvarjati se, da je nekdo, komu uporabnik brezpogojno zaupa, zato mora uporabiti tudi druge taktike: intimidacije, prisile, ponarejanje priznanih avtoritet in/ali uporaba ustreznih lažnih nazivov – na primer, pošiljanje sporočil v imenu državnih organov in velikih podjetij.
Inštitucije nas učijo: če ne moremo zmagati, moramo prevzeti vodstvo. Res je, čemur smo mi slabši od spammerjev? Mi smo veliko boljši! Imamo tudi več možnosti. Naloga sama po sebi zahteva minimalne programerske veščine in praktično ne bo vplivala na obstoječe sisteme.
Izjava: avtor ni spammer, spammer ni avtor. Avtor je izključno na strani dobrega.
Naloga je zelo preprosta:
sami bomo pošiljali našim uporabnikom e-pošto, podobno zlonamerni. V priponkah teh e-pošt bomo priložili dokumente, v katerih bomo z velikimi črkami zapisali 'NE ODPIRAJTE DOKUMENTOV IZ TAKIH E-Pošt. Bodite pozorni in previdni'.
Tako so naši pogoji za nalogo naslednji pogoji:
Pogoj 1. E-pošte morajo biti različne.Če bomo vsem in vsakokrat poslali isto e-pošto, ne bo drugače od običajnih opomnikov na sestankih, na katere so uporabniki razvili trdnega imunskega sistema. Moramo stimulirati uporabnika, da aktivira sistem učenja. Od tega izhajajo naslednji pogoji:
Pogoj 2. E-pošte morajo biti podobne pravim.Pošiljanje e-pošt od TОО 'Mesna družba' ali Baracka Obame je mogoče, vendar neučinkovito. Ima smisel uporabiti resnične (in različne!) naslove organizacij in institucij;
Pogoj 3. Prav tako pomembno je, da e-pošte izgledajo nekoliko nenavadno.Morajo biti nekoliko dvomljive, da vzbudijo sum pri uporabniku in aktivirajo v možganih sistem učenja;
Pogoj 4. In kljub vsemu morajo e-pošte pritegniti pozornost in provocirati.No, tukaj je vse preprosto, niti ne potrebujemo ničesar izmišljevati: spammerji so že za nas naredili vse. 'Kazni', 'Sodbe' in celo preprosto 'Dokumenti' v priponkah, 'Odškodnine', 'Ponovni izračuni', 'Obresti' v temi in številne besede 'Nuja', 'Takoj', 'Obvezni', 'Plačati' v besedilu – in zadeva je končana.
Za uresničitev tega čarobnega sklopa so potrebne minimalne programerske veščine in dolgočasen večer. Avtor je uporabil Python 3 (ker je moral vaditi) in JS (za zbiranje podatkov, neposredno iz konzole brskalnika). Večina kode pa je enostavno realizirana na naravnih orodjih operacijskega sistema (bash, cmd), le kodiranja vas lahko spravijo v težave.
Ob pravičnosti je treba omeniti, da ideja ne pripada avtorju, temveč je bila opazovana pri eni veliki mednarodni družbi. Kljub temu je ideja tako očitna, da je avtor ob slišnem vzkliku „zakaj prej ne“ takoj skočil v njeno uresničitev.
Torej, najprej potrebujemo dele, iz katerih bomo sestavili pismo. Začnimo s poljem Od – kdo bo grozil našim plašnim uporabnikom. No, kdo: seveda banke, davčne uprave, sodišča in razne čudne družbe z omejeno odgovornostjo. Obenem lahko dodamo predloge za prihodnje samodejne dopolnitve, kot je PАО. CmpNmF. Glej from.txt
Zdaj potrebujemo imena. Družba z omejeno odgovornostjo Rožica in Vektor, pa tudi neskončno ponavljajoče se nekaj, kot je „Moskviška sodišča“ verjetno ne bosta pritegnila pozornosti.
Na srečo internet ponuja preprosto neverjetne možnosti za pridobivanje informacij. Na primer, lahko pridobimo s preprosto ukazom v JavaScriptu neposredno v konzoli brskalnika, koda pa izgleda približno takole:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}Tako lahko zelo hitro zberemo odlično bazo za naše naloge (sploh, ker je avtor to že storil namesto vas 🙂 ). Shranili bomo v Plain text, baza podatkov za takšno nalogo je odveč. V projektu se uporablja kodiranje UTF-8 s BOM, za primer uporabe najspecifičnejših simbolov. Glej v txt datotekah s pripadajočimi imeni.
Nato je treba ustvariti pravilen (z vidika standarda, a ni nujno obstoječ) e-poštni naslov pošiljatelja, da se naše pismo pravilno prikaže in posreduje. Za nekatere nazive avtor uporablja fiksne domene, za druge pa avto-generacijo iz imena s pomočjo knjižnice transliteracije, nekaj takega kot LLC „Vektor“ -> warning@ooovektor.ru. Ime nabiralnika se vzame iz seznama v kodi in tudi vzbudi spoštovanje: „vzyskanie“, „shtraf“, „dolg“, „alarm“ in druge „zapros“.
Zdaj - tema pisma.
Tema mora obvezno pritegniti pozornost, sicer pismo ne bo opazno. Pustite domišljiji prosto pot, ko strašite računovodje, in vse bo uspelo: „Zaprtje računa(-ov) (CmpNm)CmpNmGlavni računovodji ( CmpNm)
Zahteva (za (
Besedilo e-pošte mora biti nekoliko nenavadno. Že smo pritegnili pozornost uporabnika, zdaj je naš cilj vzbuditi sum. Zato se v tem koraku ni treba preveč truditi. Vzamemo grozeče fraze od spammerjev in jih poljubno kombiniramo, 100% verodostojnost nam le škodi. Nastajale bodo neumnosti, kot so:
(pomembna) Informacija (d.o.o. "TEST") Glede računa v okviru sodnega postopka
 odprite dokumente v priponki
 odločba v priponki
Glej msg.txt. Dodati so dobrodošla.
In končno, priloge. V projektu je trenutno predvidenih 3 vrste prilog: pdf, doc, docx. Datoteke se kopirajo iz vzorčnih brez spremembe vsebine, datoteki priloge se dodeli ime iz seznama ("Odločba", "Sodna odločba" itd., glej flnms.txt). Za prvih dveh tipov se velikost generira naključno, z dodajanjem ničel na konec datoteke. S docx to ne deluje (čeprav po obnovitvi Word datoteko odpre; LibreOffice pa, na primer, brez težav odpre datoteke docx, v katere so bile dodane zunanje datoteke prek vmesnika arhivatorjev).
In dobili bomo takšno čudo:
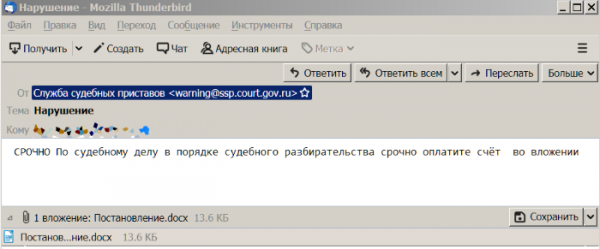
Lahko pošiljate:
gen_msg.py buh@oootest.ru
Torej, to je to. Delo za eno uro, a koristi... In koristi bodo. Ker je teorija suha, a drevo življenja bujno zeleno – razlage ne pridejo, opomniki se pozabijo, ljudje pa usvojijo veščine le v praksi. In bolje bomo učitelji, kot da bi potem vse obnavljali iz varnostnih kopij, mar ne?
Samo registrovani korisnici mogu učestvovati u anketi. , molim vas.
Ste preizkusili na svojih uporabnikih? Kakšni so rezultati?
0,0%Nihče se ni ujel, so izbrisali brez vprašanj.
0,0%Nekateri so poročali o sumljivih e-poštah, prilog niso odprli.
50,0%Nekateri so odprli priloge (povedal bom v komentarjih, kaj se je zgodilo naprej).
50,0%Dobil sem malo lekcijo od nadrejenega.
6 uporabnikov je glasovalo. 21 uporabnikov se je vzdržalo.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish