

— je analitično rešitev na področju varnosti informacij, ki zagotavlja celovit nadzor nad grožnjami v razdeljeni omrežju. Osnova delovanja StealthWatch je zbiranje NetFlow in IPFIX z usmerjevalnikov, stikal in drugih omrežnih naprav. Tako postane omrežje občutljiv senzor in omogoča administratorju, da vpogleda tja, kjer tradicionalne metode zaščite omrežja, na primer Next Generation Firewall, ne morejo priti.
V prejšnjih člankih sem že pisal o StealthWatch: , kao i . Zdaj vam predlagam, da gremo naprej in razpravljamo, kako pravilno delati z alarmi in raziskovati varnostne incidente, ki jih generira rešitev. Predstavil bom 6 primerov, za katere upam, da bodo dali dober pregled o uporabnosti izdelka.
Najprej je treba omeniti, da StealthWatch vsebuje določeno razporeditev sprožitev na algoritme in vire. Prvi so različni alarmi (obvestila), ob sprožitvi katerih lahko odkrijemo sumljive stvari v omrežju. Drugi so varnostni inci-denti. V tem članku bomo obravnavali 4 primere sprožitev algoritmov in 2 primera virov.
1. Analiza največjih interakcij znotraj omrežja
Prvi korak pri nastavitvi StealthWatch je določitev gostiteljev in omrežij po skupinah. V spletni vmesnik na zavihku Configure > Host Group Management je treba razdeliti omrežja, gostitelje, strežnike po ustreznih skupinah. Skupine je mogoče ustvariti tudi sami. Mimogrede, analiza interakcij med gostitelji v Cisco StealthWatch je precej priročna, saj lahko ne le shranjujete iskalne filtre po tokovih, ampak tudi rezultate.
Najprej se v spletni vmesnik vstopi na zavihek Analyze > Flow Search. Nato je treba nastaviti naslednje parametre:
- Search Type — Top Conversations (najbolj priljubljene interakcije)
- Time Range — 24 hours (časovno obdobje, lahko uporabite tudi drugo)
- Search Name — Top Conversations Inside-Inside (poljubno razumljivo ime)
- Subject — Host Groups → Inside Hosts (vir — skupina notranjih gostiteljev)
- Connection (lahko navedete porte, aplikacije)
- Peer — Host Groups → Inside Hosts (namen — skupina notranjih gostiteljev)
- V naprednih možnostih lahko dodatno navedete zbiralnik, iz katerega se gledajo podatki, razvrstitev izhoda (po bajtih, tokovih in drugo). Pustil bom privzeto.
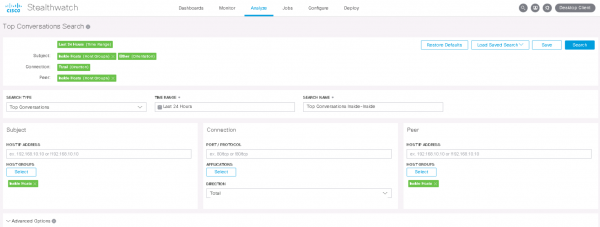
Po pritisku na gumb Išsamiai предоставляет список взаимодействий, которые уже отсортированы по объему переданных данных.
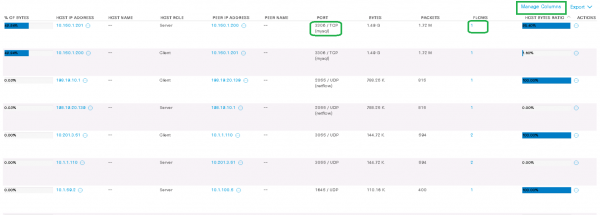
В моем примере хост 10.150.1.201 (сервер) в рамках одного потока передал 1.5 GB трафика на хост 10.150.1.200 (клиент) по протоколу mysql. Кнопка Управление столбцами позволяет добавить больше столбцов в выводимые данные.
Далее по усмотрению администратора можно создать кастомное правило, которое будет срабатывать постоянно на такого рода взаимодействия и уведомлять по SNMP, email или Syslog.
2. Анализ самых медленных клиент-серверных взаимодействий внутри сети на предмет задержек
Oznake SRT (Время ответа сервера), RTT (Время обратной связи) позволяют выяснить задержки серверов и общие задержки в сети. Данный инструмент особенно удобен, когда требуется быстро найти причину жалоб пользователей на медленно работающее приложение.
Napomena: практически все экспортеры Netflow ne znata отправляют метки SRT, RTT, поэтому зачастую для получения таких данных на FlowSensor необходимо настроить отправку копии трафика с сетевых устройств. FlowSensor, в свою очередь, отдает расширенный IPFIX на FlowCollector.
Данную аналитику удобнее проводить в Java-приложении StealthWatch, которое устанавливается на компьютер администратора.
Правой клавишей мыши на Inside Hosts и переходим во вкладку Таблица потоков.
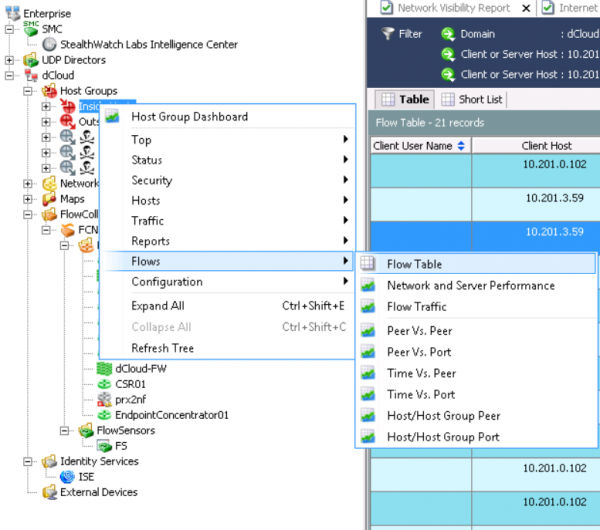
Нажимаем на Filter и устанавливаем необходимые параметры. В качестве примера:
- Дата/Время — За последние 3 дня
- Производительность — Среднее время обратной связи >=50ms
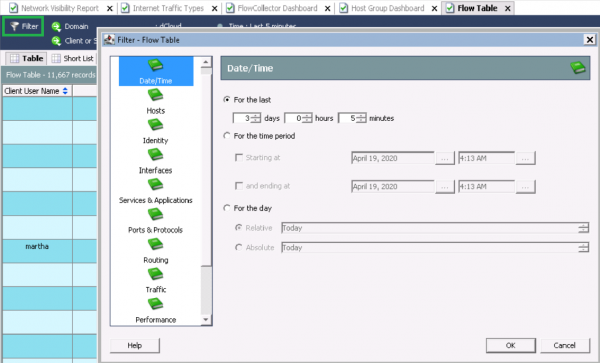
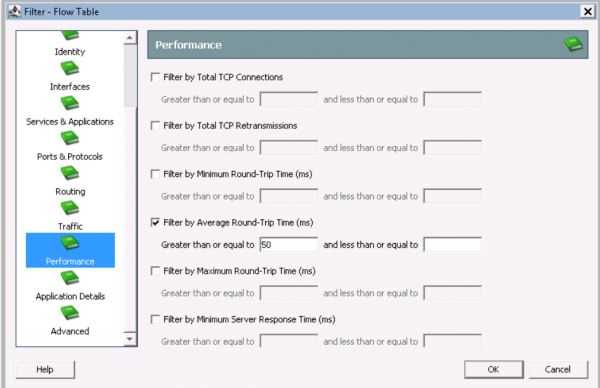
После выведения данных следует добавить интересующие нас поля RTT, SRT. Для этого нажмите на колонку на скриншоте и правой клавишей мыши выберите Управление столбцами. Далее выберите параметры RTT, SRT.
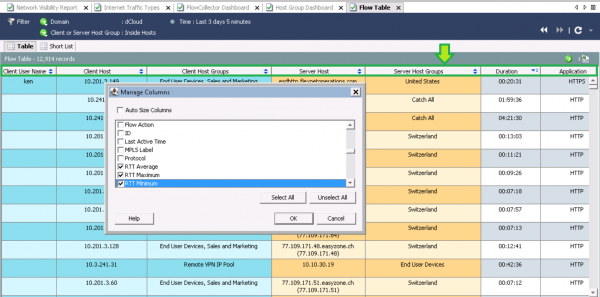
После обработки запроса я отсортировал по среднему RTT и увидел самые медленные взаимодействия.
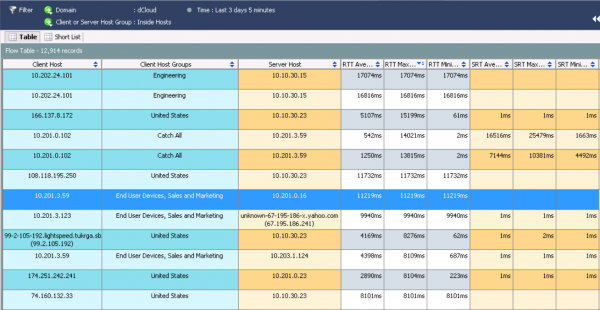
Чтобы просмотреть детальную информацию, следует нажать правой клавишей мыши на поток и выбрать Быстрый просмотр потока.
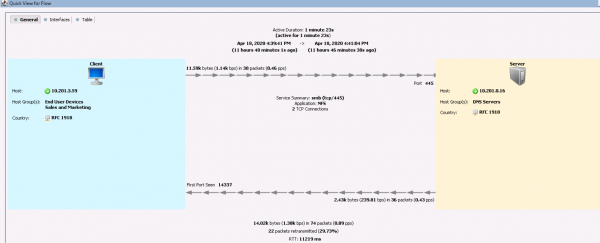
Данная информация говорит о том, что хост 10.201.3.59 из группы Продажи и маркетинг putem protokola NFS calls DNS серверу на протяжении одной минуты и 23 секунд и имеет просто ужасную задержку. Во вкладке Vmesniki можно узнать, с какого Netflow экспортера получены данные. Во вкладке Таблица изображена более подробная информация о взаимодействии.
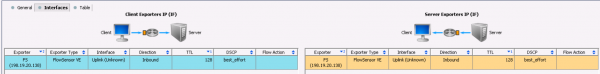
Далее следует узнать, какие устройства отправляют трафик на FlowSensor, и проблема, скорее всего, кроется там.
Более того, StealthWatch уникален тем, что проводит дедупликацию podatkih (združuje iste tokove). Zato lahko zbiramo praktično iz vseh naprav Netflow in se ne bojimo, da bi bilo veliko ponavljajočih se podatkov. Prav nasprotno, ta shema pomaga razumeti, na katerem hopu so največje zamude.
3. Revizija kriptografskih protokolov HTTPS
ETA (Encrypted Traffic Analytics) — tehnologija, razvita pri Cisco, ki omogoča odkrivanje zlonamernih povezav v šifriranem prometu brez njegove dešifriranja. Poleg tega ta tehnologija omogoča „razbitje“ HTTPS na različice TLS in kriptografske protokole, ki se uporabljajo pri povezavah. Ta funkcionalnost je še posebej uporabna, kadar je treba odkriti omrežne vozlišča, ki uporabljajo šibke kripto standarde.
Napomena: predhodno je potrebno namestiti network app na StealthWatch — ETA kriptografska revizija.
Prelazimo na karticu Dashboards → ETA kriptografska revizija in izberemo skupino gostiteljev, ki jo nameravamo analizirati. Za celotno sliko izberimo Inside Hosts.
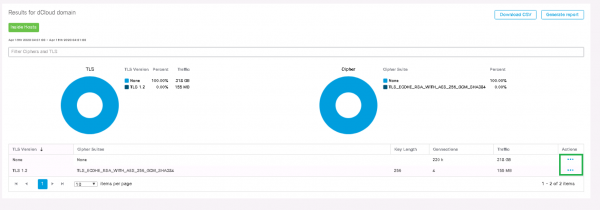
Lahko opazujemo, da so prikazane različica TLS in ustrezen kriptografski standard. Po običajni shemi v stolpcu Akcije se premaknemo v View Flows in se zažene iskanje v novem zavihku.
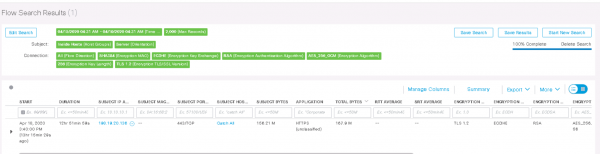
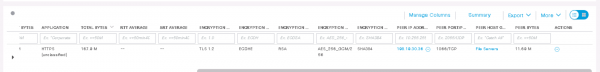
Iz izpisa je razvidno, da je gostitelj 198.19.20.136 v času 12 ur uporabil HTTPS s TLS 1.2, kjer je algoritem šifriranja AES-256 in hash funkcija SHA-384. Tako ETA omogoča odkrivanje šibkih algoritmov v omrežju.
4. Analiza anomalij v omrežju
Cisco StealthWatch zna prepoznati anomalije prometa v omrežju z uporabo treh orodij: Core Events (varnostni dogodki), Relationship Events (dogodki interakcij med segmenti, vozlišči omrežja) in analiza vedenja.
Analiza vedenja pa sčasoma omogoča gradnjo modela obnašanja določenega gostitelja ali skupine gostiteljev. Več prometa, ki mine skozi StealthWatch, bolj natančna bodo aktiviranja zahvaljujoč tej analizi. Sprva sistem pogosto napačno sproži, zato je potrebno pravila „prilagoditi“ ročno. Priporočam, da v prvih nekaj tednih ne posvečate pozornosti takim dogodkom, saj se bo sistem sam prilagodil, ali pa jih dodajte v izključitve.
Spodaj je primer vnaprej nastavljenega pravila Anomaly, v katerem je navedeno, da se bo dogodek sprožil brez alarma, če gostitelj v skupini Inside Hosts komunicira s skupino Inside Hosts in v 24 urah promet preseže 10 megabajtov..
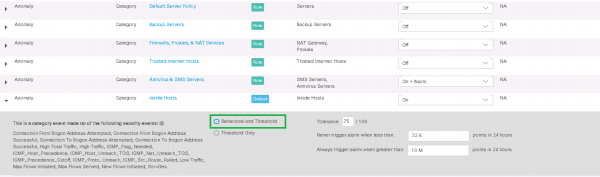
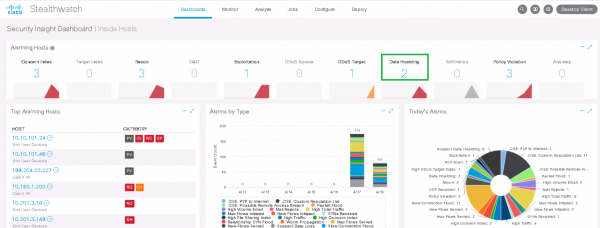
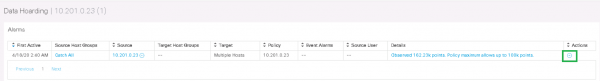
Za primer vzemimo alarm Data Hoarding, kar pomeni, da je nek vir/destinacija prenesel/izvlekel nenormalno veliko količino podatkov z ene skupine gostiteljev ali gostitelja. Kliknemo na dogodek in se preusmerimo na tabelo, kjer so navedeni sprožilni gostitelji. Nato izberemo gostitelja, ki nas zanima, v stolpcu Data Hoarding.
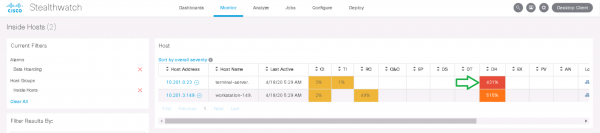
Prikaže se dogodek, ki govori o tem, da je bilo odkrito 162k 'točk', medtem ko je po politiki dovoljeno 100k 'točk' — to so notranje metrike StealthWatch. V stolpcu Akcije нажимаем View Flows.
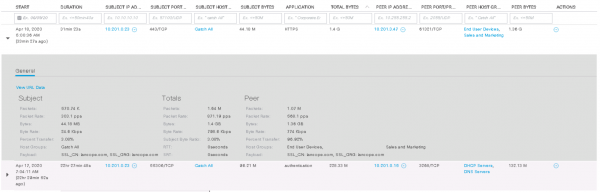
Lahko opazimo, da ta gostitelj je ponoči komuniciral z gostiteljem 10.201.3.47 iz oddelka Prodaja in marketing putem protokola HTTPS in prenesel je 1.4 GB. Morda ta primer ni povsem ustrezen, vendar se detekcija interakcij tudi za več sto gigabajtov izvaja na enak način. Zato lahko nadaljnje preiskovanje anomalij privede do zanimivih rezultatov.
Napomena: v spletnem vmesniku SMC so podatki v zavihkih Nadzorne plošče prikazani samo za pretekli teden in v zavihku Monitor za preteklih 2 tedna. Za analizo dogodkov, ki so starejši, in za generiranje poročil je treba delati z java konzolo na računalniku administratorja.
5. Iskanje notranjih skeniranj omrežja
Zdaj si oglejmo nekaj primerov virov — incidentov varnosti. Ta funkcionalnost je bolj zanimiva za varnostne strokovnjake.
V StealthWatch je več prednastavljenih vrst dogodkov skeniranja:
- Port Scan — vir skenira številne porte ciljnega vozlišča.
- Addr tcp scan — vir skenira celotno omrežje po enem in istem TCP portu, pri tem pa spreminja naslov IP cilja. Pri tem vir prejme TCP Reset pakete ali ne prejme odgovorov sploh.
- Addr udp scan — vir skenira celotno omrežje po enem in istem UDP portu, pri tem pa spreminja naslov IP cilja. Pri tem vir prejme ICMP Port Unreachable pakete ali ne prejme odgovorov sploh.
- Ping Scan — vir pošilja ICMP zahteve na celotno omrežje z namenom iskanja odgovorov.
- Stealth Scan tcp/udp — vir je uporabil enaka vrata za povezovanje z več vrati na ciljnih vozliščih hkrati.
Za lažje iskanje vseh notranjih skenerjev obstaja omrežna aplikacija za StealthWatch — Ocena vidljivosti. Ko preidete v zavihek Nadzorne plošče → Ocena vidljivosti → Notranji omrežni skenerji boste videli varnostne incidente, povezane s skeniranjem, v zadnjih 2 tednih.
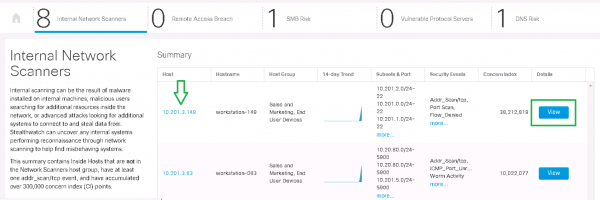
Kliknite gumb Podrobnosti, bo bo vidno začetek skeniranja vsakega omrežja, trend pretoka in ustrezne alarme.
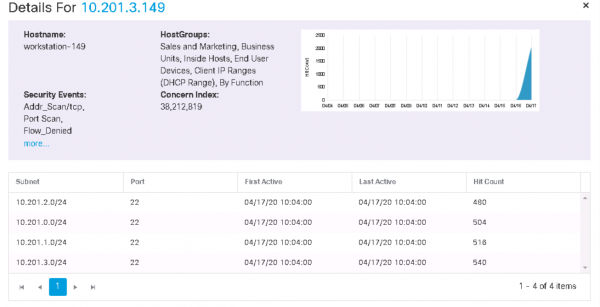
Nato se lahko 'potopite' v gostitelja prek zavihka na prejšnjem posnetku in vidite varnostne dogodke ter aktivnosti v zadnjem tednu za tega gostitelja.
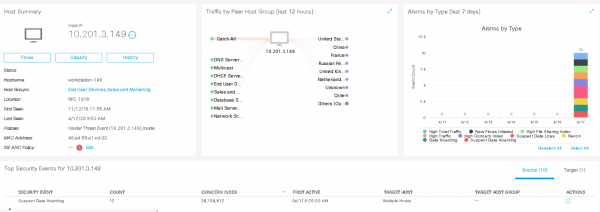
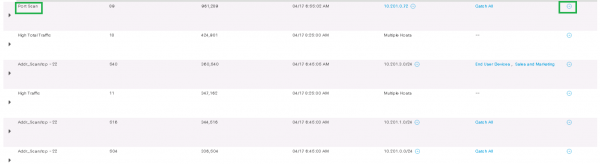
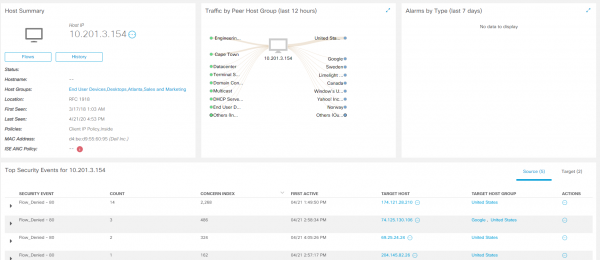
Kot primer analiziramo dogodek Skener vrat iz gostitelja 10.201.3.149 na 10.201.0.72, s klikom na Dejanja > Povezani pretoki. Začne se iskanje po tokovih in izpiše se ustrezne informacije.
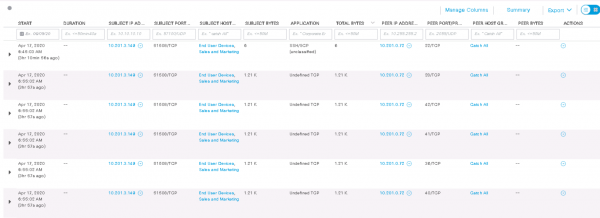
Kot vidimo, je ta gostitelj iz enega svojih vrat 51508/TCP skaniral 3 ure nazaj ciljni gostitelj po vratih 22, 28, 42, 41, 36, 40 (TCP). Nekatera polja ne prikazujejo informacij ali zato, ker ne vsa polja Netflow podpirajo Netflow izvoznika.
6. Analiza prenesenih zlonamernih datotek s pomočjo CTA
CTA (Cognitive Threat Analytics) — oblačna analiza Cisco, ki se odlično integrira s Cisco StealthWatch in omogoča dopolnitev brez podpisne analize s podpisano. S tem postane mogoče odkrivanje trojancev, omrežnih črvov, zlonamerne programske opreme ničelnega dne in drugih zlonamernih dostopov ter njihovo širjenje znotraj omrežja. Prav tako prej omenjena tehnologija ETA omogoča analizo takih zlonamernih komunikacij tudi v šifriranem prometu.
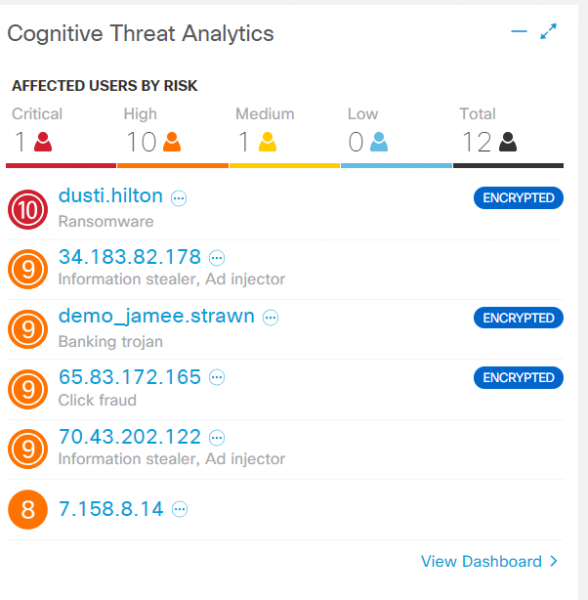
Na prvem zavihku v spletno vmesniku je poseben pripomoček Cognitive Threat Analytics. Kratka povzetek govori o odkritih grožnjah na uporabniških gostiteljih: trojanec, prevarantska programska oprema, nadležna oglasna programska oprema. Beseda 'Šifrirano' prav tako dokazuje delovanje ETA. Ko kliknete na gostitelja, se izpišejo vse informacije, varnostni dogodki tudi dnevniki po CTA.
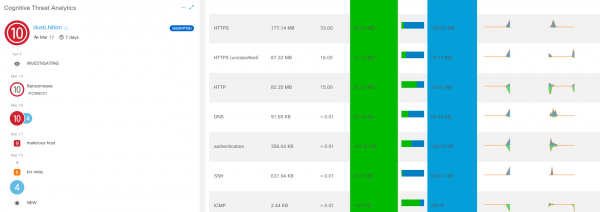
Ko se pomikate po vsakem koraku CTA, se prikažejo podrobne informacije o interakcijah. Za popolno analizo je najbolje klikniti Poglej podrobnosti incidenta, in prispete v ločeno konzolo. Cognitive Threat Analytics.
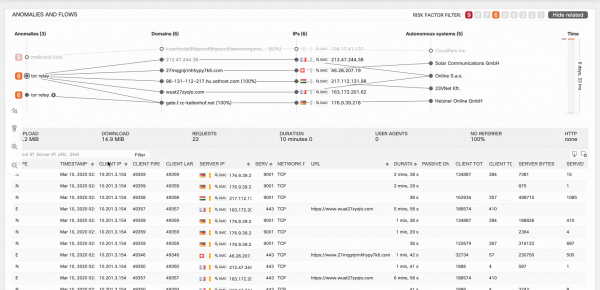
V zgornjem desnem kotu filtr omogoča prikazovanje dogodkov po ravni pomembnosti. Ko se pomikate po določeni anomaliji, se na dnu zaslona prikažejo dnevniki s pripadajočim časovnim razporedom na desni. S tem strokovnjak za informacijsko varnost natančno razume, kateri okuženi gostitelj je po katerih dejanjih začel izvajati kakšna dejanja.
Spodaj je prikazan še en primer — bančni trojanec, s katerim je bil okužen gostitelj 198.19.30.36. Ta gostitelj je začel sodelovati z zlonamernimi domenami, dnevniki pa prikazujejo informacije o pretokih teh interakcij.
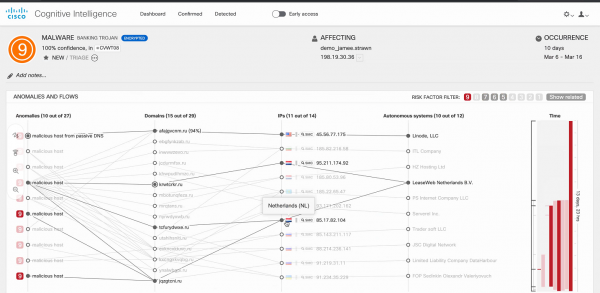
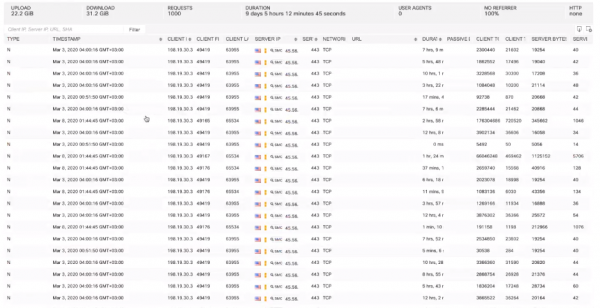
Jedno od najboljih rješenja koje može biti je staviti host u karantenu zahvaljujući nativnom Cisco ISE za daljnje liječenje i analizu.
Zaključek
Rješenje Cisco StealthWatch jedno je od lidera među proizvodima za nadzor mreže kako s aspekta analize mreže, tako i informacijske sigurnosti. Zahvaljujući njemu, moguće je otkrivati ilegalne interakcije unutar mreže, kašnjenja aplikacija, najaktivnije korisnike, anomalije, zlonamjerni softver i APT. Štoviše, moguće je pronaći skeniranja, pentestere, provoditi kriptoaudite HTTPS prometa. Još više slučajeva upotrebe možete pronaći na .
Ako imate želju provjeriti koliko vaša mreža glatko i efikasno funkcioniše, pošaljite .
U bliskoj budućnosti planiramo još nekoliko tehničkih objava o različitim IB proizvodima. Ako vas zanima ova tema, pratite ažuriranja na našim kanalima (, , , )!
Izvor: habr.com
