

O izdanju 12. verzije Sysmon je objavljeno 17. septembra na . Na taj dan su takođe objavljene nove verzije Process Monitor i ProcDump. U ovom članku ću se osvrnuti na ključnu i kontroverznu novinu 12. verzije Sysmon — vrstu događaja sa Event ID 24, koja beleži rad sa međuspremnikom.
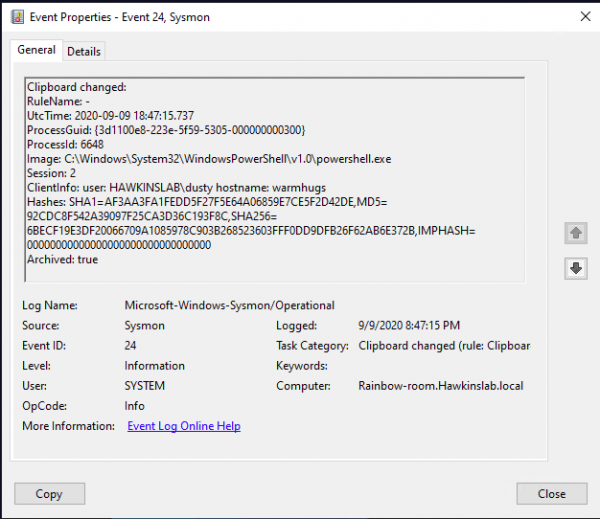
Informacije iz ove vrste događaja otvaraju nove mogućnosti za praćenje sumnjive aktivnosti (ali i nove ranjivosti). Tako ćete moći da razumete ko, odakle i šta je tačno pokušao da kopira. Ispod su opisani neki podaci novog događaja i nekoliko primera upotrebe.
Novi događaj sadrži sledeća polja:
Image: Proces iz kojeg su podaci zapisani u međuspremnik.
Session: Sesija u kojoj je izvršeno upisivanje u međuspremnik. To može biti system(0)
u interaktivnom ili udaljenom režimu itd.
ClientInfo: sadrži korisničko ime sesije, a u slučaju udaljene sesije — izvorno ime hosta i IP adresu, ako su ti podaci dostupni.
Hashes: određuje ime fajla u kojem je sačuvan kopirani tekst (analogno radu sa događajima tipa FileDelete).
Archived: status, da li je tekst iz međuspremnika sačuvan u arhivskom direktorijumu Sysmon.
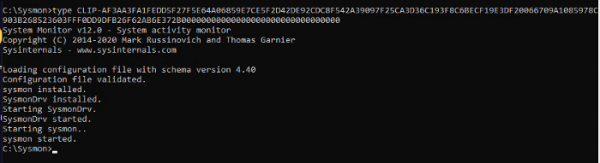
Par poslednjih polja izaziva zabrinutost. Naime, od verzije 11 Sysmon može (uz odgovarajuće podešavanja) da čuva različite podatke u svoj arhivski direktorijum. Na primer, Event ID 23 beleži događaje vezane za brisanje fajlova i može ih sačuvati u istoj arhivskoj direktorijumu. Imenu fajlova stvorenih kao rezultat rada sa međuspremnikom se dodaje oznaka CLIP. Sami fajlovi sadrže tačne podatke koji su kopirani u međuspremnik.
Ovako izgleda sačuvani fajl
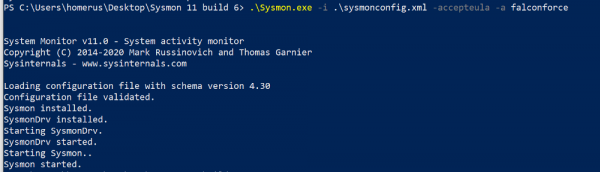
Snimanje u fajl se uključuje prilikom instalacije. Moguće je postaviti bele liste procesa za koje se tekst neće čuvati.
Ovako izgleda instalacija Sysmon sa odgovarajućim podešavanjima arhivskog direktorijuma:
Mislim da ovde treba podsetiti na menadžere lozinki, koji takođe koriste međuspremnik. Prisutnost Sysmon-a u sistemu sa menadžerom lozinki omogućava vam (ili napadaču) da hvata te lozinke. Ako pretpostavimo da znate koji tačno proces alocira kopirani tekst (a to nije uvek proces menadžera lozinki, već može biti neki svchost), ovo izuzeće se može dodati u belu listu i ne sačuvati.
Morda niste vedeli, vendar oddaljeni strežnik v načinu RDP zajema besedilo iz odložišča, ko se preklapljate nanj. Če imate kaj v odložišču in preklapljate med seansami RDP, bodo te informacije potovale z vami.
Poglejmo možnosti Sysmona za upravljanje z odložiščem.
Zabeleženi so:
- Besedilna kopija prilepljenega besedila preko RDP in lokalno;
- Zajetje podatkov iz odložišča z različnimi orodji/procesi;
- Kopiranje/prilepljenje besedila na/lokalno virtualno napravo, tudi če to besedilo še ni bilo prilepljeno.
Niso zabeleženi:
- Kopiranje/prilepljenje datotek z/do lokalne virtualne naprave;
- Kopiranje/prilepljenje datotek preko RDP.
- Zlonamerna programska oprema, ki zajema vaše odložišče, zapisuje le v samo odložišče.
Kljub svoji dvoumnosti bo ta vrsta dogodkov omogočila rekonstrukcijo dejanj napadalca in pomagala pri odkrivanju prej nedostopnih podatkov za oblikovanje postmortemov po napadih. Če je zapisovanje vsebine v odložišče kljub temu vklopljeno, je pomembno zabeležiti vsak dostop do arhivne mape in identificirati potencialno nevarne (inicirane izven sysmon.exe).
Za beleženje, analizo in odzivanje na zgoraj navedene dogodke lahko uporabite orodje , ki združuje vse tri pristope in predstavlja učinkovito centralizirano shrambo vseh zbranih surovih podatkov. Lahko ga nastavimo za integracijo s priljubljenimi SIEM sistemi, da zmanjšamo stroške njihovega licenciranja s prenosom obdelave in shranjevanja surovih podatkov v InTrust.
Če želite izvedeti več o InTrust, preberite naše prejšnje članke ali .
(priljubljen članek)
Izvor: habr.com
