

Živjo vsi! Ta članek bo posvečen pregledu funkcionalnosti VPN v produktu Sophos XG Firewall. V prejšnjem smo obravnavali, kako brezplačno pridobiti to rešitev za zaščito domače mreže s polno licenco. Danes se bomo pogovarjali o funkcionalnosti VPN, ki je vgrajena v Sophos XG. Poskusil bom opisati, kaj ta izdelek zna, ter navedel primere nastavitve IPSec Site-to-Site VPN in uporabniškega SSL VPN. Poglejmo torej pregled.
Najprej si oglejmo tabelo licenciranja:
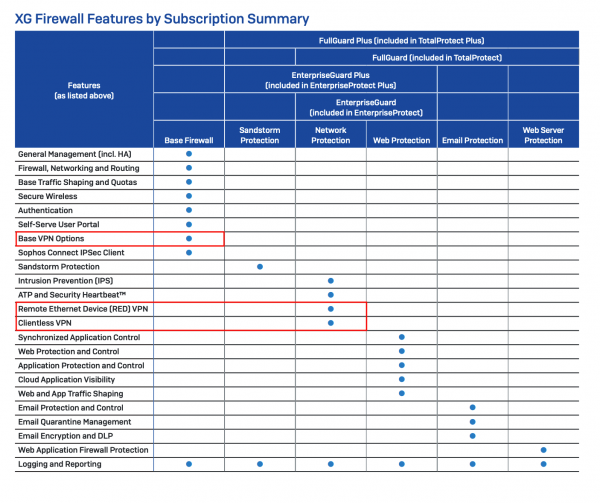
O tem, kako se licencira Sophos XG Firewall, lahko preberete tukaj:
Toda v tem članku nas bodo zanimali le tisti podatki, ki so označeni rdeče.
Osnovna funkcionalnost VPN je vključena v osnovno licenco in se pridobi le enkrat. To je doživotna licenca in ne zahteva podaljšanja. V modulu Base VPN Options so vključeni:
Site-to-Site:
- SSL VPN
- IPSec VPN
Oddaljen dostop (odjemalski VPN):
- SSL VPN
- IPsec Clientless VPN (z brezplačno uporabniško aplikacijo)
- L2TP
- PPTP
Kot vidimo, so podprti vsi priljubljeni protokoli in tipi VPN povezav.
Prav tako ima Sophos XG Firewall še dva tipa VPN povezav, ki nista vključena v osnovno naročnino. To sta RED VPN in HTML5 VPN. Te VPN povezave so vključene v naročnino Network Protection, kar pomeni, da je za uporabo teh tipov potrebna aktivna naročnina, ki vključuje tudi funkcionalnost zaščite mreže – module IPS in ATP.
RED VPN je lastniški L2 VPN podjetja Sophos. Ta tip VPN povezave ima vrsto prednosti v primerjavi z Site-to-site SSL ali IPSec pri nastavitvi VPN med dvema XG. Za razliko od IPSec, RED predor ustvari virtualni vmesnik na obeh koncih predora, kar pomaga pri odpravljanju težav, in za razliko od SSL, je ta virtualni vmesnik popolnoma prilagodljiv. Administrator ima popoln nadzor nad podomrežjem znotraj RED predora, kar poenostavi reševanje težav z usmerjanjem in konflikti podomrežij.
HTML5 VPN ali Clientless VPN – Specifična vrsta VPN, ki omogoča prenašanje storitev prek HTML5 neposredno v brskalnik. Vrste storitev, ki jih je mogoče nastaviti:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Vendar je treba upoštevati, da se ta tip VPN uporablja samo v posebnih primerih in se priporoča, da se, če je mogoče, uporabijo tipi VPN iz zgornjih seznamov.
Praktika
Poglejmo si v praksi, kako nastaviti več vrst tunelov, in sicer: Site-to-Site IPSec in SSL VPN Remote Access.
Site-to-Site IPSec VPN
Začnimo s tem, kako nastaviti Site-to-Site IPSec VPN tunel med dvema Sophos XG požarnimi zidovi. Za to se uporablja strongSwan, ki omogoča povezavo s katerim koli usmerjevalnikom, ki podpira IPSec.
Uporabimo lahko udobnega in hitrega čarovnika za nastavitev, toda mi bomo šli po splošni poti, da bi na podlagi te navodila lahko združili Sophos XG z katero koli opremo po IPSec.
Odprli bomo okno za nastavitev politik:
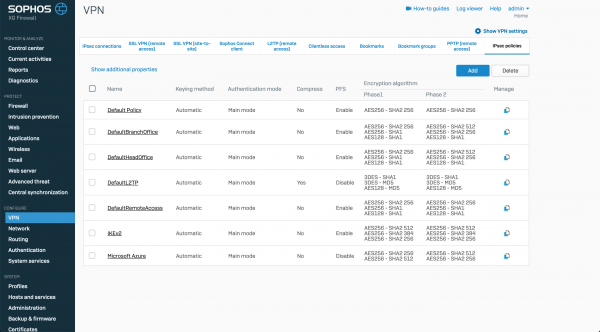
Kot vidimo, so že na voljo prednastavljene nastavitve, vendar bomo ustvarili svoje.
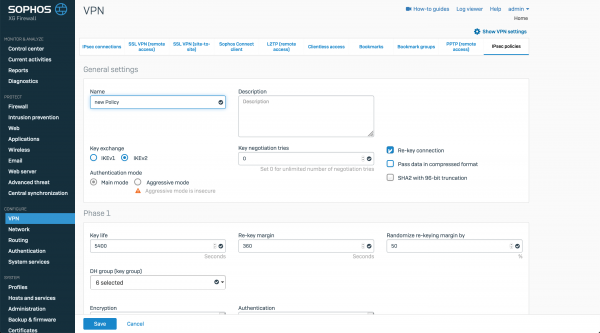
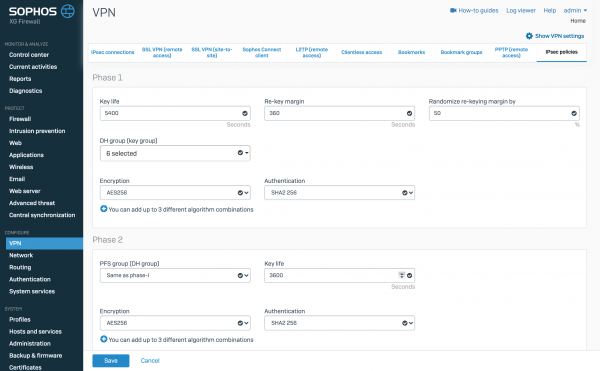
Nastavimo parametre šifriranja za prvo in drugo fazo ter shranimo politiko. Na enak način ponovimo te korake na drugem Sophos XG in preidemo k nastavitvi samega IPSec tunela.
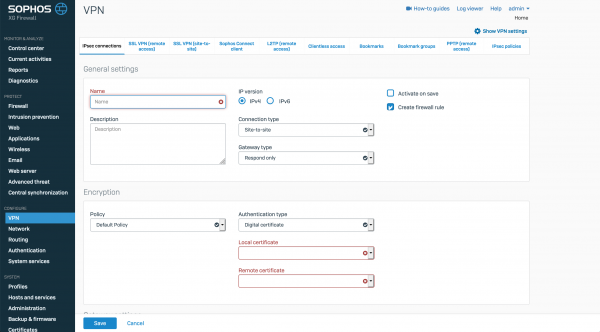
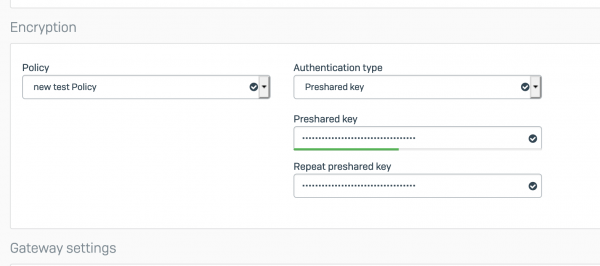
Vnesemo ime, način delovanja in nastavimo parametre šifriranja. Za primer bomo uporabili Preshared Key
in navedli lokalne in oddaljene podmrežja.
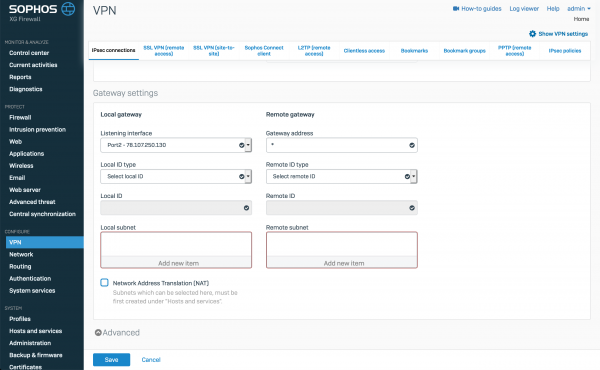
Naša povezava je ustvarjena.
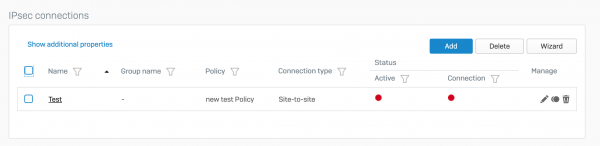
Na enak način opravimo enake nastavitve na drugem Sophos XG, z izjemo načina delovanja, tam pa izberemo Initiate the connection.
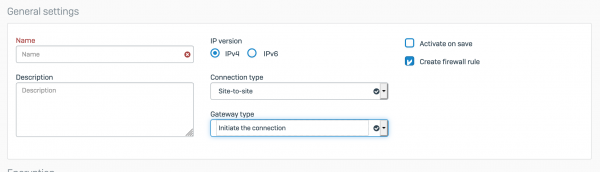
Zdaj imamo dva nastavljena tunela. Nadalje ju moramo aktivirati in zagnati. To je zelo preprosto, treba je klikniti na rdeč krog pod besedo Active, da aktiviramo, in na rdeč krog pod Connection, da zagnamo povezavo.
Če vidimo takšno sliko:
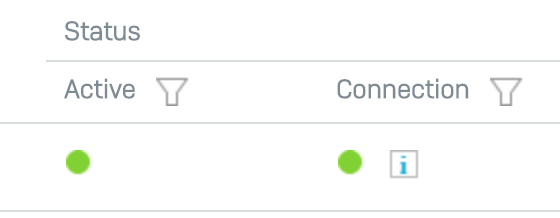
To pomeni, da naš tunel deluje pravilno. Če drugi indikator sveti rdeče ali rumeno, to pomeni, da smo nekaj nepravilno nastavili v politikah šifriranja ali lokalnih in oddaljenih podmrežjih. Spomnim, da morajo biti nastavitve zrcalne.
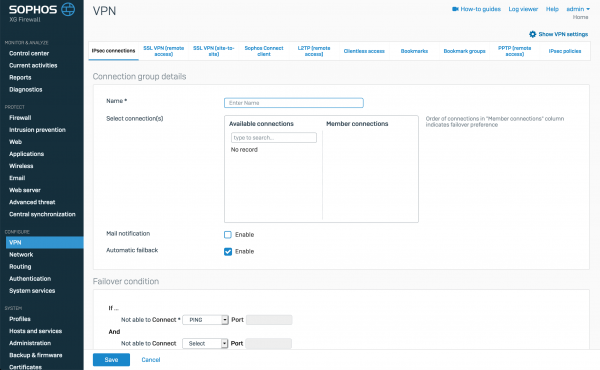
Posebej želim izpostaviti, da lahko iz IPSec tunelov ustvarimo Failover skupine za odpornost na napake:
Remote Access SSL VPN
Preidimo k Remote Access SSL VPN za uporabnike. Za ozadje se uporablja standardni OpenVPN. To omogoča uporabnikom povezovanje preko katerega koli odjemalca, ki podpira .ovpn konfiguracijske datoteke (na primer, standardni odjemalec za povezovanje).
Najprej je treba nastaviti politike OpenVPN strežnika:
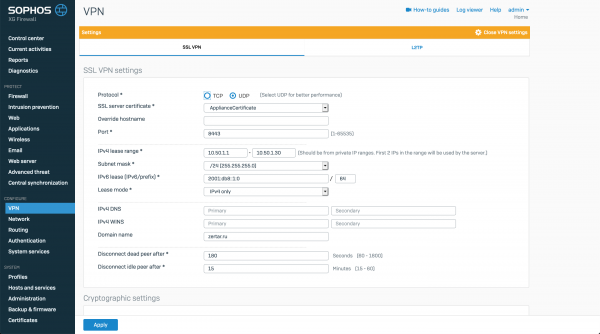
Določiti je treba transport za povezovanje, nastaviti vrata, obseg ip naslovov za povezovanje oddaljenih uporabnikov.
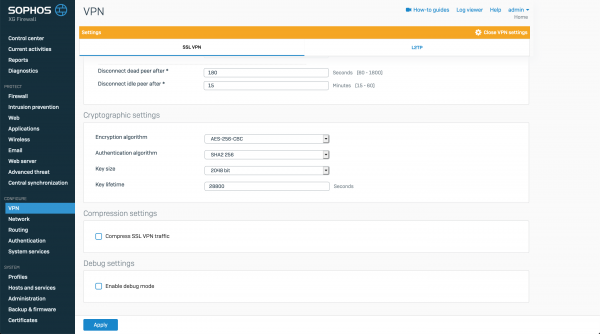
Prav tako lahko določite nastavitve šifriranja.
Po nastavitvi strežnika preidemo k nastavitvi odjemalskih povezav.
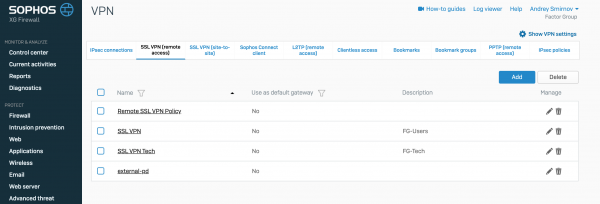
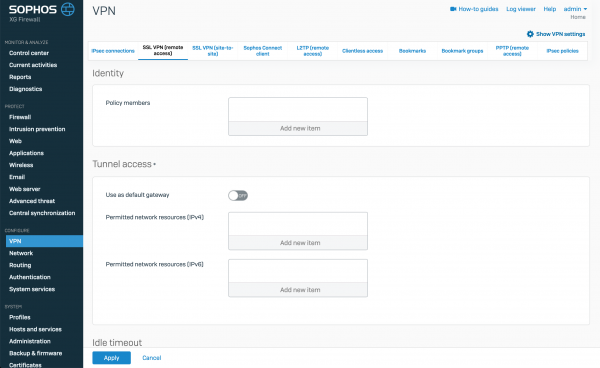
Vsaka pravila povezave za SSL VPN se ustvari za skupino ali za posameznega uporabnika. Vsak uporabnik ima lahko samo eno pravilo povezave. Kar se tiče nastavitev, je zanimivo, da lahko za vsako takšno pravilo določite, kateri posamezni uporabniki bodo uporabili to nastavitev ali pa skupino iz AD, lahko označite, da se celoten promet preusmeri v VPN tunel, ali navedete dostopne IP naslove, podmreže ali FQDN imena za uporabnike. Na podlagi teh pravil bo samodejno ustvarjen .ovpn profil z nastavitvami za odjemalca.
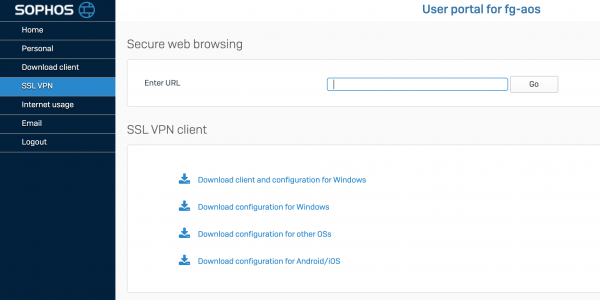
Z uporabo uporabniškega portala lahko uporabnik prenese tako .ovpn datoteko z nastavitvami za VPN odjemalca kot namestitveno datoteko VPN odjemalca z vključenim nastavitvenim datotekom za povezavo.
Zaključek
V tem članku smo na kratko preleteli funkcionalnost VPN v produktu Sophos XG Firewall. Poglejali smo, kako lahko nastavimo IPSec VPN in SSL VPN. To niti slučajno ni popoln seznam tistega, kar zna to rešitev. V prihodnjih člankih bom poskušal podati pregled na RED VPN in pokazati, kako to izgleda v sami rešitvi.
Hvala za vaš čas.
Če imate vprašanja glede komercialne različice XG Firewall, nam lahko pišete — podjetju , distributerju Sophos. Zadošča, da napišete v prosti obliki na .
Izvor: habr.com
