

Povezali bomo poceni in varno rešitev za povezovanje oddaljenih sodelavcev prek VPN-a, ne da bi podjetje tvegalo svoje ugledne ali finančne rizike ter ne bi ustvarjalo dodatnih težav za IT oddelek in vodstvo podjetja.
S razvojem IT je postalo mogoče zaposlovati oddaljene sodelavce za vedno več delovnih mest.
Medtem ko so bili prej oddaljeni delavci predvsem predstavniki ustvarjalnih poklicev, kot so oblikovalci in pisci, lahko sedaj tudi računovodje, pravni svetovalci in številni predstavniki drugih poklicev brezskrbno delajo od doma, ob obisku pisarne le v primeru nujnosti.
V vsakem primeru pa je potrebno organizirati delo prek zaščitenega kanala.
Najlažja možnost. Nastavimo VPN na strežniku, zaposlenemu damo prijavo in geslo ter ključ-certifikat za VPN, pa tudi navodila, kako nastaviti VPN odjemalca na lastnem računalniku. In IT oddelek meni, da je njihova naloga opravljena.
Ideja se zdi kar dobra, razen enega: to mora biti zaposleni, ki zna vse nastaviti sam. Če gre za usposobljenega razvijalca omrežnih aplikacij, je zelo verjetno, da bo to nalogo uspel opraviti.
Toda računovodja, umetnik, oblikovalec, tehnični pisatelj, arhitekt in mnogi predstavniki drugih poklicev ne bi smeli obvladovati zapletenosti nastavitve VPN. Bodisi mora nekdo oddaljeno pomagati, bodisi mora priti osebno in vse nastaviti na kraju samem. Posledično, če nekaj neha delovati, na primer, ker so nastavitve omrežnega odjemalca izginile zaradi napake v uporabniškem profilu, je treba vse ponoviti.
Nekatera podjetja dodelijo prenosni računalnik z že nameščeno programsko opremo in nastavljenim programski odjemalcem VPN za oddaljeno delo. V teoriji uporabniki ne bi smeli imeti pravic skrbnika. Tako se rešita dve nalogi: zaposleni so zagotovo oskrbljeni z licenčno programsko opremo, ki ustreza njihovim nalogam, in pripravljenim komunikacijskim kanalom. Hkrati ne morejo sami spreminjati nastavitev, kar zmanjšuje pogostost klicev v
tehnično podporo.
V nekaterih primerih je to priročno. Na primer, s prenosnikom se lahko čez dan udobno namestite v sobi, ponoči pa tiho delate v kuhinji, da ne zbudite nikogar.
Kaj je največja pomanjkljivost? Enaka, kot je prednost — gre za prenosno napravo, ki jo lahko prenašate. Uporabniki se delijo v dve kategoriji: tisti, ki raje uporabljajo namizni računalnik zaradi moči in velikega zaslona, ter tisti, ki imajo radi mobilnost.
Druga skupina uporabnikov s svojima rokama glasuje za prenosnike. Ko zaposleni prejmejo službeni prenosnik, začnejo z veseljem hoditi z njim v kavarne, restavracije, na izlete in poskušajo delati od tam. Čeprav bi bilo boljše delati, namesto da bi preprosto uporabljali dodeljeno napravo za družbena omrežja in druge zabave.
Prej ali slej se službeni prenosnik izgubi ne samo z delovnimi informacijami na trdem disku, temveč tudi z nastavitvami za dostop preko VPN. Če je v nastavitvah VPN odjemalca zaznamovano "zapomni geslo", se čas začne šteti v minutah. V situacijah, ko izgube ne opazimo takoj, ne obvestimo podpore takoj in ne najdemo pravega sodelavca, ki ima pravice za blokiranje — se to lahko konča z veliko težavo.
Včasih pomaga omejitev dostopa do informacij. Vendar omejitev dostopa ne pomeni, da težave ob izgubi naprave popolnoma izginejo, to je le način za zmanjšanje izgub pri razkritju in kompromitaciji podatkov.
Lahko uporabite šifriranje ali dvofaktorsko avtentikacijo, na primer z USB-ključem. Navzven ideja izgleda dobro, zdaj, če prenosnik pristane v napačnih rokah, se bo lastniku težko dostopalo do podatkov, tudi za dostop preko VPN. V tem času lahko uspešno zaprete dostop do korporacijske mreže. Pred oddaljenim uporabnikom se odprejo nove možnosti: izgubiti lahko prenosnik, ključ za dostop ali oboje naenkrat. Formalno se je raven zaščite povečala, toda služba za podporo se ne bo nikoli dolgočasila. Poleg tega bo za vsakega oddaljenega uporabnika potrebno kupiti komplet za dvofaktorsko avtentikacijo (ali šifriranje).
Loško dolga in žalostna zgodba - zaračunavanje škode za izgubljene ali poškodovane prenosnike (padli na tla, politi s sladkim čajem, kavo, in druge nesreče) ter izgubljeni dostopni ključi.
Poleg vsega prenosnik vsebuje mehanske dele, kot so tipkovnica, USB priključki, struktura zaslona - vse to sčasoma izgublja svoje lastnosti, deformira se, ohlapni in potrebuje popravilo ali zamenjavo (najpogosteje zamenjavo celotnega prenosnika).
In kaj zdaj? Strogo prepovedati prenos prenosnika iz stanovanja in spremljati
premik?
Zakaj so potem sploh izdali prenosnik?
Eden od razlogov je, da je prenosnik lažje prenesti. Poglejmo, ali lahko vpeljemo kaj drugega, prav tako kompaktnega.
Namesto prenosnika lahko izdajamo zaščitene USB naprave LiveUSB z že nastavljeno povezavo VPN, uporabnik pa bo uporabljal svoj računalnik. Ampak tudi tu je loterija: bo programska sestava delovala na uporabnikovem računalniku ali ne? Problem je lahko preprosto pomanjkanje potrebnih gonilnikov.
Treba je razmisliti, kako organizirati povezovanje zaposlenih na 'domače delo', pri tem pa bi bilo zaželeno, da se oseba ne podvaja skušnjavi, da bi hodila s korporativnim prenosnikom po mestu, ampak bi sedela doma in mirno delala brez tveganja, da bi nekje pozabila ali izgubila dodeljeno napravo.
Stacionarni dostop preko VPN
Kaj pa, če ne bi izdali končne naprave, na primer prenosnika, ali še bolj, posebnega USB naprave za povezovanje, ampak omrežnega prehoda z VPN odjemalcem na krovu?
Na primer, pripravljen usmerjevalnik, ki vključuje podporo za različne protokole, v katerem je že vnaprej nastavljena VPN povezava. Oddaljeni zaposleni mora samo priključiti svoj računalnik in začeti delati.
Katera vprašanja to pomaga rešiti?
- Oprema z nastavljeno povezavo v korporativno omrežje preko VPN se ne prenaša iz stanovanja.
- Več naprav lahko povežete na en VPN kanal.
Že zgoraj smo povedali, da je prijetno imeti možnost premikanja s prenosnikom po stanovanju, vendar je pogosto lažje in bolj priročno delati z namiznim računalnikom.
Na VPN na usmerjevalniku se lahko priključite na računalnik, prenosnik, pametni telefon, tablico pa tudi elektronsko knjigo - vse, kar podpira dostop preko Wi-Fi ali omrežnega Ethernet.
Če si širše ogledamo situacijo, to lahko na primer pomeni priključitveno točko za mini pisarno, kjer lahko dela več ljudi.
Znotraj takega zaščitenega segmento se lahko povezana naprave izmenjujejo informacije, organiziramo lahko kaj podobnega datotečnemu izmenjevalniku, hkrati pa imamo normalen dostop do interneta, pošiljamo dokumente za tisk na zunanji tiskalnik in podobno.
Korporativna telefonija! Kako veliko je v tem zvoku, ki nekje v slušalki zazveni! Centraliziran VPN kanal za več naprav omogoča povezavo pametnega telefona prek Wi-Fi omrežja in uporabo IP telefonije za klice na kratke številke znotraj korporativne mreže.
Sicer bi morali klicati prek mobilnega telefona ali uporabljati zunanje aplikacije, kot je WhatsApp, kar ne ustreza vedno korporativni politiki varnosti.
In ker smo govorili o varnosti, velja izpostaviti še eno pomembno dejstvo. S strojno VPN prehodom lahko ojačimo zaščito z uporabo novih funkcij nadzora na vhodnem prehodu. To omogoča povečanje varnosti in prenos dela obremenitve za zaščito prometa na omrežni prehod.
Kakšno rešitev lahko Zyxel ponudi v tem primeru
Obravnavamo napravo, ki bi jo lahko dali v začasno uporabo vsem zaposlenim, ki lahko in želijo delati na daljavo.
Zato mora biti taka naprava:
- cenejna;
- zanesljiva (da ne bi trošili denarja in časa za popravilo);
- dostopna za nakup v trgovskih verigah;
- enostavna za nastavitev (predvideva se, da se uporablja brez klica posebej
usposobljenega strokovnjaka).
Zveni nekoliko nerealno, kajne?
Toda taka naprava obstaja, resnično je obstaja in je na voljo
— Zyxel ZyWALL VPN2S
VPN2S je VPN požarni zid, ki omogoča uporabo zasebne povezave
point-to-point brez zapletenih nastavitev omrežja.
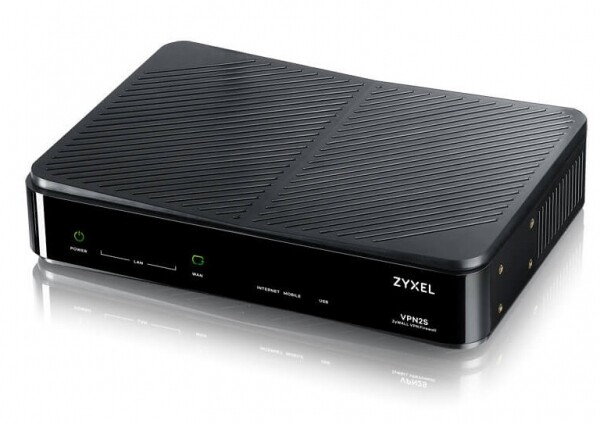
Slika 1. Zunanjost Zyxel ZyWALL VPN2S
Kratka specifikacija naprave
Strojne značilnosti
Vrata 10/100/1000 Mbps RJ-45
3 x LAN, 1 x WAN/LAN, 1 x WAN
USB vrata
2 x USB 2.0
Brez ventilatorja
Da
Kapaciteta in zmogljivost sistema
Prepustnost požarnega zidu SPI (Mbps)
1.5 Gbps
Prepustnost VPN (Mbps)
35
Največje število hkrati vzpostavljenih sej. TCP
50000
Največje število hkrati IPsec VPN tunelov [5]
20
Prilagodljive cone
Da
Podpora za IPv6
Da
Maksimalno število VLAN-ov
16
Glavne funkcije programske opreme
Multi-WAN obremenitvena ravnotežna/napaka
Da
Virtualno privatno omrežje (VPN)
Da (IPSec, L2TP over IPSec, PPTP, L2TP, GRE)
VPN odjemalec
IPSec/L2TP/PPTP
Filtriranje vsebine
1 leto brezplačno
Požarni zid
Da
VLAN/skupina vmesnikov
Da
Upravljanje pasovne širine
Da
Dnevnik dogodkov in spremljanje
Da
Cloud pomočnik
Da
Oddaljeno upravljanje
Da
Opomba. Podatki v tabeli so navedeni za mikrokodo OPAL BE 1.12 ali novejšo
različico.
Kateri VPN protokoli so podprti s strani ZyWALL VPN2S
Kot že ime pove, je naprava ZyWALL VPN2S prvotno
načrtovana za povezovanje oddaljenih zaposlenih in mini-pisarniških
- lokacij preko VPN.
- Za končne uporabnike je na voljo protokol L2TP over IPSec VPN.
- Za povezovanje mini-uredb je zagotovljena povezava preko Site-to-Site IPSec VPN.
Tudi s pomočjo ZyWALL VPN2S je možno vzpostaviti L2TP VPN povezavo z
ponudnikom storitev za varno povezavo z internetom.
Treba je opozoriti, da je to ločevanje precej relativno. Na primer, možno je
na oddaljeni točki nastaviti Site-to-Site IPSec VPN povezavo z enim
uporabnikom znotraj perimetra.
Seveda, vse to z uporabo strogih VPN algoritmov (IKEv2 in SHA-2).
Uporaba več WAN-ov
Za oddaljeno delo je najpomembnejše imeti stabilno povezavo. Na žalost, z enim
vezi, celo od najbolj zanesljivega ponudnika, tega ni mogoče garantirati.
- Težave lahko razdelimo na dva tipa:
znižanje hitrosti — to pomaga rešitev Multi-WAN load balancing za - ohranjanje stabilne povezave s potrebno hitrostjo;
okvara povezave — za to služi funkcija Multi-WAN failover za
zagotavljanje odpornosti s podvajanjem.
- Katere strojne možnosti so na voljo:
- Četrti LAN port je mogoče konfigurirati kot dodatni WAN port.
USB port se lahko uporablja za povezavo 3G/4G modema, kar omogoča
rezervno povezavo s pomočjo mobilne omrežja.
Povečanje varnosti omrežja
Kot je bilo omenjeno zgoraj, je to ena glavnih prednosti uporabe posebnih
centraliziranih naprav. V ZyWALL VPN2S je prisotna funkcija požarnega zidu SPI (Stateful Packet Inspection) za obrambo pred napadi različnih vrst, vključno z DoS (Denial of Service), napadi z lažnimi IP naslovi ter pred nepooblaščenim oddaljenim dostopom do sistemov, sumljivim omrežnim prometom in paketi.
Kot dodatna zaščita naprava vključuje filtriranje vsebine za blokiranje dostopa uporabnikov do sumljivega, nevarnega in tuje vsebine.
Hitro in enostavno nastavitev v 5 korakih s pomočjo čarovnika za nastavitev.
Za hitro nastavitev povezave je na voljo priročen čarovnik za nastavitev in grafični
vmesnik v več jezikih.
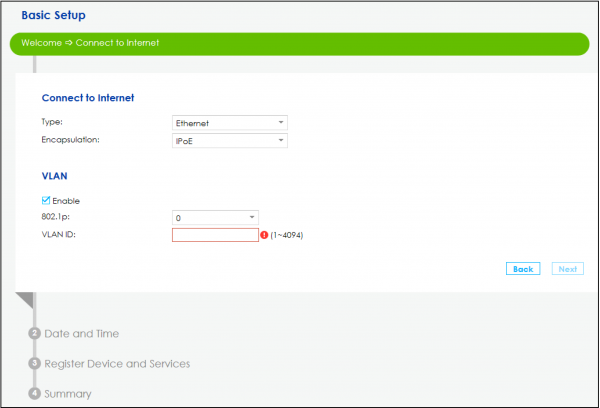
Slika 2. Primer ene od zaslonov čarovnika za nastavitev.
Za hitro in učinkovito upravljanje Zyxel ponuja celoten paket orodij za oddaljeno upravljanje, s katerimi lahko enostavno nastavite VPN2S in spremljate njegovo delovanje.
Možnost podvajanja nastavitev bistveno poenostavi pripravo za delovanje več naprav ZyWALL VPN2S za oddaljene zaposlene.
Podpora VLAN
Kljub temu, da je ZyWALL VPN2S zasnovan za oddaljeno delo, podpira VLAN. To povečuje varnost omrežja, na primer, če je povezan pisarniški prostor samostojnega podjetnika, v katerem je dostopni Wi-Fi. Standardne funkcije VLAN, kot so omejevanje domen broadcast domain, zmanjšanje prenosa podatkov in izvajanje varnostnih politik, so povpraševane v korporativnih omrežjih, a se lahko v malem podjetju prav tako uporabijo.
Prav tako je podpora VLAN koristna za organizacijo ločenega omrežja, na primer, za IP telefonijo.
Za delovanje z VLAN naprava ZyWALL VPN2S podpira standard IEEE 802.1Q.
Подводя итоги
Tveganje izgube mobilne naprave, nastavljene za VPN povezavo, zahteva drugačne rešitve kot distribucija podjetniških prenosnikov.
Uporaba kompaktnih in cenovno dostopnih VPN prehodov omogoča enostavno organizacijo dela oddaljenih zaposlenih.
Model ZyWALL VPN2S je prvotno zasnovan za povezovanje oddaljenih zaposlenih in manjših pisarn.
Koristne poveznice
→
→
→
→
→
Izvor: habr.com
