

Jedne divne prolećne večeri, kada se nije želelo ići kući, a neumoljiva želja za životom i spoznajom je žarila kao žareće gvožđe, pojavila se ideja da se pozabavim poduhvatom na vatrozidu pod nazivom „IP DOS politika«.
Posle preliminarnih koraka i upoznavanja sa uputstvom, postavio sam režim Pass-and-Log, da bih video kakav je ukupni ishod i sumnjivu korisnost ove postavke.
Nakon nekoliko dana (da se statistika prikupi, naravno, a ne zato što sam zaboravio), pogledao sam u logove i aplaudirao od radosti — zabeleženih podataka je bilo u izobilju. Delovalo bi da je to jednostavno — uključi politiku za blokiranje svih koji šalju spam, skeniraju ili uspostavljaju half-open sesije sa zabranom na sat vremena i mirno spavaj uz saznanje da je granica zaključana. No, 34. godina života donela je prevazilaženje mladalačkog maksimalizma i negde u pozadini mog mozga začuo se tihi glas: „A hajde da otvorimo oči i pogledamo čija su to adrese naš omiljeni vatrozid prepoznao kao zloslutne spamere? Baš, da probamo.”
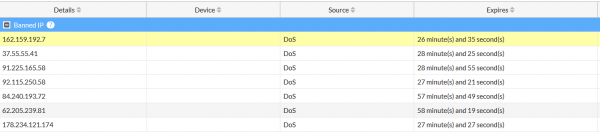
Počinjemo analizirati dobijene podatke sa liste anomalija. Propuštam adrese kroz jednostavan skript Powershell i oči mi zapnu za poznate karaktere google.
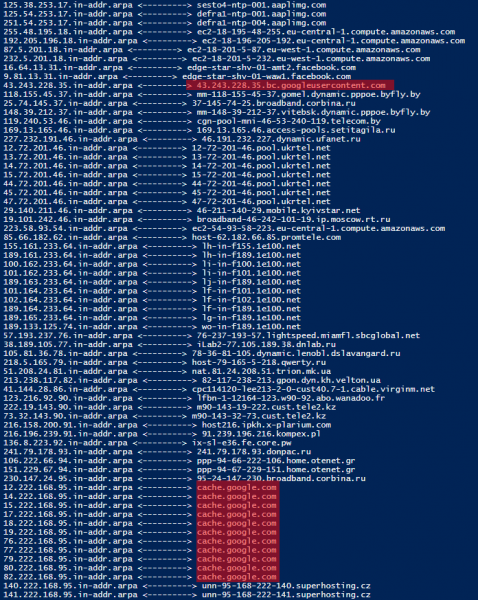
Trinam oči, trepćući pet minuta da se uverim da mi se nije učinilo — zaista u listi onih koje je vatrozid smatrao zloslutnim spammerima, tip napada — udp flood, adrese koje pripadaju korporaciji dobra.
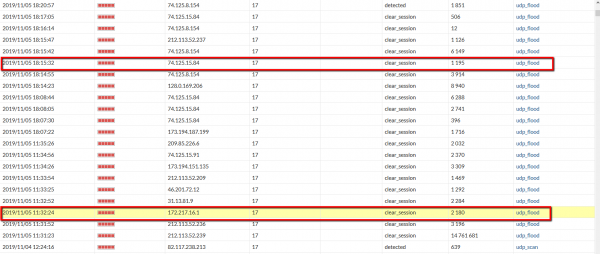
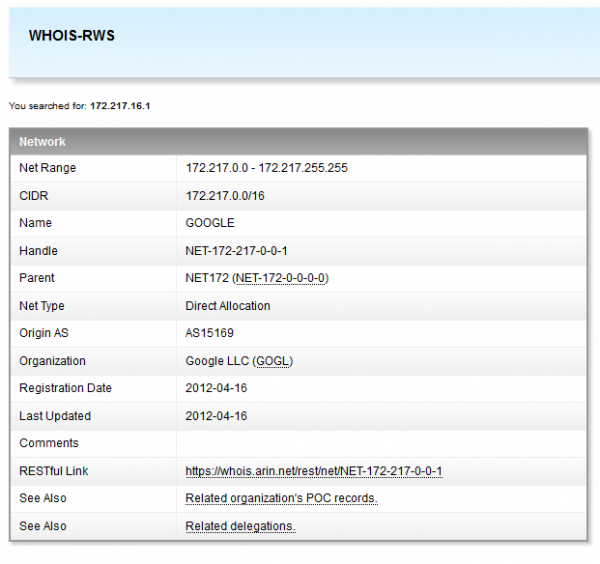
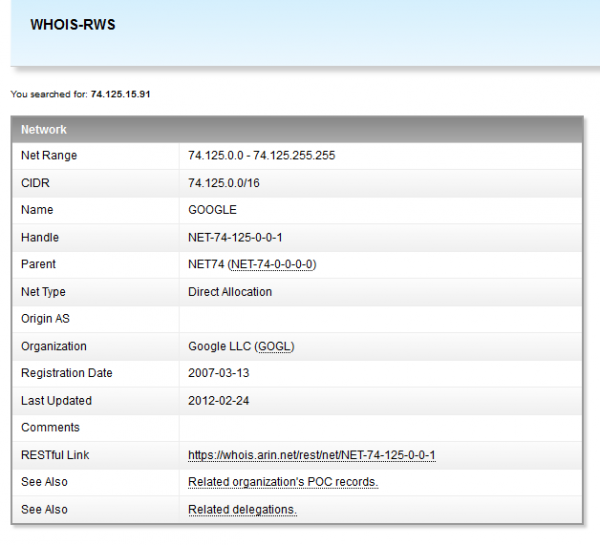
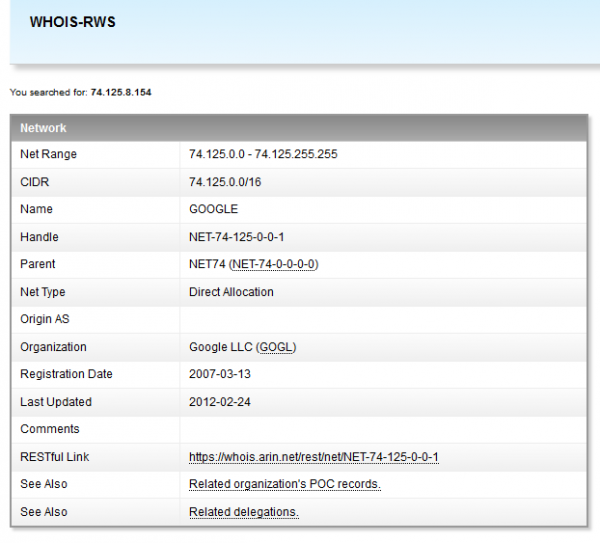
Čeprkam se po potiljku, istovremeno podešavajući hvatanje paketa na spoljašnjem interfejsu za dalju analizu. U glavi mi prolaze šarenilo misli: „Kako to, da nešto zaraženo u domenu Google-a? I to sam otkrio ja? Da to je, to je — nagrade, počasti i crveni tepih, i svoje kazino sa blekđekom i, pa znate već…”
Razmatram dobijeni fajl Wireshark-om.
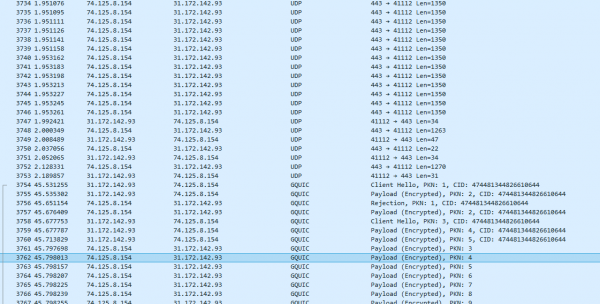
Da, zaista sa adrese iz domena Google prilaze paketi UDP sa 443 porta na nasumični port na mom uređaju.
Ali, sačekajte… Eto protokol se menja sa UDP na GQUIC.
Semjon Semjovič…
Odmah se setim izlaganja sa HighLoad Aleksandra Tobolja «UDP protiv TCP ili budućnost mrežnog steka) ().
S jedne strane, nastaje blago razočaranje — ni laureata, ni počasti. S druge strane, problem je jasan, ostaje da se razjasni gde i koliko kopati.
Par minutah pogovora s Korporacijo Dobra — in vse se postavi na svoje mesto. V poskusu izboljšanja hitrosti dostave vsebine je podjetje Google že leta 2012 napovedalo protokol QUIC, ki omogoča odpravo večine pomanjkljivosti TCP (da-da-da, v teh člankih — in govori o povsem revolucionarnem pristopu, vendar bodimo iskreni, želimo, da se slike mačk nalagajo hitreje, namesto vseh teh revolucionarnih misli in napredka). Kot je pokazala nadaljnja raziskava, mnoge organizacije trenutno prehajajo na tovrstno dostavo vsebine.
Težava v mojem in, mislim, ne samo v mojem primeru se je izkazala za to, da paketov na koncu gre res veliko in požarni zid jih zaznava kot poplavo.
Možnosti rešitve se je izkazalo malo:
1. Dodati v seznam izjem za DoS Policy na požarnem zidu obseg naslovov Google. Pri sami misli o obsegu možnih naslovov je oko začelo živčno trzati — ideja je bila zavržena kot neupravičena.
2. Povišati prag sprožitve za udp flood policy — tudi ni optimalno, da ne bi kdo resnično maliciozno prišel mimo.
3. Prepovedati klice iz notranje mreže po UDP na 443 pristanišču navzven.
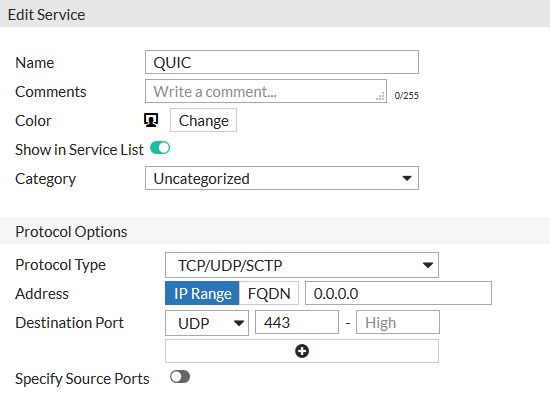
Potem ko sem dodatno prebral o implementaciji in integraciji QUIC u Google Chrome je bil sprejet kot ukaz za dejanje zadnji variant. Gre namreč za to, da Firefox-ovska maskota sprva poskuša vzpostaviti povezavo z uporabo svoje izkušenj Google Chrome , če pa čudež ne uspe, se vrne k preverjenim metodam, kot so QUICTLS , čeprav se tega zelo sramuje.Ustvarimo na požarnem zidu vnos za storitev
Nastavimo novo pravilo in ga postavimo nekje višje v verigi. QUIC:
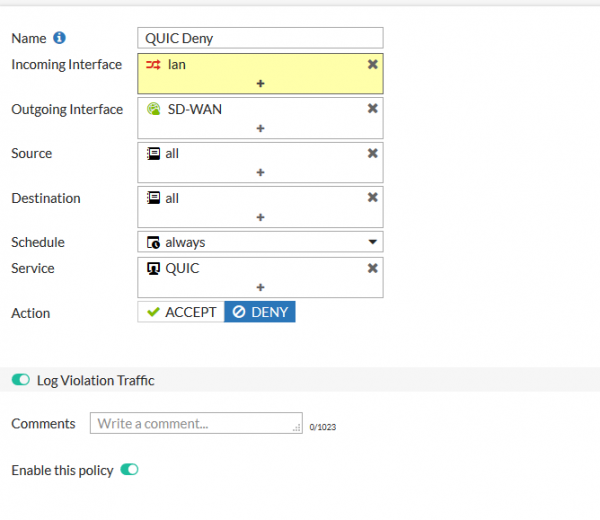
Po vklopu pravila je v seznamu anomalij mir in tišina, razen pri res grdeh kršiteljih.
Hvala vsem za pozornost.
Uporabljeni viri:
Poročilo Aleksandra Tobolja
1.
2.
3.
4.
Izvor: habr.com
