

Možnosti uporabe rešitev za vidnost
Kaj je omrežna vidnost?
Vidnost opredeljuje Websterjev slovar kot "sposobnost biti enostavno opazen" ali "stopnja jasnosti". Pod omrežno ali aplikacijsko vidnostjo razumemo odpravo slepih točk, ki prikrivajo sposobnost enostavnega vpogleda (ali kvantitativnega določanja) v to, kar se dogaja v omrežju in/ali aplikacijah v omrežju. Ta vidnost omogoča IT-ekipam hitro izolacijo varnostnih groženj in reševanje težav z zmogljivostjo, kar na koncu zagotavlja najboljšo interakcijo z končnim uporabnikom.
Drugo razumevanje je, da IT-ekipam omogoča nadzor in optimizacijo omrežja skupaj z aplikacijami in IT-storittvami. Zato je omrežna, aplikacijska in varnostna vidnost popolnoma nujna za vsako IT-organizacijo.
Najlažji način za dosego omrežne vidnosti je implementacija arhitekture vidnosti, ki predstavlja celovito end-to-end infrastrukturo, ki omogoča vidnost fizičnega in virtualnega omrežja, aplikacij in varnosti.
Postavljanje temeljev omrežne vidnosti
Ko je arhitektura vidnosti vzpostavljena, se odprejo različne možnosti uporabe. Kot je prikazano spodaj, arhitektura vidnosti predstavlja tri osnovne ravni vidnosti: raven dostopa, raven upravljanja in raven nadzora.
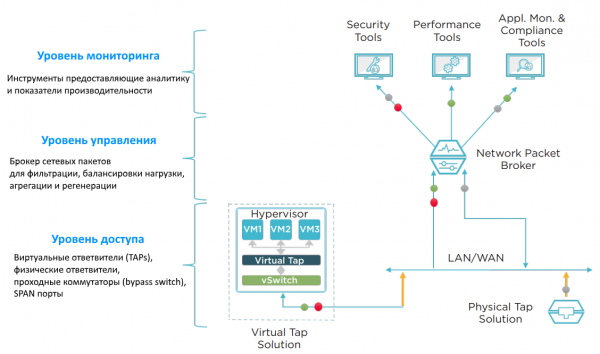
Z uporabo navedenih elementov lahko IT-strokovnjaki rešujejo različne težave omrežja in aplikacij. Obstajata dve kategoriji možnosti uporabe:
- Osnovne rešitve vidnosti
- Popolna vidnost omrežja
Osnovne rešitve vidnosti so osredotočene na varnost omrežja, prihranke in odpravljanje težav. To so tri merila, ki vplivajo na IT vsak mesec, če ne vsak dan. Popolna vidnost omrežja naj bi zagotovila globlje razumevanje področij slepih točk, zmogljivosti in skladnosti s predpisi.
Kaj lahko dejansko storimo z omrežno vidnostjo?
Obstaja šest različnih možnosti uporabe omrežne vidnosti, ki lahko jasno pokažejo vrednost. To so:
— Izboljšanje varnosti omrežja
— Ponujanje možnosti za zadrževanje in znižanje stroškov
— Pospeševanje odpravljanja težav in povečevanje zanesljivosti omrežja
— Odprava slepih točk omrežja
— Optimizacija delovanja omrežja in aplikacij
— Krepitev skladnosti s predpisi
Spodaj so navedeni nekateri konkretni primeri uporabe.
Primer št. 1 – filtracija podatkov za varnostne rešitve, ki so na vmesniku omrežja (in-line), povečuje učinkovitost teh rešitev
Cilj te možnosti je uporaba posrednika omrežnih paketov (NPB – Network Packet Broker) za filtracijo nizkotežavnih podatkov (na primer video in glas), da se ti izključijo iz preverjanja z varnostnimi orodji (sistem preprečevanja vdorov (IPS), sistem preprečevanja izgube podatkov (DLP), omrežni požarni zid za spletne aplikacije (WAF) itd.). Ta 'nezanimiv' promet se lahko identificira in vrne na bypass stikalo ter nato naprej v omrežje. Prednost te rešitve je v tem, da WAF ali IPS ne bosta porabila procesorskih virov (CPU) za analizo nepotrebnih podatkov. Če vaš omrežni promet vsebuje znaten delež takih podatkov, lahko implementirate to funkcionalnost in zmanjšate obremenitev svojih varnostnih orodij.
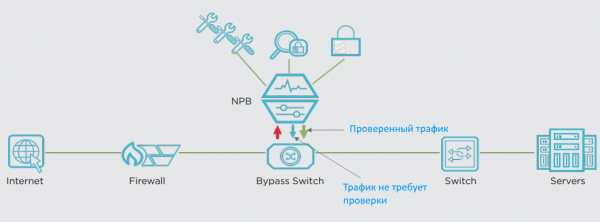
Podjetja so imela primere, ko je bilo do 35 % omrežnega prometa z nizkotežavnimi tveganji izključenih iz preverjanja IPS. To samodejno povečuje efektivni pasovni širini IPS za 35 % in pomeni, da lahko odložite nakup dodatnih IPS-ov ali nadgradnjo. Vsi vemo, da se omrežni promet povečuje, zato boste v nekem trenutku potrebovali bolj zmogljiv IPS. To je resnično vprašanje — ali želite minimizirati stroške ali ne.
Primer št. 2 – uravnoteženje obremenitve podaljšuje življenjsko dobo naprav 1-10 Gbit/s v omrežju 40 Gbit/s
Drugi primer uporabe vključuje zmanjšanje stroškov posedovanja omrežne opreme. To se doseže z uporabo paketnih posrednikov (NPB) za uravnoteženje prometa na varnostne in nadzorne instrumente. Kako lahko uravnoteženje obremenitve pomaga večini podjetij? Prvič, povečanje količine omrežnega prometa je zelo pogosto pojav. Kaj pa spremljanje učinka rasti prepustnosti? Na primer, če nadgradite jedro omrežja s 1 Gbit/s na 10 Gbit/s, boste potrebovali orodja 10 Gbit/s za pravilno spremljanje. Če povečate hitrost na 40 Gbit/s ali 100 Gbit/s, bo na teh hitrostih izbira orodij za nadzor veliko manjša, stroški pa zelo visoki.
Paketni posredniki zagotavljajo potrebne zmožnosti agregacije in uravnoteženja obremenitve. Na primer, uravnoteženje prometa 40 Gbit/s omogoča razdelitev prometa nadzora med več instrumentov 10 Gbit/s. Tako boste lahko podaljšali življenjsko dobo naprav 10 Gbit/s, dokler ne bodo na voljo dovolj sredstev za nakup dražjih orodij, ki zmorejo obvladovati višje hitrosti prenosa podatkov.
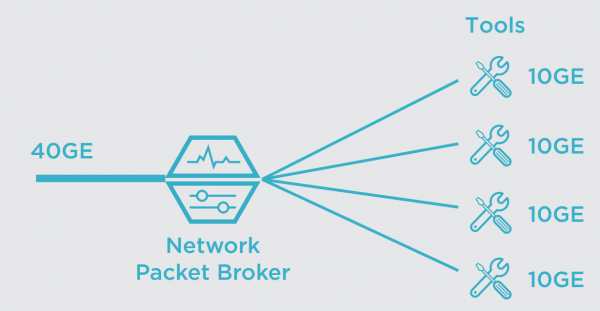
Drug primer je združitev orodij na enem mestu in posredovanje potrebnih podatkov iz paketnega posrednika. Včasih se uporabljajo ločene rešitve, razporejene po omrežju. Podatki raziskave, ki jo je izvedlo podjetje Enterprise Management Associates (EMA), kažejo, da je 32% korporativnih rešitev slabo obremenjenih, kar pomeni, da deluje z manj kot 50% zmogljivosti. Centralizacija orodij in uravnoteženje obremenitve vam omogočata združevanje virov in povečanje uporabe ob zmanjšanju števila naprav. Pogosto lahko nakup dodatnih orodij odložite, dokler koeficient uporabe ne doseže dovolj visoke ravni.
Primer št. 3 – odpravljanje težav, da zmanjšate/odpravite potrebo po pridobitvi dovoljenj za spremembe (Change Board permissions)
Ko je oprema za vidnost (odcepki (TAP), NPB...) nameščena v omrežju, boste redko potrebovali spremembe v omrežju. To omogoča optimizacijo nekaterih procesov odpravljanja težav za povečanje učinkovitosti.
Na primer, po tem, ko je TAP nameščen ("namestil in pozabil") pasivno prenaša kopijo vsega prometa v NPB. To prinaša ogromno prednost, saj odpravlja večino birokratskih zapletov - pridobitev odobritev za spremembe v omrežju. Če je tudi nameščen posrednik paketov, bo takojšen dostop praktično do vseh podatkov, ki so potrebni za odpravljanje težav.
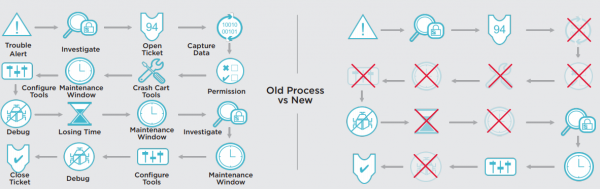
Če ni potrebe po spremembah, lahko preskočite faze usklajevanja sprememb in preidete neposredno na odpravljanje napak. Ta nov postopek močno vpliva na zmanjšanje povprečnega časa za obnovitev (MTTR - Povprečni čas popravila). Raziskave kažejo, da je možno znižati MTTR do 80%.
Primer št. 4 - Inteligenca aplikacij, uporaba filtriranja aplikacij in prikrivanja podatkov za povečanje učinkovitosti varnosti.
Kaj je inteligenca aplikacij (Application Intelligence)? To je tehnologija, ki je na voljo pri posrednikih paketov (NPB) IXIA. To je razširjena funkcionalnost, ki omogoča preseganje filtriranja paketov na ravni 2–4 (OSI modeli) in prehod na raven 7 (aplikacijska raven). Prednost je, da se lahko podatki o obnašanju in lokaciji uporabnikov ter aplikacij ustvarjajo in izvažajo v katerem koli potrebnem formatu - neobdelani paketi, filtrirani paketi ali informacije NetFlow (IxFlow). IT oddelki lahko prepoznajo skrite omrežne aplikacije, zmanjšajo grožnje omrežni varnosti ter zmanjšajo izpade omrežja in/ali izboljšajo omrežno zmogljivost. Značilnosti znanih in neznanih aplikacij je mogoče prepoznati, zajeti in prenesti specializiranim orodjem za spremljanje in varnost.
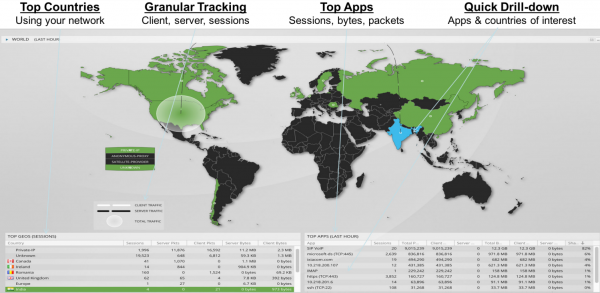
- identifikacija sumljivih/neznanih aplikacij
- odkrivanje sumljivega obnašanja po geolokaciji, na primer, uporabnik iz Severne Koreje se povezuje z vašim FTP-jem strežniku in prenaša podatke
- dešifriranje SSL za preverjanje in analizo potencialnih groženj
- analiza nepravilnega delovanja aplikacij
- analiza količine in rasti prometa za aktivno upravljanje virov in napovedovanje širjenja
- prikrivanje zaupnih podatkov (kreditne kartice, prijavne podatke…) pred pošiljanjem
Funkcionalnost Visibility Intelligence je dostupna kako u fizičkim, tako i u virtuelnim paket-brokerima IXIA (NPB), kao i u javnim „oblacima“ — Cloud Lens Public:
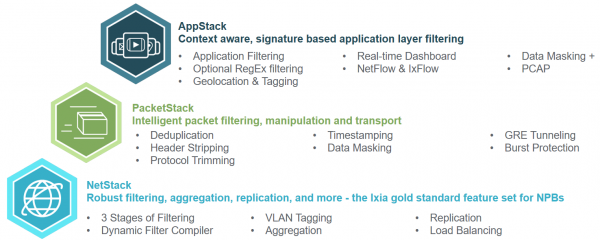
Pored standardne funkcionalnosti NetStack, PacketStack i AppStack:
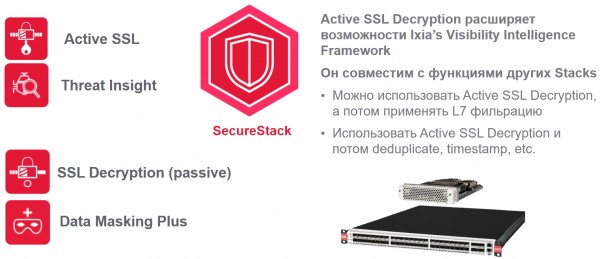
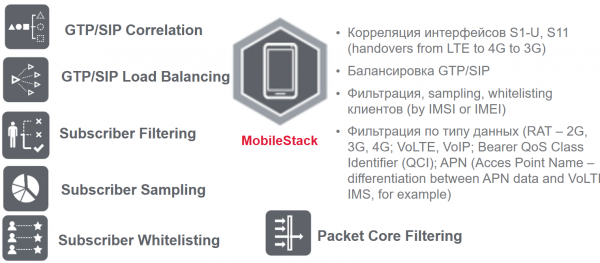
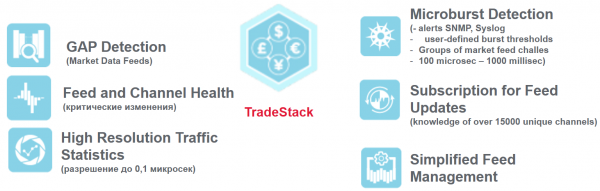
U poslednje vreme je takođe dodat funkcionalnost sigurnosti SecureStack (za optimizaciju obrade poverljivog saobraćaja), MobileStack (za mobilne operatore) i TradeStack (za praćenje i filtriranje podataka o finansijskom trgovanju):
Zaključki
Rešenja za vidljivost mreže su moćan alat koji može optimizovati arhitekturu mrežnog monitoringa i sigurnosti, stvarajući osnovu za prikupljanje i razmenu potrebnih podataka.
Opcije korišćenja omogućavaju:
- pristup potrebnim specifičnim podacima prema potrebi za dijagnostiku i rešavanje problema
- dodavanje/uklanjanje rešenja za sigurnost i monitorisanje kako in-line, tako i out-of-band
- smanjenje MTTR
- osiguravanje brzog reagovanja na probleme
- provođenje napredne analize pretnji
- uklanjanje većine birokratskih odobrenja
- smanjenje finansijskih posledica provale, brzom povezivanju potrebnih rešenja u mrežu i smanjenju MTTR
- smanjenje troškova i radne snage za podešavanje SPAN-porta
Izvor: habr.com
