

V trenutku je postalo delo na daljavo iskana in potrebna oblika. Vse zaradi COVID-19. Vsak dan se pojavljajo nove ukrepe za preprečevanje okužb. V pisarnah merijo temperaturo, nekatera podjetja, vključno z večjimi, pa zaposlene prepeljejo na delo na daljavo, da zmanjšajo izgube zaradi zastojev in bolniških odsotnosti. In v tem smislu je IT-sektor s svojim znanjem o delu razpršenih ekip v prednosti.
Mi v NII SOKB se že vrsto let ukvarjamo z organizacijo oddaljenega dostopa do korporativnih podatkov z mobilnih naprav in vemo, da je delo na daljavo zahtevna naloga. Pod robom bomo povedali, kako naše rešitve pomagajo varno upravljati mobilne naprave zaposlenih in zakaj je to pomembno za delo na daljavo.
Kaj potrebuje zaposleni, da dela od doma?
Standardni nabor storitev, do katerih je treba omogočiti oddaljen dostop za polno delovanje, vključuje komunikacijske storitve (e-pošta, sporočanje), spletne vire (različni portali, na primer, storitev za pomoč ali sistem za upravljanje s projekti) in datoteke (sistemi elektronskega poslovanja, nadzor različic itd.).
Ne moremo upati, da bodo varnostne grožnje čakale, dokler ne bomo končali boja proti koronavirusu. Pri delu na daljavo so pravila varnosti, katerih je treba upoštevati tudi med pandemijo.
Pomembne poslovne informacije ni mogoče kar poslati na osebni e-poštni naslov zaposlenega, da jih ta mirno bere in obdeluje na svojem osebnem pametnem telefonu. Pametni telefon se lahko izgubi, nameščene se lahko okužene aplikacije, otroci, ki so doma zaradi istega virusa, se lahko igrajo z njim. Zato, čim pomembnejši so podatki, s katerimi zaposleni dela, tem bolje jih je treba zaščititi. In zaščita mobilnih naprav mora biti enakovredna, kot zaščita stacionarnih.
Zakaj antivirusni programi in VPN niso dovolj?
Za stacionarne delovne postaje in prenosnike, ki delujejo pod operacijskim sistemom Windows, je namestitev antivirusnega programa upravičena in potrebna. Za mobilne naprave pa to ni vedno tako.
Arhitektura Apple naprav zaprečuje informacijsko interakcijo med aplikacijami. To omejuje potencialne posledice okužb z zlonamernim programjem: če se izkorišča ranljivost email odjemalca, then ukrepi ne morejo iti dlje od tega email odjemalca. Hkrati ta politika zmanjšuje učinkovitost delovanja antivirusov. Samo preverjanje datotek, ki so jih poslali po pošti, že ni več mogoče.
Na platformi Android imajo tako virusi kot antivirusni programi več možnosti. A kljub temu se postavlja vprašanje smiselnosti. Za namestitev zlonamernega programja iz trgovine z aplikacijami bo treba ročno dati veliko dovoljenj. Zlo namerniki pridobijo dostopne pravice le od tistih uporabnikov, ki dovolijo aplikacijam, da dostopajo do vsega. V praksi je dovolj, da uporabite prepoved namestitve aplikacij iz neznanih virov, da »tablete« do brezplačno nameščenih plačljivih aplikacij ne postanejo »Zdravilne« za podjetne skrivnosti. Vendar ta ukrep presega funkcionalnost antivirusne zaščite. VPN.
Poleg tega VPN-ji in antivirusni programi ne morejo nadzorovati, kako se obnaša uporabnik. Logika narekuje, da bi morale biti na uporabniških napravah nameščene vsaj gesla (kot zaščita pred izgubo). Vendar je prisotnost gesla in njegova zanesljivost odvisna le od ozaveščenosti uporabnika, na katero podjetje ne more vplivati.
Seveda obstajajo administrativne metode. Na primer, notranji dokumenti, po katerih bodo zaposleni nosili osebno odgovornost za pomanjkanje gesel na napravah, namestitev aplikacij iz nezanesljivih virov itd. Lahko bi celo prisilili vse zaposlene, da pred odhodom na oddaljeno delo podpišejo spremenjene delovne naloge, ki vsebujejo te točke. Vendar poglejmo resnici v oči: podjetje ne bo moglo preveriti, kako se te naloge izvajajo v praksi. Zaposleni bodo kljub uvedenim politikam kopirali zaupne dokumente na osebni Google Drive in jim omogočili dostop preko povezave, ker je tako lažje sodelovati pri delu na dokumentu.
Zato nepričakovana oddaljena naloga pisarne predstavlja preizkus odpornosti podjetja.
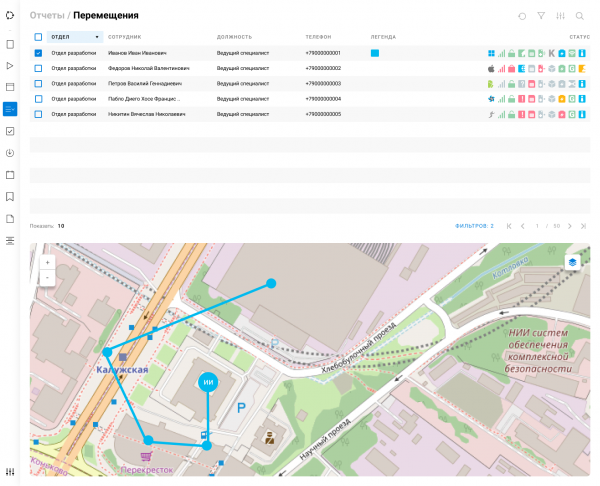
Upravljanje s korporativno mobilnostjo
Z vidika informacijske varnosti so mobilne naprave grožnja in potencialna luknja v sistemu zaščite. Rešitve razreda EMM (upravljanje mobilnosti podjetij) naj bi zapolnile to luknjo.
Upravljanje s korporativno mobilnostjo (EMM) vključuje funkcije upravljanja naprav (MDM, upravljanje mobilnih naprav), aplikacij (MAM, upravljanje mobilnih aplikacij) in vsebin (MCM, upravljanje mobilnih vsebin).
MDM je nujni 'bič'. S funkcijami MDM lahko skrbnik ponastavi ali zaklene napravo, če je izgubljena, nastavi varnostne politike: zahteva in kompleksnost gesla, prepoved funkcij odprtega dostopa, inštalacijo aplikacij iz apk itd. Te osnovne možnosti podpirajo mobilne naprave vseh proizvajalcev in platform. Natančnejše nastavitve, na primer prepoved namestitve prilagojenih povratnih informacij, so na voljo samo pri napravah nekaterih proizvajalcev.
MAM in MCM sta 'sladka nagrada' v obliki aplikacij in storitev, do katerih omogočajo dostop. Po zagotovljenem ustreznem nivoju varnosti MDM je mogoče omogočiti zaščiten oddaljen dostop do korporativnih virov s pomočjo aplikacij, nameščenih na mobilnih napravah.
Na prvi pogled se zdi, da je upravljanje aplikacij izključno naloga IT, ki se omejuje na osnovne operacije, kot so 'namestitev aplikacije, nastavitev aplikacije, posodobitev aplikacije na novo različico ali vračilo na prejšnjo'. V resnici pa tudi tukaj ne gre brez varnosti. Treba je ne samo namestiti in nastaviti na napravah potrebne aplikacije za delo, temveč tudi zaščititi korporativne podatke pred nalaganjem v osebni Dropbox ali Yandex.Disk.
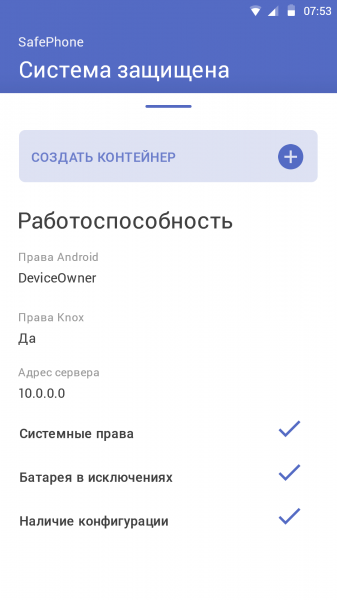
Da bi ločili korporativno in osebno, sodobni sistemi EMM ponujajo ustvarjanje kontejnerja za korporativne aplikacije in njihove podatke na napravi. Uporabnik ne more nepooblaščeno prenesti podatkov iz kontejnerja, zato službi za varnost ni treba prepovedovati 'osebne' uporabe mobilne naprave. To je za podjetje nasprotno koristno. Več kot uporabnik razume svojo napravo, bolj učinkovito bo uporabil delovna orodja.
Vrátíme se k IT úlohám. Existují dvě úkoly, které nelze vyřešit bez EMM: návrat k předchozí verzi aplikace a její vzdálené nastavení. Návrat je potřeba v okamžiku, kdy nová verze aplikace nevyhovuje uživatelům – obsahuje závažné chyby nebo je prostě nepohodlná. V případě aplikací v Google Play a App Store není návrat možný – v obchodě je vždy dostupná pouze nejnovější verze aplikace. Při aktivním vnitrofiremním vývoji verze mohou vycházet téměř každý den, a ne všechny jsou stabilní.
Vzdálené nastavení aplikací lze realizovat i bez EMM. Například, vytvořit různé verze aplikace pro různé adresy serverů nebo uložit soubor s nastavením do veřejné paměti telefonu, aby ho bylo možné poté měnit ručně. To vše se občas vyskytuje, ale těžko to lze nazvat nejlepšími praktikami. Na druhou stranu, Apple a Google nabízejí standardizované přístupy k řešení tohoto úkolu. Vývojáři stačí jednou implementovat potřebný mechanismus, a aplikace bude moci nastavit jakékoli EMM.
Koupili jsme zoo!
Ne všechna scénáře využívání mobilních zařízení jsou stejně užitečné. Různé kategorie uživatelů mají různé úkoly, a ty by se měly řešit různými způsoby. Vývojář a finančníků potřebují specifické sady aplikací a možná sady bezpečnostních politik kvůli různým úrovním důvěrnosti dat, se kterými pracují.
Není vždy možné omezit počet modelů a výrobců mobilních zařízení. Na jedné straně se ukazuje, že je levnější vytvořit firemní standard mobilních zařízení, než se zabývat rozdíly mezi Androidem různých výrobců a zvláštnostmi zobrazení mobilního uživatelského rozhraní na obrazovkách různých úhlopříček. Na druhé straně, nákup firemních zařízení během pandemie se komplikuje, a firmy musí povolit používání osobních zařízení. Situace v Rusku je navíc zhoršena přítomností národních mobilních platforem, které nejsou podporovány západními EMM řešeními.
Vse to pogosto vodi do tega, da namesto enotne centralizirane rešitve za upravljanje korporativne mobilnosti deluje raznolika zbirka EMM-, MDM- in MAM-sistemov, ki jih vsak posebej obravnava lastno osebje po edinstvenih pravilih.
Katere so značilnosti v Rusiji?
V Rusiji, kot v kateri koli drugi državi, obstaja nacionalna zakonodaja o zaščiti informacij, ki se ne spreminja glede na epidemiološko stanje. Tako morajo v državnih informacijskih sistemih (GIS) uporabljati zaščitna sredstva, certificirana po varnostnih zahtevah. Da bi zadovoljili to zahtevo, morajo biti naprave, ki dostopajo do podatkov GIS, upravljane z uporabo certificiranih EMM-rešitev, med katere sodi naš izdelek SafePhone.
Dolgo in nerazumljivo? V resnici ni.
Orodja na korporativni ravni, kot je EMM, se pogosto povezujejo s počasnim uvajanjem in dolgotrajno predprojektnim usklajevanjem. Zdaj preprosto ni časa za to — omejitve zaradi virusa uvajajo hitro, zato prehod na delo na daljavo ni več zamudno.
Po naših izkušnjah, saj smo izvedli številne projekte uvajanja SafePhone v podjetjih različnih velikosti, lahko tudi pri lokalnem uvajanju rešitev zagnamo v enem tednu (brez upoštevanja časa za usklajevanje in podpisovanje pogodb). Običajni zaposleni bodo lahko začeli uporabljati sistem že 1–2 dni po uvedbi. Da, za prilagoditev izdelka je potrebno usposobiti administratorje, vendar lahko usposabljanje poteka tudi vzporedno s pričetkom delovanja sistema.
Da ne bi izgubljali časa s postopkom namestitve v infrastrukturi naročnika, svojim naročnikom ponujamo oblačno SaaS storitev za oddaljeno upravljanje mobilnih naprav s pomočjo SafePhone. Ta storitev je ponujena iz našega lastnega podatkovnega centra, ki je certificiran za skladnost z največjimi zahtevami za GIS in informacijskimi sistemi osebnih podatkov.
Kot prispevek k boju proti koronavirusu NII SOKB brezplačno povezuje mala in srednja podjetja s strežnikom za zagotavljanje varnega dela zaposlenih, ki delajo na daljavo.
Izvor: habr.com
