

Nikoli nisem uporabljal Dr. Web. Nimam pojma, kako deluje. A to me ni preprečilo, da ne bi napisal niza avto-testov (in le lenoba mi ni dovolila, da napišem še sto drugih):
- Test za namestitev Dr. Web;
- Test za omejevanje dostopa do zunanjih naprav (USB ključkov);
- Test za razmejitev dostopa do imenika med programi;
- Test za razmejitev dostopa do imenika med uporabniki sistema (starševski nadzor).
Takšne in mnoge druge teste lahko ustvarjamo kot vroče žemljice, in ne samo v povezavi z Dr. Web, ter ne le v povezavi z antivirusnimi programi. V tem članku bom opisal, kako to narediti.
Priprava
Za teste bomo potrebovali virtualno okolje z Windows na krovu. Pripravil sem jo ročno, tako da sem na njej izvedel naslednje korake:
- Namestil sem Windows 10 Pro x64;
- Med namestitvijo sem ustvaril glavnega uporabnika "testo" s geslom "1111";
- Vklopil sem samodejno prijavo za tega uporabnika;
Za avtomatizacijo testov bom uporabil platformo Testo. Kaj to je in kako se to uporablja, lahko preberete . Zdaj pa moramo uvoziti pripravljeno virtualno okolje v avto-teste. To lahko storimo zelo preprosto:
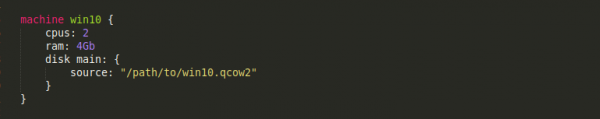
Tukaj predpostavljamo, da /path/to/win10.qcow2 — to je pot do diska tiste virtualke, ki sem jo pripravil ročno. S tem se priprava konča in akcija se začne.
Test št. 1 — Namestimo Dr. Web!
Najprej moramo rešiti vprašanje prenosa namestitvene datoteke Dr. Web na virtualni računalnik. To lahko storimo (na primer) s pomočjo USB ključka:
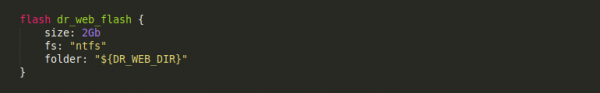
Vse, kar moramo storiti — je, da damo namestitveno datoteko Dr. Web v mapo ${DR_WEB_DIR} (točno vrednost tega parametra bomo določili pri zagonu testo). Testo se bo poskrbelo, da bo ta namestitvena datoteka na USB ključku.
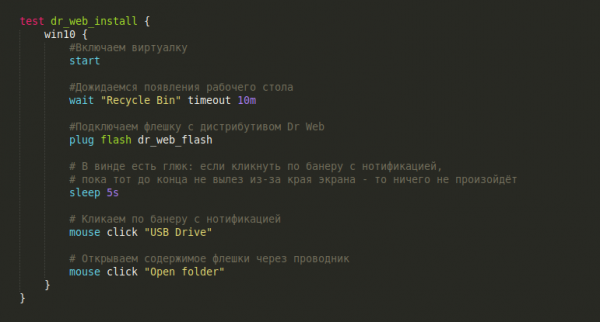
Zdaj se lahko lotimo pisanja testa. Zaenkrat začnimo test z enostavnimi stvarmi: vklopimo virtualko (po njeni ustvaritvi bo izklopljena), počakamo na pojav delovne površine, vklopimo USB ključek in odprete njegovo vsebino prek raziskovalca:
Zaslonska slika ob koncu scenarija
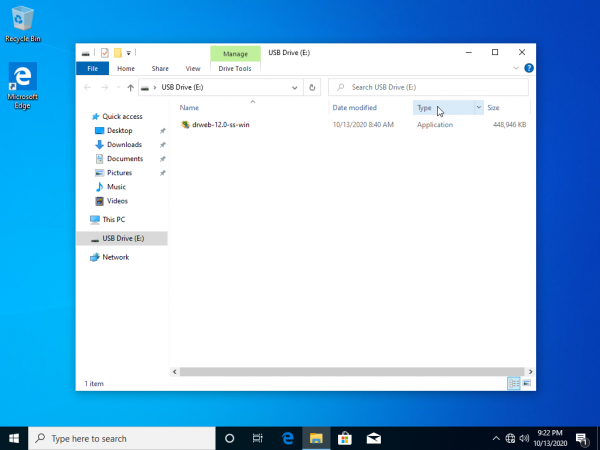
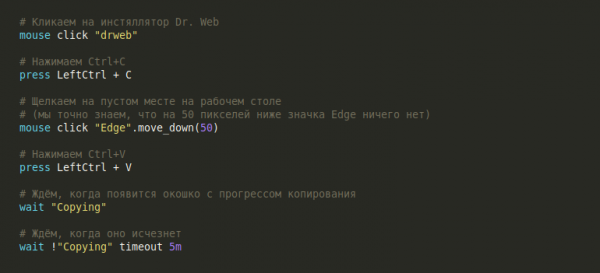
Seveda lahko namestitveni program zaženemo kar отседaj, iz samega USB ključka. Ampak mi bomo raje naredili vse pošteno — kopirali bomo namestitveni program na namizje in ga zagnali od tam. Kako naj kopiramo datoteko? Kako bi to naredil človek?
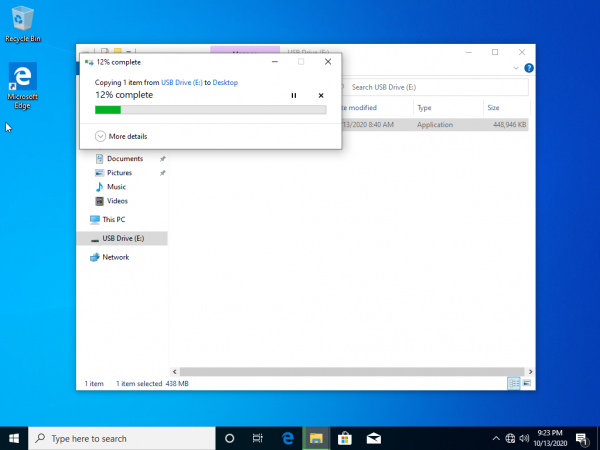
Zaslonska slika, na kateri še poteka kopiranje datoteke
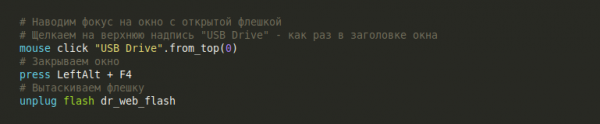
Kopiranje je uspješno završeno! Sada možete zatvoriti prozor s USB-u i izvaditi ga:
Screenshot nakon zatvaranja istraživača
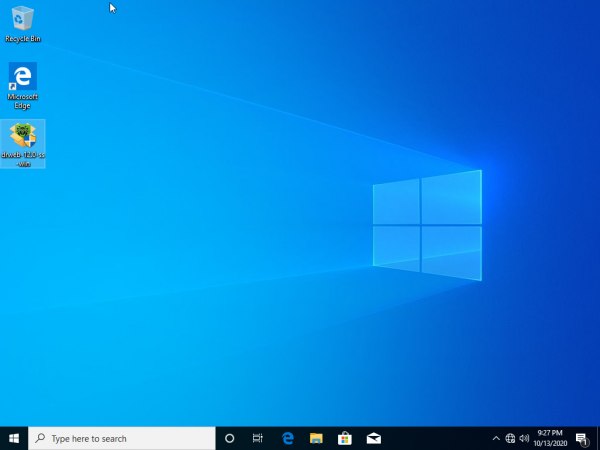
Sada kada je instalacijski program na radnoj površini, trebamo dvaput kliknuti na njega kako bismo započeli proces instalacije. Sam proces instalacije svodi se na jednostavno pritiskanje gumba i potvrda te ne predstavlja veliko zanimanje:
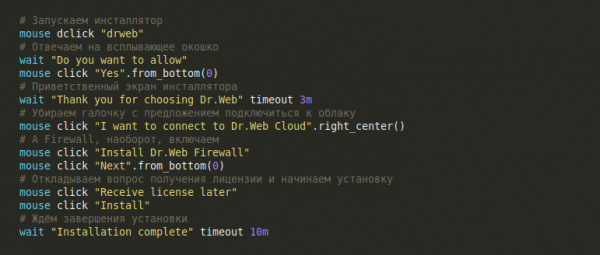
Screenshot na kraju instalacije
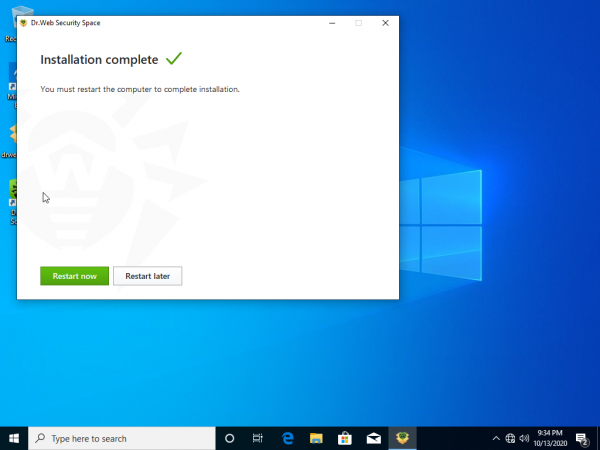
Završavamo naš test ponovnim pokretanjem. I na kraju, ne zaboravite provjeriti je li se na radnoj površini pojavila ikona s Dr. Web:
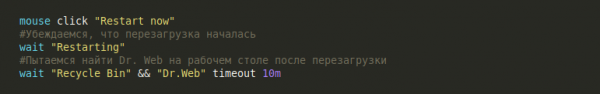
Screenshot nakon ponovnog pokretanja
Odličan posao! Automatizirali smo instalaciju antivirusnog programa Dr. Web! Odsad se malo odmorimo i pogledajmo kako to izgleda u akciji:
Prelazimo na testiranje značajki.
Test br. 2 – Ograničavanje pristupa USB-ovima
Prva značajka na popisu – ograničavanje pristupa USB-ovima. Za to ćemo planirati prilično jednostavan test:
- Pokušat ćemo umetnuti USB i stvoriti praznu datoteku – to bi trebalo uspjeti. Izvlačimo USB;
- Uključujemo blokadu vanjskih uređaja u Dr. Web Security Centru;
- Još jednom umetnemo USB i pokušamo obrisati stvorenu datoteku. Akcija bi trebala biti blokirana.
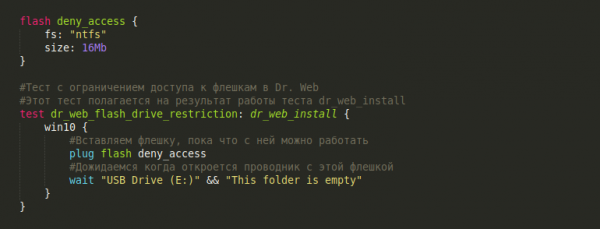
Stvorit ćemo novi USB, umetnuti ga u Windows i pokušati stvoriti mapu. Što može biti jednostavnije?
Zaslonska slika ob koncu scenarija
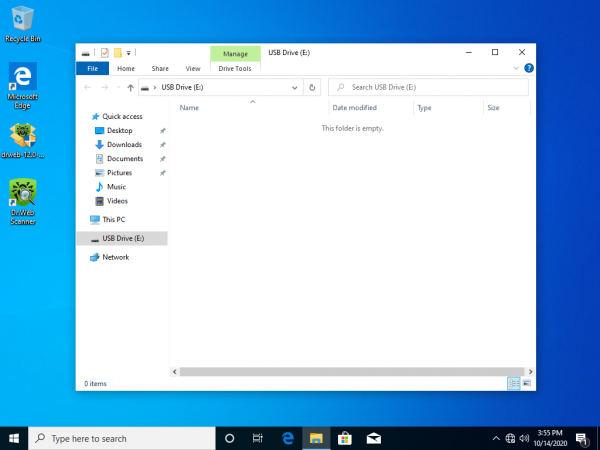
Stvaramo novu tekstualnu datoteku putem kontekstnog izbornika istraživača:
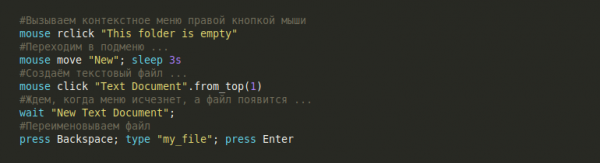
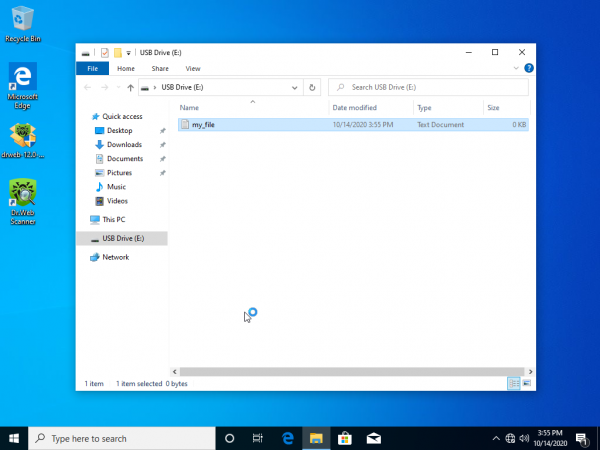
Screenshot nakon preimenovanja datoteke
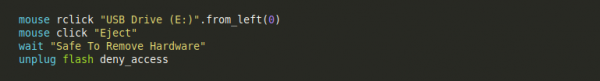
Isključujemo USB, radimo to na siguran način:
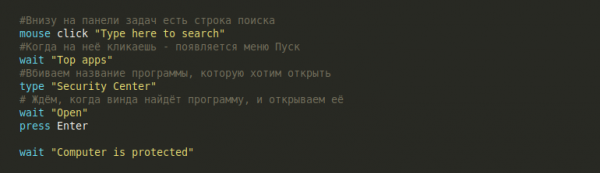
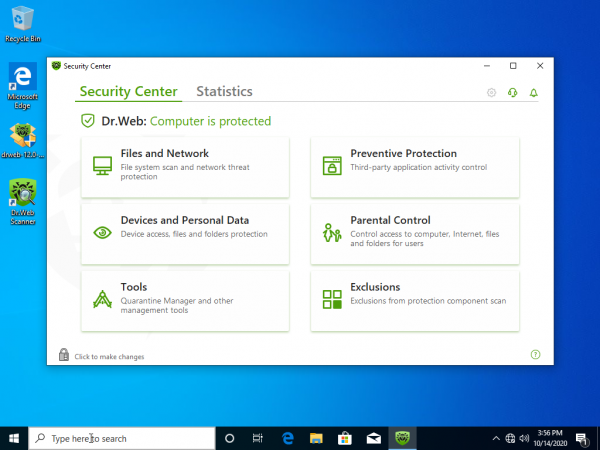
Sada smo se uvjerili da se s USB-om može raditi, a to znači da možemo preći na njegovu blokadu u Dr. Web sigurnosnom centru. Za to prvo treba otvoriti sigurnosni centar:
Screenshot s prozorom sigurnosnog centra
Možemo primijetiti da je za otvaranje bilo koje aplikacije u Windows-u potrebno izvršiti praktički iste radnje (kliknuti na traku za pretraživanje, čekati da se otvori prozor s popularnim aplikacijama, upisati ime interesantne aplikacije, čekati da se pojavi na popisu i, naposlijetku, pritisnuti Enter). Stoga se ova skupina radnji može izdvojiti u makronaredbu open_app, kojoj će se kao parametar proslijediti ime otvarane aplikacije:
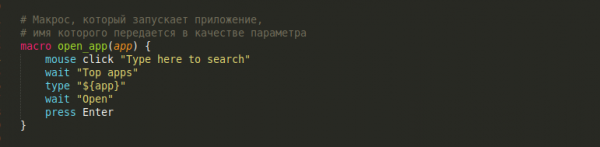
Ova makronaredba će nam još biti korisna.
Prvo što ćemo učiniti nakon otvaranja sigurnosnog centra Dr. Web je omogućiti mogućnost unosa promjena:
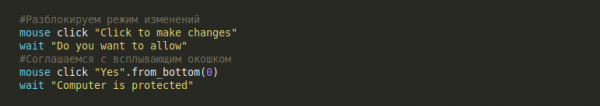
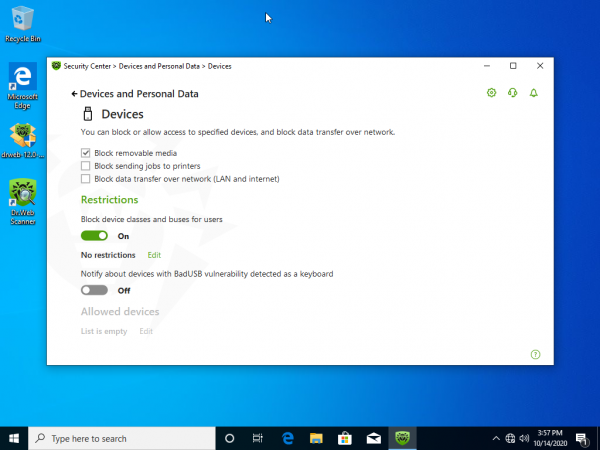
Zdaj bomo malo kliknili po menijih in se odpravili v meni "Konfiguriranje pravil dostopa do naprav". V tem meniju bomo označili točko "Blokiraj prenosne medije".
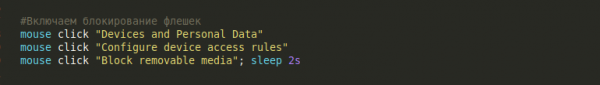
Zaslonska slika z oknom Z naprave in osebni podatki
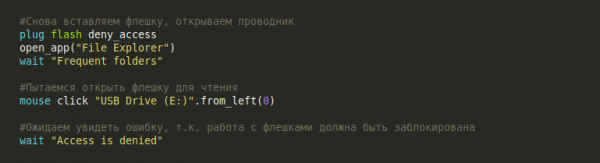
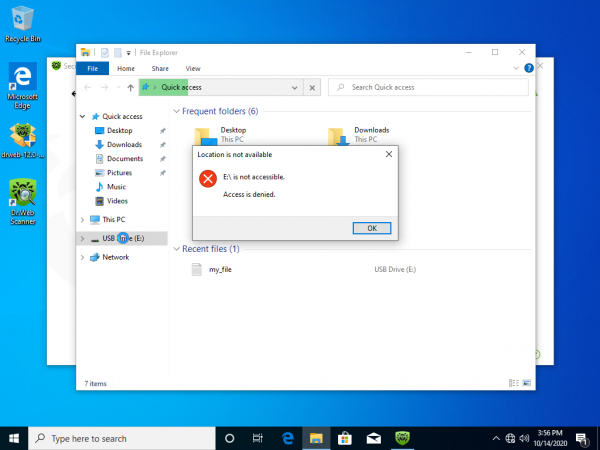
Poskusimo odpreti USB ključek zdaj:
Zaslonska slika z napako
Tako smo počasi napisali prvi test, ki testira povsem oprijemljivo funkcionalnost v Dr. Web. Čas je, da si vzamemo odmor in meditiramo, ter se zazremo v rezultate našega dela:
Test št. 3 — Omejevanje dostopa do imenika med programi
Osnovna ideja tega testnega primera je preveriti delovanje Dr. Web ob omejevanju dostopa do določenega mapa. Natančneje, treba je zaščititi mapo pred kakršnimi koli spremembami, vendar dodati izjemo za kakšen tretji program. Sam test izgleda takole:
- Namestili bomo tretji program v operacijski sistem, za katerega bomo kasneje dodali izjemo pri dostopu do zaščitene mape. Danes je tretji program dneva — upravitelj datotek ;
- Ustvarjamo mapo z datoteko, ki jo bomo z vsem potrebnim zaščitili;
- Odprli bomo center varnosti Dr. Web in tam omogočili zaščito te mape;
- Nastavili bomo izjemo za FreeCommander;
- Poskusimo izbrisati datoteko iz zaščitene mape na običajen način (prek raziskovalca Windows). Ne bi smelo uspeti;
- Poskusimo izbrisati datoteko prek FreeCommander. Moralo bi uspeti.
Uff, veliko dela. Hitreje začnimo — hitreje bomo končali.
Prvič, namestitev FreeCommander se ne razlikuje bistveno od namestitve Dr. Web. Običajna rutina: vstavljanje USB ključka, zagon inštalatorja in tako naprej. Preskočili bomo to in prešli kar k zanimivemu.
Če vas še vseeno zanima, kako namestiti FreeCommander
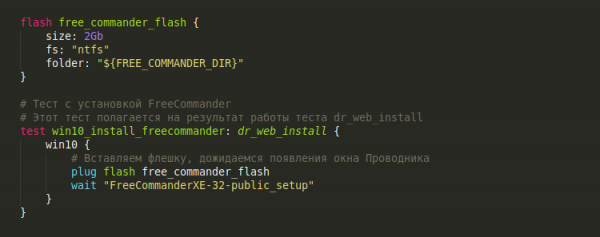
Začnimo preprosto: ustvarili bomo USB ključek, v katerega bomo dodali distribucijo FreeCommander, nato pa ga bomo v testu vstavili v operacijski sistem in ga odprli:
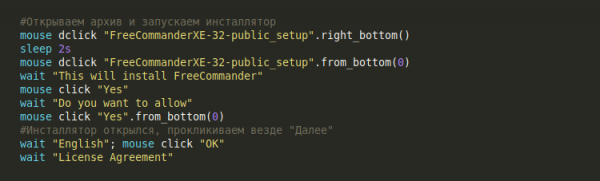
Nato sledi še nekaj klikov za zagon namestitve:
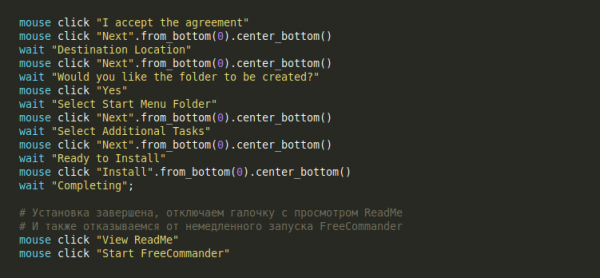
Namestitev ni prav zanimiva, zgolj kliknemo "Naprej", na koncu pa ne pozabimo odkljukati možnosti za ogled ReadMe in takojšnje zagon FreeCommander
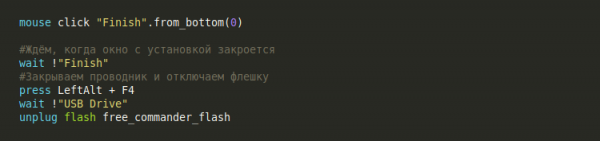
Končamo test tako, da zapremo vse okna in odstranimo USB ključek
Gotovo!
Za delo z Dr. Web bomo ustvarili nov test dr_web_restrict_program, ki bo odvisen od rezultata prejšnjega testa win10_install_freecommander.
Začeli bomo test z ustvarjanjem mape Protected na namizju:
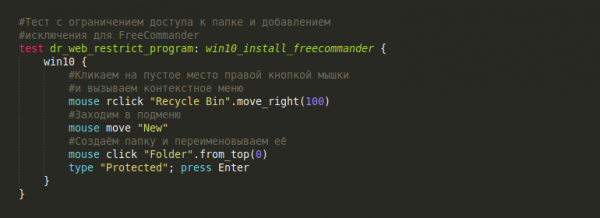
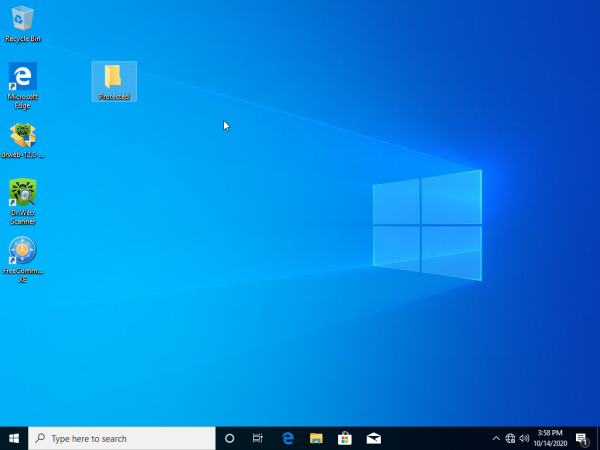
Zaslonska slika po ustvarjanju mape
Vstopili bomo v mapo Protected in tam ustvarili datoteko my_file.txt, ki bo služil kot zaščitena datoteka:
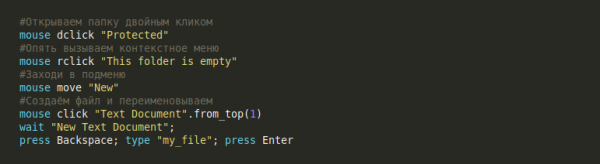
Oh, to bi bilo treba tudi obravnavati kot makro, ampak nič, kar lahko pustimo …
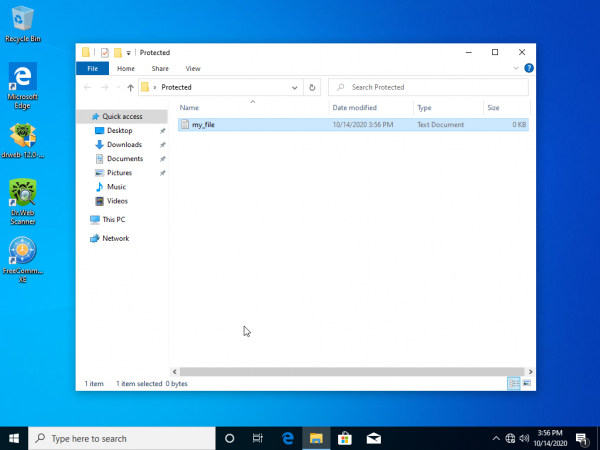
Posnetek zaslona po ustvarjanju datoteke
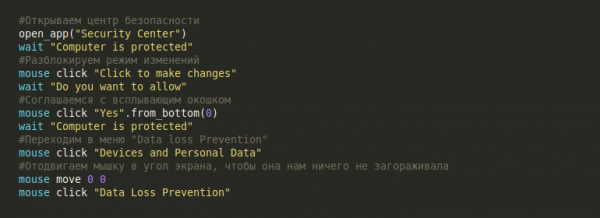
Odlično, zdaj moramo vključiti zaščito mape. Na znani poti odprejamo Dr. Web, ne pozabimo vključiti način sprememb. Nato gremo v meni "Preprečevanje izgube podatkov".
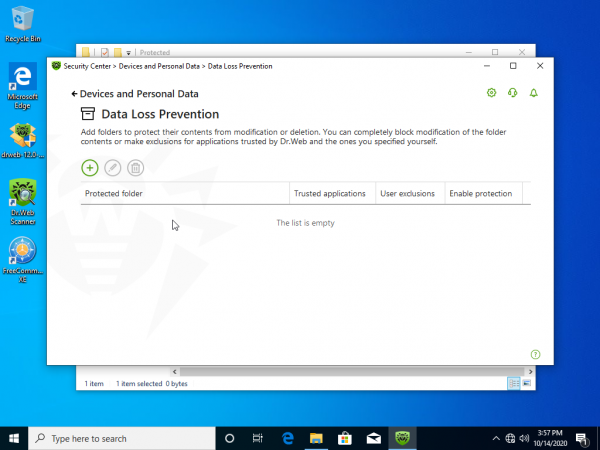
Posnetek zaslona z oknom Preprečevanje izgube podatkov
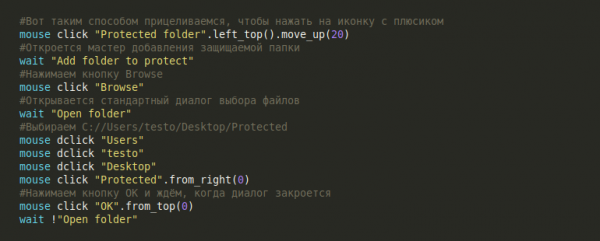
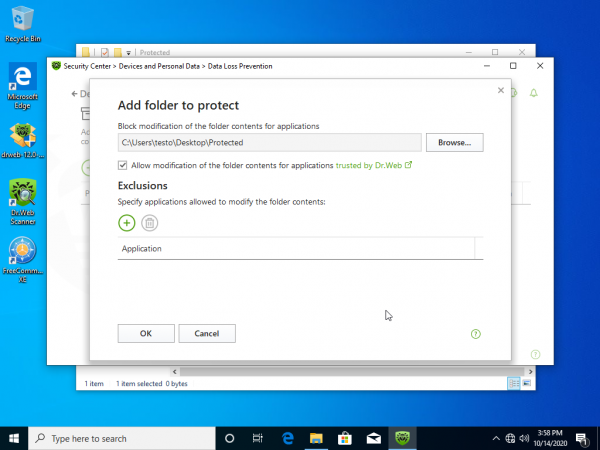
Z malo dela z miško dodamo našo mapo Protected na seznam zaščitenih:
Posnetek zaslona z vodičem za dodajanje zaščitene mape
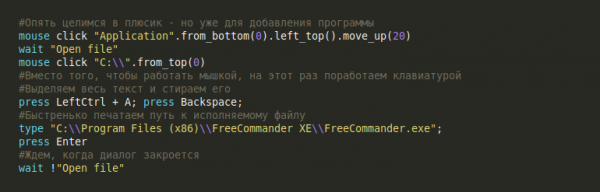
Zdaj pa moramo nastaviti izjemo za dostop do mape za FreeCommander. Še malo dela z miško:
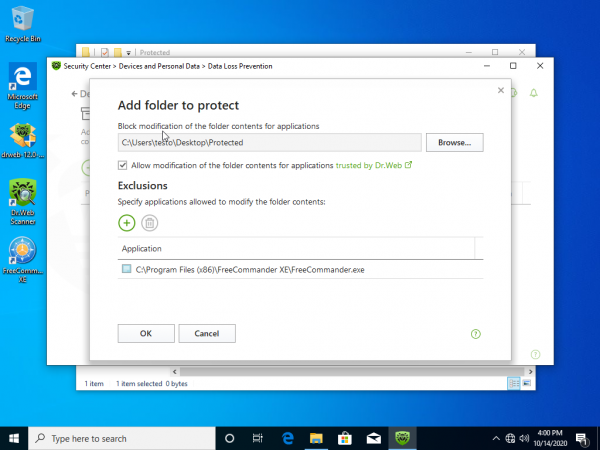
Posnetek zaslona z dodano programom-izjemo
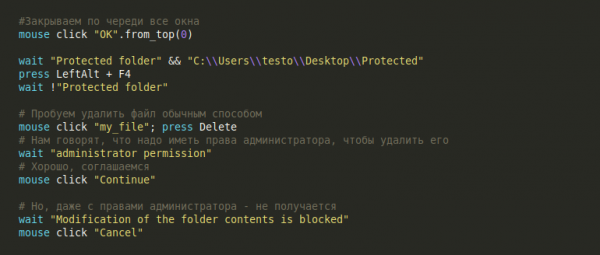
Zdaj previdno zapremo vsa okna in poskusimo odstraniti datoteko "my_file.txt" na standarden način:
Posnetek zaslona s sporočilom od Dr.Web
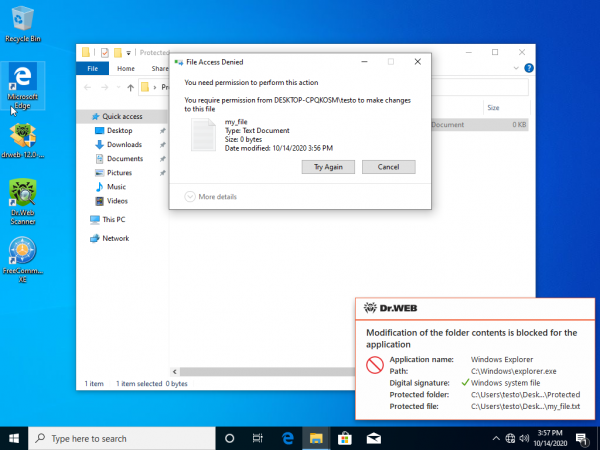
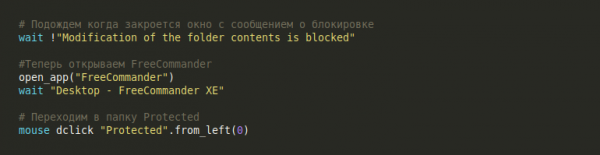
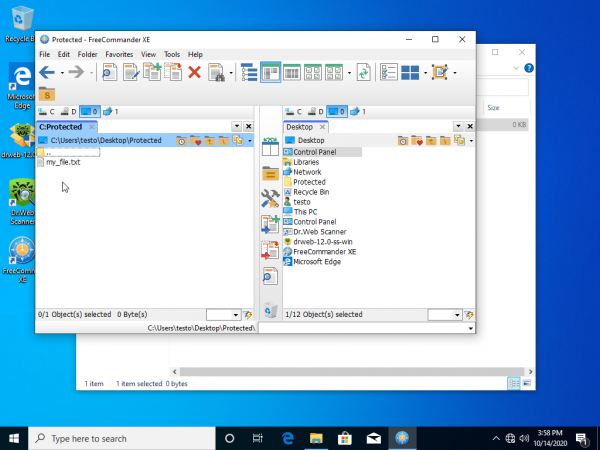
A nič ni uspelo — to pomeni, da je Dr. Web res deloval! Polovica testa je za nami, vendar moramo še preveriti, ali bo izjema delovala za FreeCommander. Za to odpiramo FreeCommander in gremo v mapo Protected:
Posnetek zaslona z oknom FreeCommander
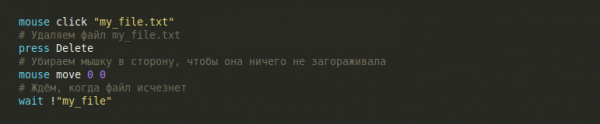
In poskusimo odstraniti datoteko my_file.txt:
Posnetek zaslona po odstranitvi datoteke
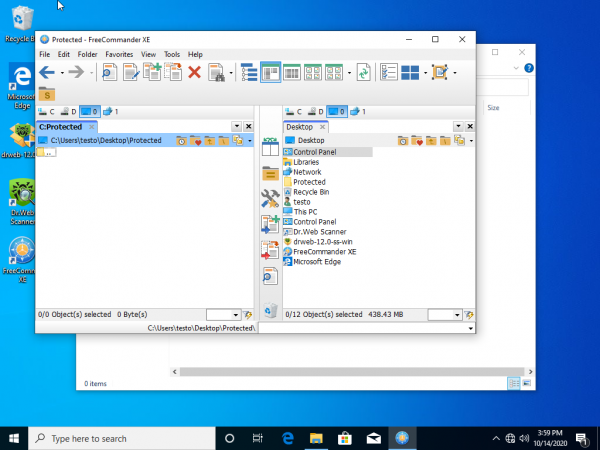
Izjema za FreeCommander deluje!
Odlično delo! Velik in zapleten testni primer — in vse avtomatizirano. Malo sprostitve:
Test №4 — Starševska kontrola
Ta zadnji testni primer za danes bomo zgradili na naslednji način:
- Ustvarili bomo novega uporabnika MySuperUser;
- Prijavili se bomo pod tem uporabnikom;
- Ustvarili bomo datoteko
my_file.txtv imenu novega uporabnika; - Odprli bomo center za varnost Dr. Web in vključili starševsko kontrolo za to datoteko;
- V starševski kontroli bomo omejili pravice uporabnika MySuperUser za datoteko, ki jo je sam ustvaril;
- Poskusili bomo prebrati in odstraniti datoteko
my_file.txtv imenu MySuperUser in si ogledali rezultat.
Ne bom podal tukaj scenarija testa. Zgrajen je po istem principu kot prejšnji testi: aktivno delamo z miško in tipkovnico. Pri tem nam ni pomembno, kaj avtomatiziramo — ali Dr.Web ali ustvarjanje novega uporabnika v Windows. Ampak poglejmo, kako bomo izgledali med izvedbo takšnega testa:
Zaključek
→ Izvori vseh testov si lahko ogledate
Poleg tega lahko vse te teste izvedete na svojem računalniku. Za to boste potrebovali interpreter testnih scenarijev Testo. Prenesete ga lahko .
Dr. Web se je izkazal za dobro usposabljanje, vendar bi rad navdih za nadaljnje podvige črpal iz vaših želja. V komentarje zapišite svoje predloge glede avtomatskih testov, ki bi jih želeli videti v prihodnosti. V naslednjem članku bom poskusil avtomatizirati te teste in videli bomo, kaj bo iz tega nastalo.
Izvor: habr.com
