

Zdravo, Habr! U komentarima na jedan od naših čitaoci su postavili zanimljivo pitanje: "Zašto je potrebna fleška sa hardverskom enkripcijom kada postoji TrueCrypt?", a čak su izrazili i neka zabrinutost u vezi sa tim "Kako se može uveriti da u softveru i hardverskom delu Kingston memorije nema zaklada?". Kratko smo odgovorili na ova pitanja, ali nakon toga smo odlučili da ova tema zaslužuje detaljnu analizu. Time ćemo se pozabaviti u ovom postu.
Hardverska enkripcija AES, kao i softverska, postoji već dugo, ali kako tačno štiti važne podatke na fleš memorijama? Ko sertifikuje takve memorije, i mogu li se tim sertifikatima verovati? Kome su uopšte potrebne takve "složene" fleške, kada se mogu koristiti besplatni programi poput TrueCrypt ili BitLocker? Kao što vidite, tema postavljena u komentarima pobuđuje zaista mnogo pitanja. Pokušajmo da razjasnimo sve ovo.
Čime se hardverska enkripcija razlikuje od softverske?
U slučaju fleš memorija (kao i HDD i SSD) za realizaciju hardverske enkripcije podataka koristi se poseban čip koji se nalazi na štampanoj ploči uređaja. U njemu je ugrađen generator slučajnih brojeva, koji stvara ključeve enkripcije. Podaci se automatski enkriptuju i odmah se dešifruju kada se unese korisnički lozinka. U ovom scenariju, pristup podacima bez lozinke je gotovo nemoguć.
Pri korišćenju softverske enkripcije, "zaključavanje" podataka na uređaju obezbeđuje spoljašnje softversko rešenje, koje predstavlja budžetsku alternativu hardverskim metodama enkripcije. Nedostaci takvog softvera mogu uključivati banalne zahteve za redovnim ažuriranjima, kako bi pružili otpornost na stalno unapređene metode hakovanja. Takođe, za dešifrovanje podataka koriste se snage računarskog procesora (a ne posebnog hardverskog čipa), i suštinski, nivo zaštite računara određuje nivo zaštite memorije.
Glavna značilnost shranjevanja s strojno šifriranjem je ločen kriptografski procesor, katerega prisotnost pomeni, da ključi šifriranja nikoli ne zapustijo USB naprave, za razliko od programsko generiranih ključev, ki se lahko začasno shranjujejo v pomnilniku računalnika ali na trdem disku. Ker programsko šifriranje uporablja pomnilnik računalnika za shranjevanje števila poskusov prijave, ne more preprečiti napadov z brute force na geslo ali ključ. Števec poskusov prijave je lahko nenehno ponastavljen s strani napadalca, dokler program za samodejno hekanje gesel ne najde prave kombinacije.
Mimogrede…, v komentarjih k članku “” so uporabniki prav tako opazili, da ima program TrueCrypt prenosni način delovanja. Vendar to ni velika prednost. Gre za to, da v tem primeru program za šifriranje shranjuje v pomnilniku USB ključa, kar ga naredi bolj ranljivega za napade.
Kot zaključek lahko rečemo, da programski pristop ne zagotavlja enake stopnje varnosti kot AES šifriranje. To je bolj osnovna zaščita. Po drugi strani pa je programsko šifriranje pomembnih podatkov vseeno boljše kot popolna odsotnost šifriranja. Ta dejstvo nam omogoča jasno ločevanje teh dveh vrst kriptografije: strojno šifriranje USB ključkov je povsem potrebno, zlasti v korporativnem sektorju (na primer, ko zaposleni uporabljajo naprave, ki so jim bile dodeljene na delovnem mestu); medtem ko programska različica bolj ustreza potrebam uporabnikov.
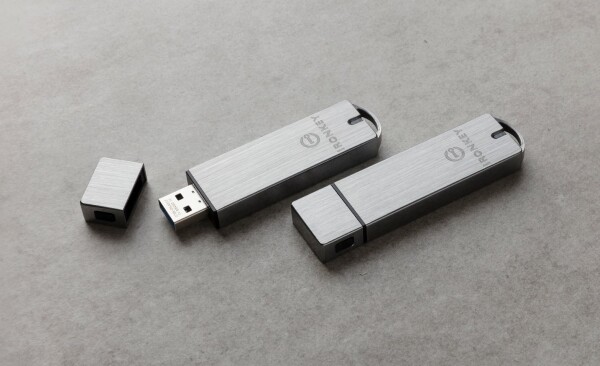
Kljub temu Kingston svoje modele pomnilnikov (na primer, IronKey S1000) razdeli na različice Basic (osnovna) in Enterprise (podjetniška). Funkcionalnost in zaščitne lastnosti so si praktično enake, vendar podjetniška različica ponuja možnost upravljanja pomnilnika s programsko opremo SafeConsole/IronKey EMS. S pomočjo te programske opreme deluje pomnilnik bodisi z oblačnimi bodisi z lokalnimi strežniki za oddaljeno izvajanje politik zaščite in dostopa s geslom. Uporabnikom so na voljo možnosti za obnovitev izgubljenih gesel, administratorjem pa možnost preklapljanja neuporabljenih pomnilnikov na nove naloge.
Kako delujejo USB ključi Kingston z AES šifriranjem?
Kingston uporablja 256-bitno strojno šifriranje AES-XTS (z uporabo dodatnega polnoformatega ključa) za vse svoje varne pomnilnike. Kot smo že omenili, usb ključi vsebujejo ločen čip za šifriranje in dešifriranje podatkov, ki deluje kot neprekinjen generator naključnih števil.
Ko prvič povežete napravo z USB priključkom, čarovnik za nastavitev inicializacije predlaga, da nastavite glavno geslo za dostop do naprave. Po aktivaciji pomnilnika se algoritmi šifriranja samodejno začnejo izvajati v skladu s uporabniškimi željami.
Za uporabnika pa bo načelo delovanja USB pomnilnika ostalo nespremenjeno – še vedno bo lahko prenašal in shranjeval datoteke v spominu naprave, kot pri delu s običajnim USB ključkom. Edina razlika je, da boste ob priključitvi ključka na nov računalnik morali vnesti nastavljeno geslo za dostop do svojih informacij.
Zakaj in komu so potrebni USB ključi s strojno šifriranjem?
Za organizacije, kjer so zaupni podatki del poslovanja (ne glede na to, ali gre za finančne, medicinske ali vladne institucije), je šifriranje najučinkovitejše sredstvo zaščite. strojno šifriranje AES – prilagodljivo rešitev, ki jo lahko uporabljajo vse vrste podjetij: od posameznikov in malih podjetij do velikih korporacij ter vojaških in vladnih organizacij. Če pogledamo to vprašanje nekoliko bolj konkretno, je uporaba šifriranih USB naprav nujna:
- Zagotavljanje varnosti zaupnih podatkov podjetja
- Zaščita informacij o strankah
- Zavarovanje podjetij pred izgubo dobička in zvestobe strank
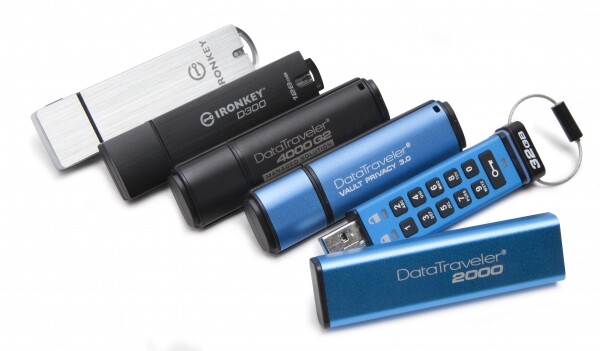
Omeniti velja, da nekateri proizvajalci zaščitenih USB naprav (med katerimi je tudi podjetje Kingston) ponujajo individualne rešitve za korporacije, zasnovane glede na potrebe in naloge naročnikov. Vendar pa tudi masovne linije (med katerimi so USB naprave DataTraveler) odlično opravljajo svoje naloge in so sposobne zagotavljati korporativno raven varnosti.
1. Zagotavljanje varnosti zaupnih podatkov podjetja
V letu 2017 je prebivalec Londona v enem izmed parkov našel USB napravo, na kateri so bile shranjene nešifrirane informacije, povezane z varnostjo letališča Heathrow, vključno s postavitvijo kamer in podrobnimi informacijami o zaščitnih ukrepih v primeru prihoda visokih uradnikov. Na napravi so bile prav tako shranjene informacije o elektronskih dovoljenjih in dostopnih kodah do zaprtih območij letališča.
Analitiki navajajo, da je vzrok za tovrstne situacije kibernetska nepismenost zaposlenih v podjetjih, ki lahko 'izdajo' skrivne podatke zaradi lastne malomarnosti. USB naprave z strojno šifriranjem delno rešujejo ta problem, saj v primeru izgube takšne naprave dostop do podatkov z njo brez glavne gesla istega zaposlenega za varnost ne bo mogoč. V vsakem primeru pa to ne odpravlja potrebe po usposabljanju zaposlenih za ravnanje z USB napravami, tudi če gre za šifrirane naprave.
2. Zaščita informacij o strankah
Še posebej pomembna naloga za vsako organizacijo je skrb za klientove podatke, ki ne smejo biti izpostavljeni tveganju kompromitacije. Mimogrede, te informacije se najpogosteje prenašajo med različnimi sektorji poslovanja in praviloma so zaupne narave: na primer, lahko vsebujejo podatke o finančnih transakcijah, zgodovine bolezni itd.
3. Zaščita pred izgubo dobička in zvestobe strank
Uporaba USB naprav s strojno šifriranjem lahko pomaga preprečiti uničujoče posledice za organizacije. Podjetja, ki kršijo zakon o varstvu osebnih podatkov, lahko prejmejo visoke globe. Zato se postavlja vprašanje, ali se splača tvegati izmenjavo informacij brez ustrezne zaščite?
Tudi če ne upoštevamo finančnih posledic, je količina časa in virov, porabljenih za odpravljanje varnostnih napak, lahko prav tako znatna. Poleg tega, če je uhajanje podatkov kompromitiralo podatke o strankah, podjetje ogroža zvestobo blagovni znamki, zlasti na trgih, kjer so konkurenti, ki ponujajo podoben izdelek ali storitev.
Kdo jamči, da pri uporabi USB naprav s strojno šifriranjem ni »zaključkov« od proizvajalca?
V obravnavani temi je to vprašanje verjetno eno najpomembnejših. Med komentarji k članku o napravah Kingston DataTraveler smo naleteli na še eno zanimivo vprašanje: »Imate audite vaših naprav s strani neodvisnih strokovnjakov?«. No..., povsem logičen interes: uporabniki želijo biti prepričani, da v naših USB naprava ni običajnih napak, kot so šibka šifriranja ali možnost obvoda vnosa gesla. In v tem delu članka bomo spregovorili o postopkih certificiranja, ki jih prehajajo naprave Kingston, preden dobijo status resnično varnih USB ključev.
Kdo pa zagotavlja zanesljivost? Zdi se, da bi lahko rekli, da 'Kingston je proizvedel – on tudi jamči'. Vendar pa taka izjava v tem primeru ne bi bila pravilna, saj je proizvajalec zainteresirana stran. Zato vsi proizvodi prehajajo preverjanje s strani tretjih oseb z neodvisno ekspertizo. Konkretno, Kingstonovi pomnilniki s strojno šifriranjem (razen DTLPG3) so udeleženci programa validacije kriptografskih modulov (Cryptographic Module Validation Program ali CMVP) in so certificirani po zveznem standardu obdelave informacij (Federal Information Processing Standard ali FIPS). Prav tako so pomnilniki certificirani po standardih GLBA, HIPPA, HITECH, PCI in GTSA.
1. Program validacije kriptografskih modulov
Program CMVP je skupni projekt Nacionalnega inštituta za standarde in tehnologije pri Ministrstvu za trgovino ZDA in Kanadskega centra za kibernetsko varnost. Cilj projekta je spodbuditi povpraševanje po preverjenih kriptografskih napravah in zagotoviti varnostne kazalnike zveznim agencijam in reguliranim industrijam (kot so finančne in zdravstvene ustanove), ki se uporabljajo pri nabavi opreme.
Preverjanja naprav glede skladnosti s kompleksom kriptografskih zahtev in varnostnimi zahtevami izvajajo neodvisne laboratorije za kriptografijo in testiranje varnosti, akreditirane pri NVLAP (National Voluntary Laboratory Accreditation Program / 'Nacionalni program prostovoljne akreditacije laboratorijev'). Hkrati se vsak laboratorijski zaključek preverja za skladnost z zveznim standardom obdelave informacij (FIPS) 140-2 in potrjuje s strani CMVP.
Moduli, ki so potrjeni kot skladni s standardom FIPS 140-2, so priporočeni za uporabo zveznim agencijam ZDA in Kanade do 22. septembra 2026. Po tem datumu bodo prešli v arhivski seznam, vendar jih še vedno lahko uporabljajo. 22. septembra 2020 se je zaključil sprejem prijav za validacijo po standardu FIPS 140-3. Po opravljanju preverjanj bodo naprave za pet let premaknjene v aktivni seznam preverjenih in zanesljivih naprav. Če kriptografska naprava ne opravi preverjanja – njena uporaba v vladnih ustanovah ZDA in Kanade ni priporočena.
2. Kakšne zahteve za varnost postavlja certificiranje FIPS?
Izvlečenje podatkov tudi s katerihkoli necertificiranih šifriranih diskov je težko in to zmorejo le redki, zato ob izbiri potrošniškega pomnilnika za domačo uporabo s certifikacijo ni potrebno preveč skrbeti. V korporativnem sektorju je situacija drugačna: pri izbiri zaščitenih USB pomnilnikov podjetja pogosto dajejo velik pomen nivojem certificiranja FIPS. Vendar pa ne vsi imajo jasen vpogled v to, kaj ti nivoji pomenijo.
Trenutni standard FIPS 140-2 določa štiri različne ravni varnosti, katerih zahtevam lahko ustrezajo pomnilniški ključki. Prva raven zagotavlja zmeren nabor varnostnih funkcij. Četrta raven pomeni stroge zahteve po samovarovanju naprav. Ravni dva in tri zagotavljata gradacijo teh zahtev in oblikujeta določeno zlato sredino.
- Prva raven varnosti: za USB pomnilnike, certificirane na prvi ravni, je predvidena uporaba vsaj enega šifrirnega algoritma ali pa druge varnostne funkcionalnosti.
- Druga raven varnosti: tukaj od pomnilnika zahteva ne le zagotavljanje kriptografske zaščite, ampak tudi beleženje nepooblaščenih vdorov na mikroprogramski ravni, če kdo poskusi odpreti pomnilnik.
- Tretja raven varnosti: predvideva preprečevanje vdora z uničenjem 'klučev' šifriranja. To pomeni, da je potrebna odzivnost na poskuse protispisovanja. Tretja raven prav tako zagotavlja višjo raven zaščite pred elektromagnetnimi motnjami: torej ni mogoče pridobiti podatkov iz pomnilnika z uporabo brezžičnih naprav za vdore.
- Četrta raven varnosti: najvišja raven, ki predvideva popolno zaščito kriptografskega modula, kar zagotavlja največjo verjetnost odkrivanja in nasprotovanja katerimkoli poskusom nepooblaščenega dostopa s strani nepooblaščenih uporabnikov. Ključki, ki so pridobili certifikat četrte ravni, vključujejo tudi zaščitne možnosti, ki preprečujejo vdor z spremembo napetosti in temperature okolice.
По стандарту FIPS 140-2 третьего уровня сертифицированы следующие накопители Kingston: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Основная особенность этих накопителей заключается в том, что они реагируют на попытки несанкционированного доступа: после 10 неудачных попыток ввода пароля данные на накопителе будут уничтожены.
Что еще могут флешки Kingston, помимо шифрования?
Когда речь заходит о полной безопасности данных, помимо аппаратного шифрования флеш-накопителей, на помощь приходят встроенные антивирусы, защита от внешних воздействий, синхронизация с персональными облаками и многие другие функции, о которых мы поговорим ниже. Значительных различий во флешках с программным шифрованием нет. Основные детали играют ключевую роль. И вот в каких.
1. Kingston DataTraveler 2000
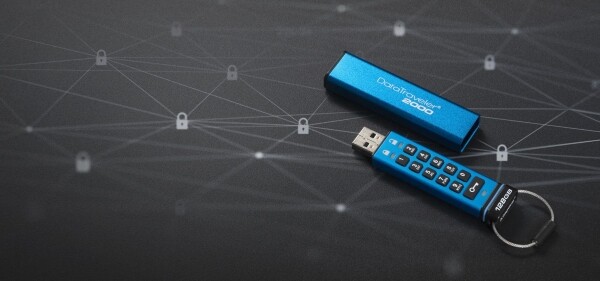
Возьмем, к примеру, USB-накопитель . Это одна из флешек с аппаратным шифрованием, но при этом единственная с собственной физической клавиатурой на корпусе. Эта 11-кнопочная клавиатура делает DT2000 полностью независимой от хост-систем (чтобы использовать DataTraveler 2000, вы должны нажать кнопку «Ключ», затем ввести свой пароль и снова нажать кнопку «Ключ»). К тому же данный накопитель обладает степенью защиты IP57 от воды и пыли (к удивлению, Kingston нигде не сообщает об этом ни на упаковке, ни в характеристиках на официальном сайте).
Внутри DataTraveler 2000 находится литий-полимерный аккумулятор (емкостью 40 мАч), и Kingston советует покупателям подключить накопитель к USB-порту как минимум на час перед началом его использования, чтобы батарея успела зарядиться. Кстати, в одном из прошлых материалов : поводов для волнений нет – в зарядном устройстве флешка не активируется, так как отсутствуют запросы к контроллеру системой. Поэтому никто не сможет украсть ваши данные с помощью беспроводных вторжений.
2. Kingston DataTraveler Locker+ G3
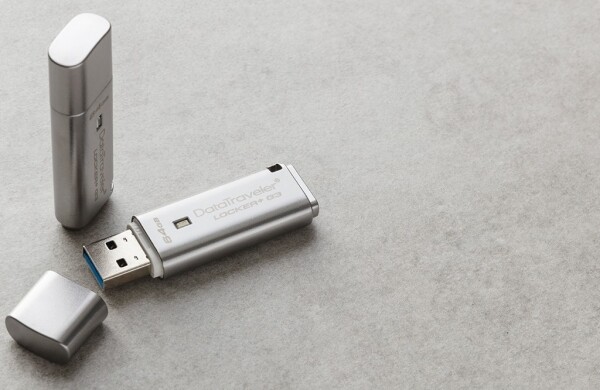
Если говорить о модели Kingston – она привлекает внимание возможностью настройки резервного копирования данных с флешки в облачное хранилище Google, OneDrive, Amazon Cloud или Dropbox. Также предусмотрена синхронизация данных с этими сервисами.
Eden iz vprašanj, ki jih postavljajo naši bralci, se glasi: “Kako pa naj iz varnostne kopije pridobim šifrirane podatke?”. Zelo preprosto. Dejstvo je, da se pri sinhronizaciji z oblakom informacije dešifrirajo, zaščita varnostne kopije v oblaku pa je odvisna od zmožnosti samega oblaka. Zato se tovrstni postopki izvajajo izključno po presoji uporabnika. Brez njegovega dovoljenja ne pride do nalaganja podatkov v oblak.
3. Kingston DataTraveler Vault Privacy 3.0
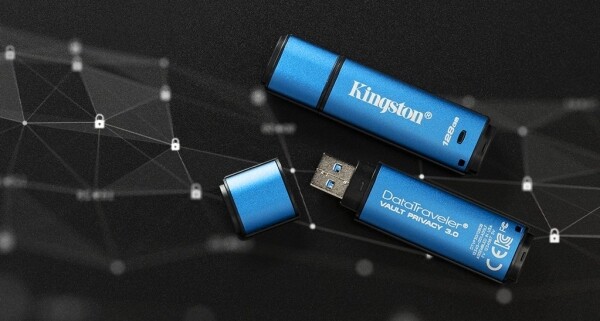
In poglejmo naprave Kingston prihajajo tudi z vgrajenim antivirusom Drive Security podjetja ESET. Ta ščiti podatke pred prodiranjem virusov, špijonskih programov, trojancev, 'črvov', rootkitov in povezavami z drugimi računalniki na USB napravo, in se lahko reče, da se ne boji. Antivirus takoj opozori lastnika naprave na potencialne grožnje, če te obstajajo. Uporabnik pri tem ne potrebuje samostojne namestitve antivirusne programske opreme in plačevanja za to možnost. ESET Drive Security je vnaprej nameščen na pomnilniški napravi s petletno licenco.
Kingston DT Vault Privacy 3.0 je zasnovan predvsem za IT strokovnjake. Omogoča skrbnikom, da ga uporabljajo kot samostojno napravo ali ga vključijo kot del rešitve za centralizirano upravljanje, prav tako se lahko uporablja za nastavitev ali oddaljeno ponastavitev gesel in nastavitev politik naprav. Kingston je celo dodal USB 3.0, ki omogoča prenos zaščitenih podatkov veliko hitreje kot prek USB 2.0.
Na splošno je DT Vault Privacy 3.0 odlična izbira za korporativni sektor in organizacije, ki potrebujejo maksimalno zaščito svojih podatkov. Priporočiti ga je mogoče tudi vsem uporabnikom, ki uporabljajo računalnike v javnih omrežjih.
Za dodatne informacije o izdelkih Kingston se obrnite na .
Izvor: habr.com
