

Hiter razvoj prenosne elektronike, zlasti pametnih telefonov in tablic, je prinesel številne nove izzive za korporativno informacijsko varnost. Res je, da je bila celotna kibernetska varnost prej osredotočena na ustvarjanje zaščitenega perimetra in njegovo nadaljnje varovanje, vendar je zdaj, ko praktično vsak zaposleni uporablja svoje mobilne naprave za reševanje delovnih nalog, postalo zelo težko nadzorovati varnostni perimetar. To je še posebej pomembno za velika podjetja, kjer ima vsak zaposlenec dostop do svojih prijavnih podatkov za elektronsko pošto in druge korporativne vire. Pogosto, ko zaposleni pridobijo nov pametni telefon ali tablico, vneso svoje prijavne podatke, pri čemer pogosto pozabijo, da se odjavijo na prejšnji napravi. Tudi če je takih neodgovornih zaposlenih v podjetju le 5%, brez ustreznega nadzora s strani administratorja postane dostop mobilnih naprav do poštnega strežniku zelo hitro spremeni v pravi kaos.
Poleg tega se mobilne naprave pogosto izgubijo ali ukradejo ter jih nato uporabljajo za iskanje kompromitirajočih informacij, pa tudi za dostop do korporativnih virov in podatkov, ki predstavljajo poslovno skrivnost. Na splošno največjo škodo korporativni kibernetski varnosti povzroči dostop zlonamernih oseb do elektronske pošte zaposlenega. S tem lahko pridobijo dostop do globalnega seznama naslovov in stikov, do časovnih razporedov sestankov, v katerih naj bi sodeloval nesrečni zaposleni, čeprav tudi do njegove korespondence. Poleg tega zlonamerne osebe, ki dostopajo do korporativne pošte, pridobijo možnost pošiljanja phishing ali okuženih e-poštnih sporočil s zaupanja vrednega e-poštnega naslova. Vse to skupaj daje zlonamernim osebam praktično neomejene možnosti za izvajanje kibernetskih napadov in uporabo socialne inženiringa za dosego svojih ciljev.
Za nadzor mobilnih uređaja unutar sigurnosnog perimetra postoji tehnologija ABQ, odnosno Allow/Block/Quarantine. Ova tehnologija omogućava administratoru da kontroliše listu mobilnih uređaja koji imaju dozvolu za sinhronizaciju podataka s e-mail serverom, a po potrebi može blokirati kompromitovane uređaje i staviti sumnjive mobilne uređaje u karantenu.
Međutim, kao što zna svaki administrator besplatne verzije Zimbra Collaboration Suite Open-Source Edition, mogućnosti njenog delovanja s mobilnim uređajima su veoma ograničene. Strogo rečeno, korisnici besplatne verzije Zimbre mogu samo da primaju i šalju e-mailove putem POP3 ili IMAP protokola, pri čemu nemaju ugrađenu funkcionalnost za sinhronizaciju podataka dnevnika, adresara i beleški s serverom. Tehnologija ABQ nije dostupna u besplatnoj verziji Zimbra Collaboration Suite, što automatski onemogućava sve pokušaje da se stvori zatvoren informativni perimetar u kompaniji. U situacijama kada administrator ne zna koji uređaji se povezuju na njegov server, može doći do curenja informacija, a takođe se drastično povećava verovatnoća da će se izvršiti cyber napad prema ranije opisanom scenariju.
Rešenje za ovaj problem u Zimbra Collaboration Suite Open-Source Edition pružiće modularno proširenje Zextras Mobile. Ova ekstenzija omogućava dodavanje potpune podrške za ActiveSync protokol u besplatnu verziju Zimbre, otvarajući tako mnoštvo mogućnosti za interakciju između mobilnih uređaja i vašeg e-mail servera. Pored raznih drugih funkcija, proširenje Zextras Mobile implementira punu podršku za ABQ.
Odmah upozoravamo da može doći do situacije u kojoj pogrešno konfigurisan ABQ može onemogućiti neke korisnike da sinhronizuju podatke sa svojim mobilnim uređajima sa serverom, stoga se prema pitanju njegove konfiguracije treba pristupiti s maksimalnom pažnjom i oprezom. Konfiguracija ABQ vrši se iz komandne linije Zextras. U komandnoj liniji se postavlja način rada ABQ u Zimbri, kao i upravlja listama uređaja.
To implement this, after a user logs into their corporate email on a mobile device, they send authorization data as well as the identification data of their device to the server, which encounters an obstacle in the form of ABQ. The ABQ reviews the identification data and compares it with those found in the lists of allowed, quarantined, and blocked devices. If the device is not on any of the lists, the ABQ proceeds according to the mode in which it operates.
ABQ in Zimbra provides for three operating modes:
Permissive: In this mode, after the user authentication, synchronization is carried out automatically upon the first request from the mobile device. In this mode, there is the possibility to block individual devices, but all others can freely synchronize data with the server.
Interactive: In this mode, immediately after user authentication, the security system requests the identification data of the device and matches it against the list of allowed devices. If the device is on the allowed list, synchronization automatically continues. If it is not on the 'whitelist', it will be automatically placed into quarantine, allowing the administrator to later decide whether to allow synchronization with the server or block it. The user will receive a corresponding notification. The administrator is regularly informed, once during a configurable period of time, with each new notification containing only new devices that have entered quarantine.
Strict: In this mode, after user authentication, the system immediately checks for the identification data of the device in the allowed list. If it is on the list, synchronization automatically continues. If the device is not on the allowed list, it is immediately placed on the blocked list, and the user receives a corresponding notification by email.
Administrator Zimbra lahko po želji popolnoma onemogoči ABQ na svojem poštnem sistemu. strežnikom.
Nastavitev načina delovanja ABQ se izvede z ukazi:
zxsuite config global set attribute abqMode value Permissive
zxsuite config global set attribute abqMode value Interactive
zxsuite config global set attribute abqMode value Strict
zxsuite config global set attribute abqMode value Disabled
Trenutni način delovanja ABQ lahko izveste z ukazom zxsuite config global get attribute abqMode.
Če uporabljate interaktivne ali stroge načine delovanja ABQ, boste pogosto morali delati s seznami dovoljenih in blokiranih naprav ter naprav, ki so v karanteni. Predpostavimo, da sta se povezali dve napravi: en iPhone in en Android z ustreznimi identifikacijskimi podatki. Kasneje se izkaže, da je iPhone pred nekaj dnevi kupil generalni direktor podjetja in se je odločil, da bo delal s pošto na njem, medtem ko je Android v lasti običajnega managerja, ki nima pravice uporabljati delovne pošte na pametnem telefonu zaradi varnostnih razlogov.
V primeru interaktivnega načina bodo vse naprave zašle v karanteno, od koder bo moral administrator premakniti iPhone v seznam dovoljenih naprav, Android pa v seznam blokiranih. Za to bo uporabil ukaze zxsuite mobile abq allow iPhone in zxsuite mobile abq block Android. Po tem bo generalni direktor lahko popolnoma delal s pošto s svojih naprav, medtem ko bo manager še vedno moral dostopati do nje izključno z delovne prenosne računalnika.
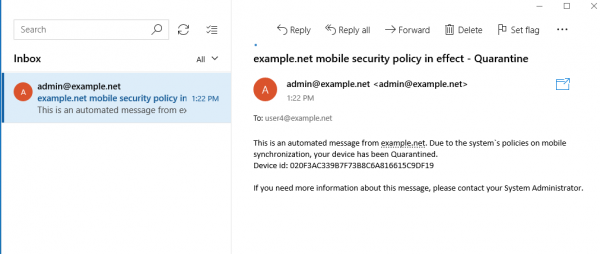
Omeniti velja, da pri uporabi interaktivnega načina, tudi če manager na svojem Androidu pravilno vnese svoje uporabniško ime in geslo, še vedno ne bo imel dostopa do svojega računa, ampak bo vstopil v virtualno poštno predal, kjer bo prejel obvestilo, da je njegova naprava dodana v karanteno in da ne more dostopati do pošte z nje.
V primeru strogega načina bodo vse nove naprave blokirane, in po tem, ko bo jasno, komu pripadajo, bo administratorju ostalo le to, da z ukazom doda iPhone generalnega direktorja v seznam dovoljenih naprav: zxsuite mobile ABQ set iPhone Allowed, medtem ko bo telefon managerja ostal na seznamu blokiranih.
Modus operandi je slabo usklađen s bilo kojim sigurnosnim pravilima u preduzeću, međutim, ako se ipak pojavi potreba da se blokira bilo koje od dozvoljenih mobilnih uređaja, na primer, ako menadžer iznenada napusti firmu sa skandalom, to se može učiniti pomoću komande zxsuite mobile ABQ set Android Blocked.
U slučaju da zaposlenici koriste službene uređaje za rad s e-poštom, prilikom promene vlasnika uređaja, može se potpuno ukloniti iz ABQ liste, kako bi se kasnije donela odluka o tome da li će mu omogućiti sinhronizaciju sa serverom. To se obavlja pomoću komande zxsuite mobile ABQ delete Android.
Dakle, kao što možete videti, uz pomoć ekstenzije Zextras Mobile u Zimbri, moguće je implementirati veoma fleksibilan sistem kontrole korišćenih mobilnih uređaja, koji odgovara i preduzećima sa prilično strogom politikom kada je reč o korišćenju korporativnih resursa van kancelarije, kao i onim kompanijama koje su prilično liberalne po tom pitanju.
Izvor: habr.com
