

V svojem delu računalniški kriminalisti redno naletijo na primere, ko je potrebno hitro odkleniti pametni telefon. Na primer, podatki iz telefona so potrebni preiskavi, da razumemo vzroke za samomor najstnika. V drugem primeru bodo pomagali odkriti sledi kriminalne skupine, ki napada voznike tovornjakov. Seveda so na voljo tudi prijetne zgodbe — starši so pozabili geslo za napravo, na kateri je ostal posnetek prvih korakov njihovega malčka, vendar je takšnih primerov žal zelo malo. Vendar pa tudi ti zahtevajo strokovni pristop k vprašanju. V tem članku Igor Mihajlov, specialist Laboratorija računalniške kriminalistike Group-IB, pripoveduje o metodah, ki omogočajo kriminalističnim strokovnjakom, da obidejo blokado pametnega telefona.
Pomembno: ta članek je napisan za oceno varnosti gesel in grafičnih vzorcev, ki jih uporabljajo lastniki mobilnih naprav. Če se odločite odkleniti mobilno napravo z uporabo opisanih metod — pomnite, da vse dejanje glede odklepanja naprav izvajate na lastno odgovornost. Pri manipulaciji z mobilnimi napravami lahko napravo zaklenete, izbrišete uporabniške podatke ali pripeljete napravo v stanje, ki ni več delujoče. Prav tako so dane smernice uporabnikom, kako povečati raven zaščite svojih naprav.
Torej, najpogostejša metoda omejevanja dostopa do uporabniških informacij, ki so shranjene v napravi, je blokada zaslona mobilne naprave. Ko takšna naprava pride v kriminalistično laboratorij, je delo z njo oteženo, ker za to napravo ni mogoče aktivirati USB način za odpravljanje napak (za naprave Android), ni mogoče potrditi dovoljenja za interakcijo računalnika strokovnjaka s to napravo (za mobilne naprave podjetja Apple) in tako posledično ni mogoče dostopati do podatkov, ki se nahajajo v spominu naprave.
To, kako zelo običajna blokada zaslona mobilne naprave ovira strokovnjake pri izvlečenju podatkov iz nje, dokazuje dejstvo, da je FBI v ZDA plačal veliko vsoto za odklepanje iPhona terorista Sayeda Faruka, enega od udeležencev napada v kalifornijskem mestu San Bernardino [1].
Metode odklepanja zaslona mobilne naprave
Običajno se za zaklepanje zaslona mobilne naprave uporablja:
- Simbolna gesla
- Grafična gesla
Za odklepanje zaslona nekaterih mobilnih naprav se lahko uporabljajo tudi metode tehnologije SmartBlock:
- Odklepanje z prepoznavanjem prstnega odtisa
- Odklepanje z prepoznavanjem obraza (tehnologija FaceID)
- Odklepanje naprave z prepoznavanjem šarenice očesa
Društveni načini odklepanja mobilne naprave
Poleg čisto tehničnih obstajajo tudi drugi načini za ugotavljanje ali premagovanje PIN-koda ali grafičnega kodeksa (vzorca) zaklepanja zaslona. V določenih primerih so lahko društveni načini učinkovitejši od tehničnih rešitev in pomagajo pri odklepanju naprav, pred katerimi popustijo obstoječe tehnične tehnologije.
V tem razdelku bodo opisane metode odklepanja zaslona mobilne naprave, ki ne zahtevajo (ali zahtevajo le omejeno, delno) uporabo tehničnih sredstev.
Za izvajanje družbenih napadov je potrebno čim bolj temeljito raziskati psihologijo lastnika zaklenjene naprave, razumeti, po katerih načelih generira in shranjuje gesla ali grafične vzorce. Prav tako bo raziskovalcu potrebna kaplja sreče.
Pri uporabi metod, povezanih z ugibanjem gesla, je treba upoštevati, da:
- pri vnosu desetih napačnih gesel na mobilnih napravah podjetja Apple lahko uporabniški podatki izginejo. To je odvisno od varnostnih nastavitev, ki jih je nastavil uporabnik;
- na mobilnih napravah, ki delujejo pod operacijskim sistemom Android, se lahko uporabi tehnologija Root of Trust, kar pomeni, da po vnosu 30 napačnih gesel uporabniški podatki ne bodo več dostopni ali pa bodo izbrisani.
Metoda 1: vprašaj za geslo
Morda se zdi nenavadno, vendar lahko odklenitveno geslo izveste enostavno tako, da vprašate lastnika naprave. Statistika kaže, da približno 70 % lastnikov mobilnih naprav z veseljem deli geslo. Še posebej, če to skrajša čas iskanja in lastnik prej dobi svojo napravo nazaj. Če vprašanje gesla pri lastniku ni mogoče (na primer, če je lastnik naprave umrl) ali če ga noče razkriti — lahko geslo izveste od njegovih bližnjih sorodnikov. Običajno sorodniki poznajo geslo ali lahko predlagajo možne možnosti.
Priporočilo za zaščito: Geslo za vaš telefon je univerzalni ključ do vseh podatkov, vključno s plačilnimi. Govoriti, prenašati ali pisati ga v sporočilih je slaba ideja.
Metoda 2: pokukaj geslo
Geslo lahko pokukate v trenutku, ko lastnik uporablja napravo. Tudi če si boste zapomnili geslo (znakovno ali grafično) le delno — to znatno zmanjša število možnih možnosti, kar bo omogočilo hitrejšo izbiro.
Varianta te metode je uporaba posnetkov iz varnostnih kamer, na katerih je zabeležen lastnik, ki odklene napravo s pomočjo grafičnega gesla [2]. Algoritem, opisan v delu „Cracking Android Pattern Lock in Five Attempts“ [2], s pomočjo analize video posnetkov omogoča predlaganje možnosti grafičnega gesla in odklepanje naprave v nekaj poskusih (običajno je potrebno narediti največ pet poskusov). Avtorji trdijo, da je „bolj ko je grafično geslo zapleteno, lažje je pridobiti.“
Priporočilo za zaščito: Uporaba grafičnega ključa ni najboljša ideja. Številčno-abecedno geslo je zelo težko pokukati.
Metoda 3: najdi geslo
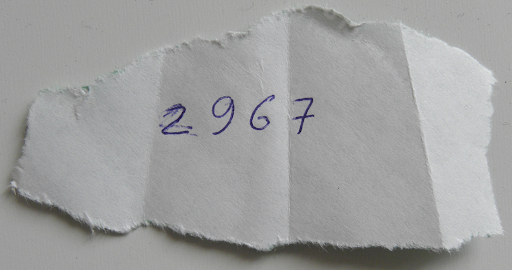
Geslo lahko najdete v zapiskih lastnika naprave (datoteke na računalniku, v planerju, na koščkih papirja, ki ležijo med dokumenti). Če oseba uporablja več različnih mobilnih naprav in ima na njih različna gesla, lahko včasih v baterijskem predelku teh naprav ali v prostoru med ohišjem pametnega telefona in etuijem najdete koščke papirja s zapisanimi gesli:
Priporočilo za zaščito: ne shranjujte „zvezka“ z gesli. To je slaba ideja, razen v primeru, ko so vsa ta gesla vnaprej lažna, da bi zmanjšali število poskusov odklepanja.
Metoda 4: отпечатки пальцев (Smudge attack)
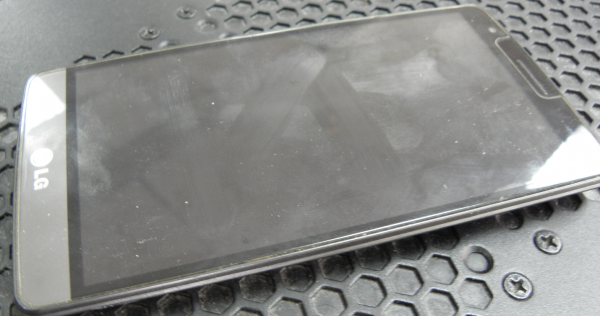
Ta metoda omogoča odkrivanje sledi znoja in maščobe na zaslonu naprave. Vidne so, če zaslon obdelamo z lahkim daktiloskopskim prahom (namesto posebnega forenzičnega prahu lahko uporabimo otroški prašek ali drug kemično neaktiven finozrnati prah bele ali svetlo sive barve) ali če zaslon opazujemo v bočnih svetlobnih žarkih. Z analizo razporeditve sledi rok in z dodatnimi informacijami o lastniku naprave (na primer, poznavanjem njegovega letnika) lahko poskusimo najti besedilno ali grafično geslo. Tako izgleda plast znoja na zaslonu pametnega telefona v obliki stilizirane črke Z:
Priporočilo za zaščito: Kot smo že omenili, grafično geslo ni najboljša izbira, prav tako ne stekla z slabo oleofobno obdelavo.
Metoda 5: umetni prst
Če se naprava lahko odklenemo z odtisom prsta, in raziskovalec ima vzorce odtisov rok lastnika naprave, lahko na 3D-tiskalniku ustvari tridimensionalno kopijo odtisa prsta lastnika in jo uporabi za odklepanje naprave [3]:
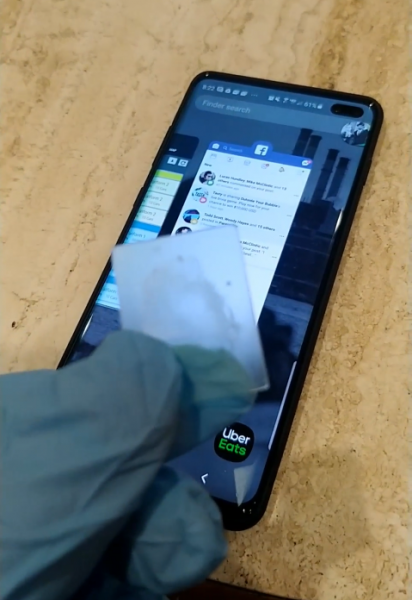
Za bolj popolno imitacijo prsta živega človeka — na primer, ko senzor pametnega telefona še zaznava toploto — se 3D-model pritisne na prst žive osebe.
Lastnik naprave, tudi če pozabi geslo za odklepanje zaslona, lahko sam odklene napravo z uporabo odtisa svojega prsta. To se lahko uporabi v določenih primerih, ko lastnik ne more posredovati gesla, a kljub temu želi pomagati raziskovalcu odklene svoje naprave.
Raziskovalec naj se zaveda generacij senzorjev, ki so uporabljeni v različnih modelih mobilnih naprav. Starejši modeli senzorjev se lahko aktivirajo skoraj ob dotiku katerega koli prsta, ki ne nujno pripada lastniku naprave. Sodobni ultrazvočni senzorji nasprotno, skenirajo zelo globoko in jasno. Poleg tega so nekateri sodobni podzaslonski senzorji preprosto CMOS-kamere, ki ne morejo skenirati globine slike, zaradi česar je mogoče zlahka priti okoli njih.
Priporočilo za zaščito: Če je prst, potem samo ultrazvočni senzor. Ne pozabite, da je prst pritisniti proti vaši volji veliko lažje kot obraz.
Metoda 6: "trzanje" (Mug attack)
Ta metoda je opisana s strani britanskih policistov [4]. Sestavlja se iz prikritega opazovanja osumljenca. V trenutku, ko osumljenec odkleni svoj telefon, agent v civilu iztrga napravo iz njegovih rok in ne dovoli, da se naprava ponovno zaklene, dokler je ne preda strokovnjakom.
Priporočilo za zaščito: Mislim, da če se proti vam nameravajo uporabiti takšne metode, je zadeva slaba. A tu je potrebno razumeti, da naključna blokada zmanjšuje vrednost te metode. Na primer, večkratno pritisnjenje gumba za zaklepanje na iPhonu aktivira SOS način, kar dodatno izklopi FaceID in zahteva vnos gesla.
Metoda 7: napake v algoritmih upravljanja naprave
Na novicah strokovnih virov pogosto zasledimo poročila, da se ob določenih dejanjih z napravo ekran odkleni. Na primer, zaklenjeni ekran nekaterih naprav se lahko odkleneta ob prihajajočem klicu. Slabost te metode je, da proizvajalci običajno hitro odpravijo odkrite ranljivosti.
Primer pristopa k odklepanju mobilnih naprav, ki so bile izdane pred letom 2016, je prazna baterija. Pri nizki napolnjenosti se naprava odkleni in ponudi spremembo nastavitve napajanja. Ob tem je potrebno hitro preiti na stran z varnostnimi nastavitvami in onemogočiti zaklepanje zaslona [5].
Priporočilo za zaščito: ne pozabite pravočasno posodobiti operacijski sistem vaše naprave, če pa naprava ni več podprta – zamenjati pametni telefon.
Metoda 8: ranljivosti v tretjih programih
Ranljivosti, odkrite v nameščenih tretjih programih na napravi, lahko prav tako popolnoma ali delno omogočijo dostop do podatkov zaklenjene naprave.
Primer takšne ranljivosti je kraja podatkov iz iPhona Jeffa Bezosa, glavnega lastnika Amazona. Ranljivost v aplikaciji WhatsApp, ki so jo izkoristili neznani, je pripeljala do kraje zaupnih podatkov, ki so bili shranjeni v napravi [6].
Tovrstne ranljivosti se lahko uporabijo za raziskovalne namene za dosego svojih ciljev – pridobivanje podatkov iz zaklenjenih naprav ali za njihovo odklepanja.
Priporočilo za zaščito: Treba ažurirati ne samo operativni sistem, već i aplikacije koje koristite.
Metoda 9: korporativni telefon
Korporativni mobilni uređaji mogu biti otključani od strane sistemskih administratora kompanija. Na primer, korporativni uređaji sa Windows Phone su povezani sa Microsoft Exchange nalogom kompanije i mogu ih otključati njeni administratori. Za korporativne Apple uređaje postoji usluga Mobile Device Management, koja je slična Microsoft Exchange-u. Njihovi administratori takođe mogu otključati korporativne iOS uređaje. Štaviše, korporativni mobilni uređaji mogu se povezati samo sa određenim računarima, koje je administrator definisao u podešavanjima mobilnog uređaja. Zbog toga, bez saradnje sa sistemskim administratorima kompanije, takav uređaj nije moguće povezati sa računarom istraživača (ili hardversko-softverskim sistemom za forenzičko prikupljanje podataka).
Priporočilo za zaščito: MDM je i zlo i dobro kada je reč o zaštiti. MDM administrator uvek može daljinski resetovati uređaj. U svakom slučaju, ne bi trebalo čuvati osetljive lične podatke na korporativnom uređaju.
Metoda 10: informacije iz senzora
Analizom informacija dobijenih od senzora uređaja, moguće je otključati uređaj koristeći specijalni algoritam. Adam J. Aviv je demonstrirao mogućnost ovakvih napada, koristeći podatke dobijene akcelerometrom pametnog telefona. Tokom istraživanja, naučniku je uspelo da tačno odredi alfanumeričnu lozinku u 43% slučajeva, a grafičku lozinku u 73% [7].
Priporočilo za zaščito: Pažljivo pratite kojim aplikacijama dajete dozvolu za praćenje različitih senzora.
Metoda 11: otključavanje licem
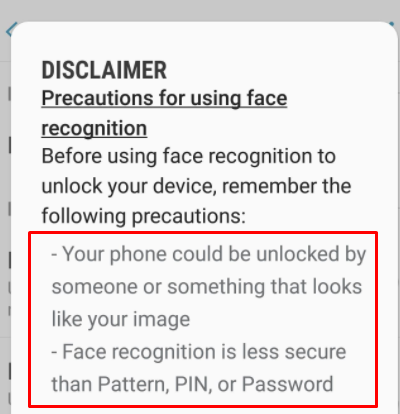
Kot pri prstnem odtisnjenju, uspešnost odklepanja naprave z uporabo tehnologije FaceID je odvisna od senzorjev in matematičnih algoritmov, ki jih uporablja določena mobilna naprava. V delu "Gezichtsherkenning op smartphone niet altijd veilig" [8] so raziskovalci pokazali, da je bilo mogoče nekatera preučevana pametna telefona odklepati preprosto tako, da so kameri telefona prikazali fotografijo lastnika. To je mogoče, kadar se za odklepanje uporablja le ena sprednja kamera, ki nima sposobnosti skeniranja podatkov o globini slike. Podjetje Samsung se je po vrsti odmevnih objav in videoposnetkov na YouTubu moralo prisiliti dodati opozorilo v programsko opremo svojih pametnih telefonov. Face Unlock Samsung:
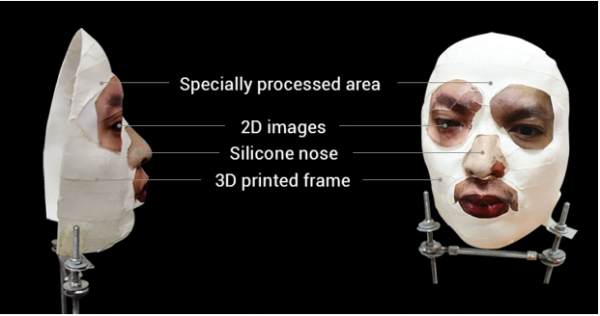
Bolj napredne modele pametnih telefonov je mogoče odklepati z uporabo maske ali samoučenja naprave. Na primer, v iPhone X se uporablja posebna tehnologija TrueDepth [9]: projektor naprave, skupaj z dvema kamerama in infrardečim sevalcem, projecira na obraz lastnika mrežo, ki jo sestavlja več kot 30.000 pik. Tako napravo je mogoče odklepati z masko, katere konture posnemajo konture obraza lastnika. Maska za odklepanje iPhone [10]:
Ker je takšna sistem zelo zapleten in ne deluje v idealnih pogojih (lastnik naravno stari, konfiguracija obraza se spreminja zaradi izražanja čustev, utrujenosti, zdravstvenega stanja itd.), se mora nenehno samoučiti. Zato, če odklepano napravo zadrži pred seboj druga oseba — se njeno obraz zapomni kot obraz lastnika naprave in bo v prihodnje lahko odklepala pametni telefon z uporabo tehnologije FaceID.
Priporočilo za zaščito: ne uporabljajte odklepanja po "fotografiji" — samo sisteme s polnimi skenerji obraza (FaceID pri Applu in analogi na napravah Android).
Glavna priporočila — ne glejte v kamero, dovolj je, da odvrnete pogled. Tudi če zaprete en očesni — se verjetnost odklepanja močno zmanjša, prav tako kot pri prisotnosti rok na obrazu. Poleg tega imate za odklepanje po obrazu (FaceID) na voljo le 5 poskusov, po katerih bo potreben vnos gesla.
Način 12: uporaba uhajanja
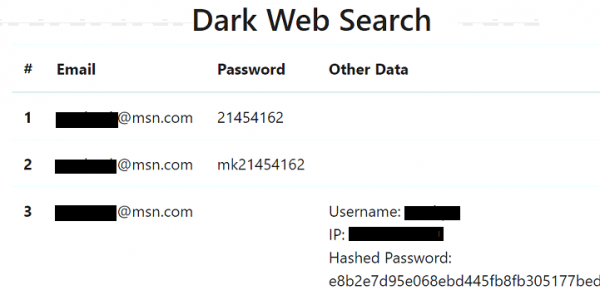
Baze uhvaćenih lozinki su odličan način da se razume psihologija vlasnika uređaja (pod uslovom da istraživač ima informacije o adresama e-pošte vlasnika). U datom primeru, pretraga po adresi e-pošte je dala dva slična lozinka koja je koristio vlasnik. Može se pretpostaviti da su lozinka 21454162 ili njene varijante (na primer, 2145 ili 4162) mogle biti korišćene kao kod za zaključavanje mobilnog uređaja. (Pretraga po adresi e-pošte vlasnika u bazama otkrića pokazuje koje lozinke je vlasnik mogao koristiti, uključujući i za zaključavanje svog mobilnog uređaja).
Priporočilo za zaščito: Delujte preventivno, pratite podatke o curenju i pravovremeno menjajte lozinke primećene u curenjima!
Način 13: standardne lozinke za zaključavanje uređaja
Obično se od vlasnika oduzima više mobilnih uređaja, često ih se skupi i desetak. U tom slučaju, moguće je pronaći lozinku za jedan ranjivi uređaj i pokušati je primeniti na druge smartphone i tablet uređaje koji su oduzeti od istog vlasnika.
Kada se analiziraju podaci iz mobilnih uređaja, ti podaci se prikazuju u forenzičkim programima (često - čak i kada se podaci izvlače iz zaključanih uređaja korišćenjem raznih tipova ranjivosti).
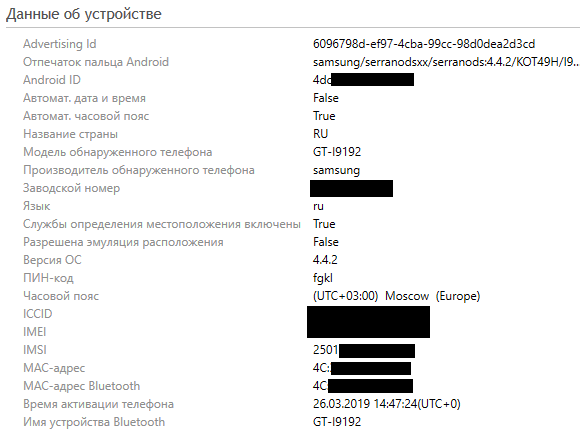
Kao što se može videti iz snimka dela radnog prozora programa UFED Physical Analyzer, uređaj je zaključen dovoljno neobičnim PIN kodom fgkl.
Ne treba zanemariti i druge uređaje korisnika. Na primer, analizirajući lozinke sačuvane u kešu web pregledača računara vlasnika mobilnog uređaja, može se razumeti principi generacije lozinki koje je vlasnik sledio. Sačuvane lozinke na računaru mogu se pregledati pomoću alata kompanije NirSoft [11].
Takođe, na računaru (laptopu) vlasnika mobilnog uređaja mogu postojati Lockdown fajlovi koji mogu pomoći u pristupu zaključanom mobilnom uređaju firme Apple. O ovoj metodi će biti reči kasnije.
Priporočilo za zaščito: Koristite svuda različite, jedinstvene lozinke.
Način 14: standardni PIN kodovi
Kot je bilo omenjeno prej, uporabniki pogosto uporabljajo običajne gesle: telefonske številke, številke kreditnih kartic, PIN kode. Takšne informacije se lahko uporabijo za odklenitev uslužbenega naprave.
Če nič ne pomaga, lahko uporabite naslednje informacije: raziskovalci so izvedli analizo in našli najpogostejše PIN kode (navedene PIN kode pokrivajo 26,83 % vseh gesel) [12]:
PIN
Frekvenca, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Uporaba tega seznama PIN kod za zaklenjeno napravo bo omogočila njeno odklenitev z verjetnostjo ~26%.
Priporočilo za zaščito: preverite svoj PIN kodo v zgornji tabeli in, tudi če se ne ujema, ga še vedno spremenite, ker so 4 številke preveč malo po merilih leta 2020.
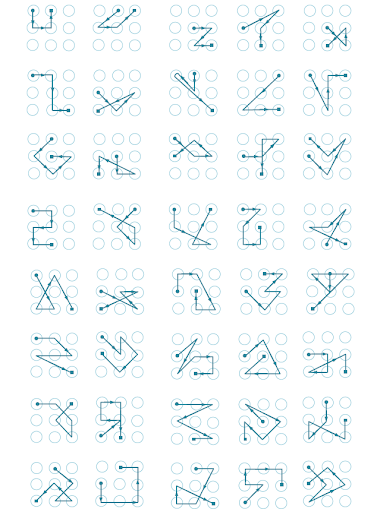
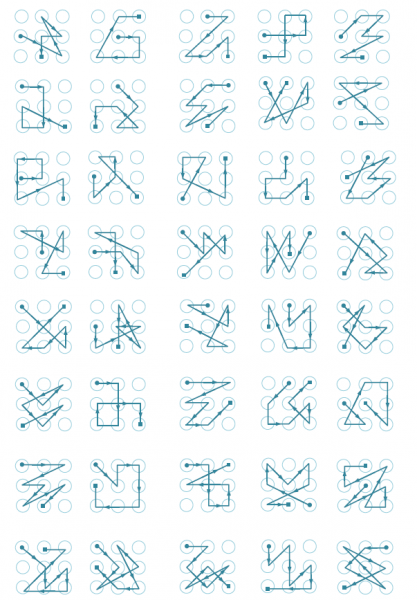
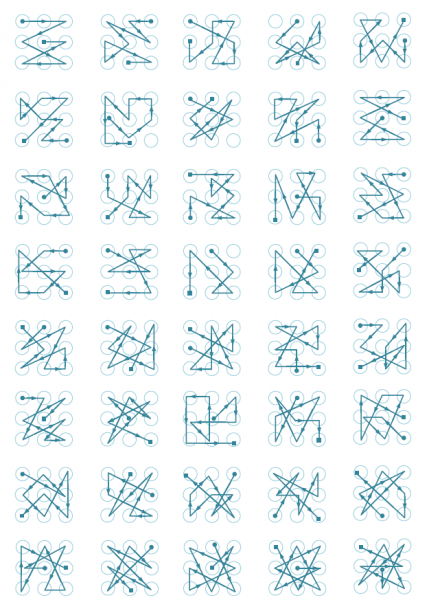
Način 15: običajne grafične gesle
Kot je bilo opisano zgoraj, imeti podatke iz video nadzora, kjer lastnik naprave poskuša odkleniti, lahko omogoči, da se ugotovi vzorec odklenitve iz petih poskusov. Poleg tega, tako kot obstajajo običajne PIN kode, obstajajo tudi običajni vzorci, ki jih je mogoče uporabiti za odklenitev zaklenjenih mobilnih naprav [13, 14].
Enostavni vzorci [14]:
Vzorec srednje zapletenosti [14]:
Zapleteni vzorci [14]:
Seznam najpogostejših grafičnih vzorcev po mnenju raziskovalca Jeremyja Kirbyja [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Na nekaterih mobilnih napravah, poleg grafičnega kodeksa, je lahko nastavljen dodaten PIN kodo. V tem primeru, če ne uspe ugotoviti grafičnega kodeksa, lahko raziskovalec pritisne gumb Dod.PIN koda (dodatni PIN kodo) po vnosu napačnega grafičnega kodeksa in poskusu ugotavljanja dodatnega PIN kode.
Priporočilo za zaščito: najbolje je sploh ne uporabljati grafičnih ključev.
Način 16: alfanumerične gesle
Če je mogoče na napravi uporabiti alfanumerno geslo, je lastnik lahko uporabil naslednja popularna gesla [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- sonce
- qwerty
- ljubim te
- princesa
- admin
- dobrodošli
- 666666
- abc123
- fudbal
- 123123
- opica
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- geslo1
- qwerty123
Priporočilo za zaščito: uporabite samo močna, edinstvena gesla s posebnimi znaki in različnimi registri. Preverite, ali uporabljate eno od zgoraj navedenih gesel. Če ga uporabljate, ga spremenite v bolj zanesljivo.
Metoda 17: oblačne ali lokalne shrambe
Če ni tehnične možnosti za pridobitev podatkov iz zaklenjene naprave, lahko kriminalisti preverijo njene varnostne kopije na računalnikih lastnika naprave ali v ustreznih oblačnih shrambah.
Lastniki pametnih telefonov Apple pogosto ob priključitvi na svoje računalnike ne zavedajo, da se lahko v tem času ustvarja lokalna ali oblačna varnostna kopija naprave.
V oblačnih shrambah Google in Apple se ne shranjujejo samo podatki z naprav, temveč tudi shranjena gesla. Pridobitev teh gesel lahko pomaga pri iskanju kode za odklepanje mobilne naprave.
Iz Keychain-a, shranjenega v iCloud, je mogoče pridobiti geslo za varnostno kopijo naprave, ki ga je nastavila lastnik, in se z veliko verjetnostjo ujema z PIN-kodo za odklepanje zaslona.
Če se organi pregona obrnejo na Google in Apple, lahko podjetja prenesejo obstoječe podatke, kar verjetno močno zmanjša potrebo po odklepanju naprave, saj bodo podatki že pri organih pregona.
Na primer, po terorističnem napadu v Pensakoli so bile kopije podatkov, shranjenih v iCloudu, predane FBI-ju. Iz izjave Apple:
„V nekaj urah po prvem zahtevku FBI, 6. decembra 2019, smo predložili širok spekter informacij, povezanih z preiskavo. Od 7. do 14. decembra smo prejeli šest dodatnih pravnih zahtevkov in v odgovor predložili informacije, vključno z varnostnimi kopijami iClouda, informacijami o računu in transakcijah za več računov.
Odgovorili smo na svaki zahtev odmah, često u roku od nekoliko sati, razmenjujući informacije sa kancelarijama FBI-a u Džeksonvilu, Pensakoli i Njujorku. Na zahtev istrage je prikupljeno mnogo gigabajta informacija koje smo prosledili istražiteljima. [17, 18, 19]
Priporočilo za zaščito: Sve što prenesete u oblak u nezaštićenoj formi može i biti korišćeno protiv vas.
Metoda 18: Google nalog
Ova metoda je pogodna za uklanjanje grafičke šifre koja blokira ekran mobilnog uređaja koji koristi Android. Da biste koristili ovu metodu, potrebno je da znate korisničko ime i lozinku Google naloga vlasnika uređaja. Drugi uslov: uređaj mora biti povezan na internet.
Kada više puta unesete pogrešnu grafičku šifru, uređaj će tražiti da obnovite šifru. Nakon toga je potrebno da se prijavite na korisnički nalog, što će dovesti do otključavanja ekrana uređaja [5].
Zbog različitih hardverskih rešenja, operativnih sistema Android i dodatnih bezbednosnih postavki, ova metoda se može primeniti samo na određenim uređajima.
Ako istražitelj nema lozinku za Google nalog vlasnika uređaja, može pokušati da je obnovi koristeći standardne metode za oporavak lozinki za slične naloge.
Ako uređaj nije povezan na internet tokom istrage (na primer, SIM kartica je blokirana ili na njoj nema dovoljno novca), uređaj se može povezati na Wi-Fi putem sledećih uputstava:
- pritisnite ikonu ‘Hitni poziv’
- ukucajte *#*#7378423#*#*
- izaberite Service Test - Wlan
- uspostavite vezu sa dostupnom Wi-Fi mrežom [5]
Priporočilo za zaščito: ne zaboravite da koristite dvostepenu verifikaciju gde god je to moguće, a u ovom slučaju — bolje je sa povezivanjem na aplikaciju, a ne putem SMS koda.
Metoda 19: gostujući nalog
Na mobilnim uređajima koji koriste Android 5 i novije verzije može biti više naloga. Za pristup podacima dodatnog naloga možda neće biti potrebno otključavanje PIN-om ili grafičkom šifrom. Da biste prebacili nalog, kliknite na ikonu naloga u gornjem desnom uglu i izaberite drugi nalog:
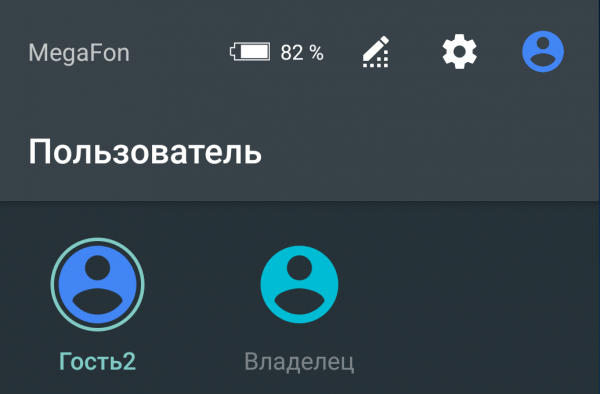
Za dodatni nalog pristup nekim podacima ili aplikacijama može biti ograničen.
Priporočilo za zaščito: Pomembno je, da redno posodabljate operacijski sistem. V sodobnih različicah Androida (9 in več s varnostnimi popravki iz julija 2020) uporabniški račun gosta običajno ne ponuja nobenih možnosti.
Metoda 20: specializirane storitve
Podjetja, ki razvijajo specializirane forenzične programe, med drugim ponujajo storitve za odklenitev mobilnih naprav in pridobivanje podatkov iz njih [20, 21]. Možnosti takšnih storitev so preprosto fantastične. Z njihovo pomočjo lahko odklenete vrhunske modele naprav Android in iOS ter naprave, ki so v načinu obnovitve (v katerega naprava preide po prekoračitvi števila poskusov napačnega vnosa gesla). Slabost te metode je visoka cena.
Fragment spletne strani podjetja Cellebrite, kjer je opisano, iz katerih naprav lahko pridobijo podatke. Napravo lahko odklenemo v laboratoriju razvijalca (Cellebrite Advanced Service (CAS)) [20]:
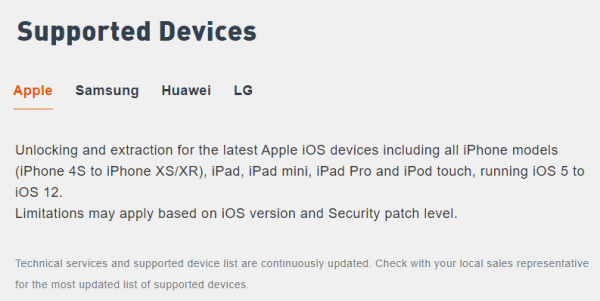
Za to storitev mora biti naprava poslana v regionalni (ali glavni) urad podjetja. Možna je tudi obisk k stranki. Na splošno traja prelom kode zaklepa zaslona en dan.
Priporočilo za zaščito: Praktično je nemogoče zaščititi se, razen z uporabo trdnega alfanumeričnega gesla in letne menjave naprav.
P.S. O teh primerih, orodjih in mnogih drugih koristnih trikov pri delu računalniškega forenzika strokovnjaki Laboratorija Group-IB pripovedujejo v okviru usposabljanja. . Po zaključku 5-dnevnega ali podaljšanega 7-dnevnega tečaja bodo diplomanti lahko učinkoviteje izvajali forenzične raziskave in preprečevali kibernetske incidente v svojih organizacijah.
P.P.S. Napeta zgodba o informacijski varnosti, hekerjih, APT, kibernetskih napadih, prevarantih in piratih. Preiskave po korakih, praktični primeri z uporabo tehnologij Group-IB in priporočila, kako ne postati žrtev. Pridružite se nam!
Izvori
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolij Alizar.
- Marija Nefedova.
- Anton Makarov. Obilaženje grafičke lozinke na Android uređajima
- Džeremi Kirbi.
- Andreј Smirnov.
- Marija Nefedova.
Izvor: habr.com
