

Statistika za 24 ure po namestitvi honeypota na vozli Digital Ocean v Singapurju
Piu-piu! Začnimo takoj s zemljevidom napadov
Naš super kul zemljevid prikazuje edinstvene ASN, ki so se povezali z našim honeypotom Cowrie v 24 urah. Rumena ustreza SSH povezavam, rdeča pa Telnetu. Takšne animacije pogosto impresionirajo upravni odbor podjetja, kar omogoča pridobitev več financiranja za varnost in vire. Kljub temu zemljevid predstavlja določeno vrednost in jasno prikazuje geografsko in organizacijsko porazdelitev virov napadov na naš gostitelj v samo 24 urah. V animaciji ni odražena količina prometa iz vsakega vira.
Kaj je zemljevid Pew Pew?
Zemljevid Pew Pew — to je , ponavadi animirana in zelo lepa. To je modne način za prodajo svojega produkta, znan tudi po tem, da ga je uporabljalo podjetje Norse Corp. Podjetje je imelo slab konec: izkazalo se je, da so lepe animacije njihova edina prednost, analize pa so temeljile na odlomkih podatkov.
Narejeno z Leafletjs
Za tiste, ki želijo razviti zemljevid napadov za velik zaslon v operativnem centru (vašemu šefu se bo to zdelo všeč), obstaja knjižnica . Povežemo jo s vtičnikom , storitvijo Maxmind GeoIP — .
WTF: kaj je še ta honeypot Cowrie?
Honeypot je sistem, ki je nameščen v omrežju posebej za privabljanje napadalcev. Povezave s sistemom so ponavadi nezakonite in omogočajo odkrivanje napadalcev s podrobnimi dnevniki. Dnevniki beležijo ne le običajne informacije o povezavi, temveč tudi informacije o seji, ki razkrivajo taktike, tehnike in postopke (TTP) napadalca.
je namenjen beleženju SSH in Telnet povezav. Takšni honeypoti pogosto izpostavljajo na internetu, da spremljajo orodja, skripte in gostitelje napadalcev.
Moje sporočilo za podjetja, ki menijo, da jih ne napadajo: "Slabo iščete."
— James Snook
Kaj je v dnevnikih?
Skupno število povezav
Iz številnih gostiteljev so prihajale večkratne zahteve za povezavo. To je normalno, ker napadalni skripti vsebujejo seznam poverilnic in poskušajo več kombinacij. Honeypot Cowrie je nastavljen na sprejem določenih kombinacij uporabniškega imena in gesla. To se nastavi v datoteki user.db.
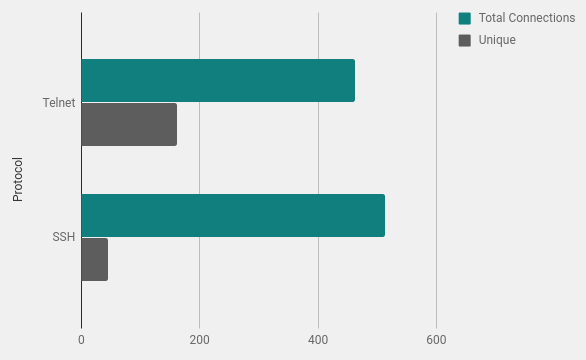
Geografija napadov
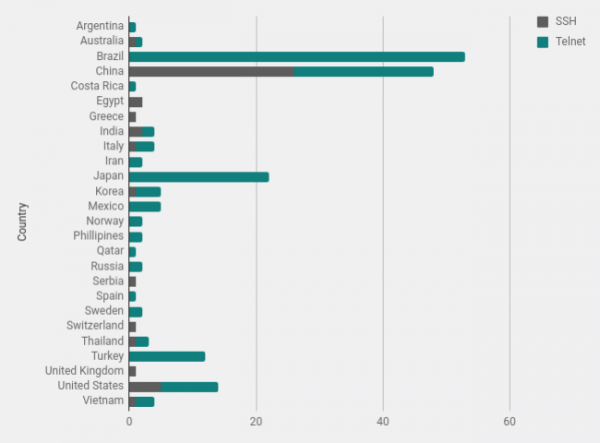
Na podlagi geolokacije Maxmind sem izračunal število povezav iz vsake države. Brazilija in Kitajska izstopata z velikim razliko, iz teh držav prihaja pogosto veliko hrupa od skenerjev.
Lastnik omrežnega bloka
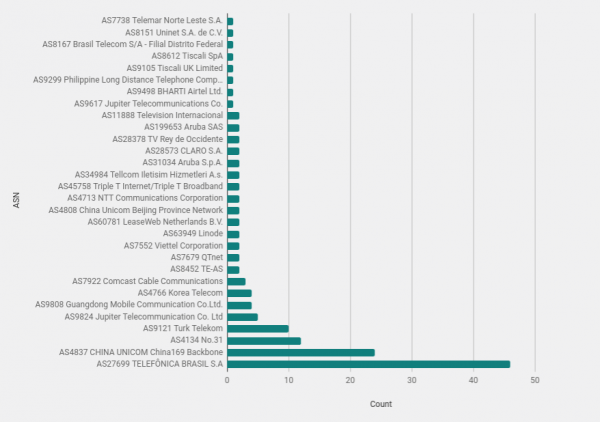
Preučevanje lastnikov omrežnih blokov (ASN) lahko razkrije organizacije z velikim številom napadalnih gostiteljev. Seveda je treba v takih primerih vedno upoštevati, da mnogi napadi prihajajo z okuženih gostiteljev. Smiselno je domnevati, da večina napadalcev ni tako neumna, da bi skenirala omrežje z domačega računalnika.
Odprti pomeni na napadalnih sistemih (podatki Shodan.io)
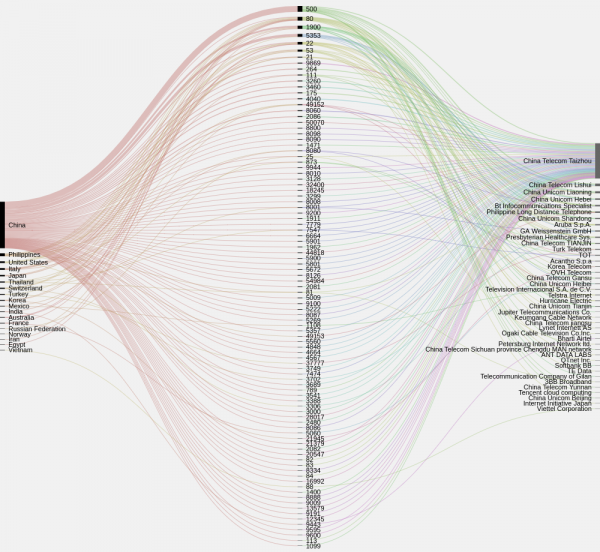
Preverjanje seznama IP-jev skozi odličen hitro določa sisteme z odprtimi pomeni in kateri so ti pomeni. Na spodnjem sliki je prikazana koncentracija odprtih pomeni po državah in organizacijah. Lahko bi odkrili bloke kompromitiranih sistemov, vendar v okviru majhnega vzorca ni opazno nič izjemnega, razen velikega števila odprtih pomeni 500 na Kitajskem.
Zanimiva ugotovitev je veliko število sistemov v Braziliji, ki nimajo odprtih 22, 23 ili drugih pomeni, po podatkih Censys in Shodan. Sodeč po vsem, to so povezave z računalnikov končnih uporabnikov.
Boti? Ni nujno
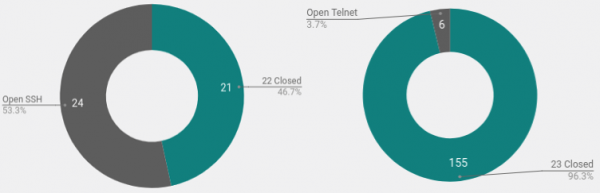
Podatki za pomeni 22 in 23 za tisti dan so pokazali nenavadno. Predvideval sem, da večina skenov in napadov s gesli prihaja od botov. Skripta se širi skozi odprte pomeni, izbira gesla, nato se z novega sistema kopira in se nadalje širi na enak način.
Toda tukaj je jasno, da le majhnemu številu gostiteljev, ki skenirajo telnet, odprt naprej pomeni 23. To pomeni, da so sistemi ali kompromitirani na drug način, ali pa napadalci ročno izvajajo skripte.
Domače povezave
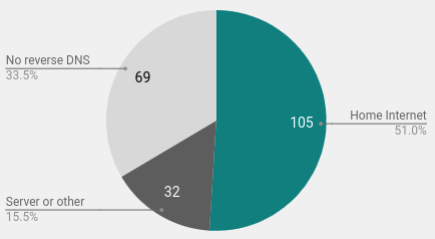
Druga zanimiva ugotovitev je bilo veliko število domačih uporabnikov v vzorcu. S pomočjo obratnega pregleda sem identificiral 105 povezav s specifičnih domačih računalnikov. Za mnoge domače povezave pri obratnem pregledu DNS prikazuje ime gostitelja z besedami dsl, home, cable, fiber in tako naprej.
Učite se in raziskujte: postavite svoj lastni honeypot
Nedavno sem napisal kratek priročnik, kako . Kot je bilo že omenjeno, smo v našem primeru uporabili Digital Ocean VPS v Singapurju. Po 24-urni analizi je strošek znašal dobesedno nekaj centov, čas za namestitev sistema pa 30 minut.
Namesto da bi zagnali Cowrie v internetu in lovili vse šume, lahko izkoristite honeypot v lokalnem omrežju. Le dajte obvestilo, če na določene porte pridejo zahteve. To je bodisi napadalec znotraj omrežja, bodisi radoveden zaposleni, bodisi skeniranje ranljivosti.
Zaključki
Po opazovanju dejanj napadalcev čez dan postane jasno, da ni mogoče izpostaviti očitnega vira napadov v neki organizaciji, državi ali celo operacijskem sistemu.
Široka razpršenost virov kaže, da je hrup skeniranja stalen in ni povezan s konkretnim virom. Kdor dela na internetu, mora poskrbeti, da ima njegov sistem več ravni varnosti. Razširjeno in učinkovito rešitev za SSH bo premik storitev na slučajno visok port. To ne odpravlja potrebe po strogi zaščiti s gesli in nadzoru, zagotavlja pa, da dnevniki niso nenehno obremenjeni s skeniranjem. Povezave na visokem portu so z večjo verjetnostjo ciljani napadi, ki vas lahko zanimajo.
Pogosto so odprti telnet porti na usmerjevalnikih ali drugih napravah, zato jih ni enostavno preseliti na visok port. in so edini način, da se prepričate, da so te storitve varovane s požarnim zidom ali izklopljene. Po možnosti se izogibajte uporabi Telnet, ta protokol ni šifriran. Če je nujen in brez njega ne gre, ga skrbno nadzorujte in uporabljajte zanesljiva gesla.
Izvor: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish