

V tem članku bomo na kratko obravnavali, kaj nam lahko pove na videz običajna stvar, kot je NetBIOS. Kakšne informacije lahko zagotovi potencialnemu napadalcu/pentesterju.
Pokažemo aplikacijo obveščevalnih tehnik, ki se nanaša na notranje, torej izolirane in zunaj nedostopne omrežja. Takšna omrežja ima običajno vsaka podjetje, tudi najmanjše.
Samo po sebi NetBIOS se običajno uporablja za pridobivanje omrežnega imena. In to bo dovolj, da naredimo vsaj 4 stvari.
Odkrivanje gostiteljev
Zaradi tega, da lahko NetBIOS uporablja UDP kot transport, njegova hitrost omogoča odkrivanje gostiteljev v zelo velikih omrežjih. Tako lahko na primer orodje nbtscan, ki je del istoimenskega paketa, v samo 2 sekundah (lahko zaradi tega omrežje pade) razreši naslove omrežja v formatu 192.168.0.0/16, medtem ko tradicionalno TCP skeniranje traja ure in ure. To značilnost lahko uporabimo kot tehniko odkrivanja gostiteljev (host sweep) v zelo velikih omrežjih, o katerih nič ne vemo, preden zaženemo nmap. Čeprav rezultat ne zagotavlja 100 % odkrivanja, saj se večinoma odzivajo le Windows gostitelji in ne vsi, vendar bo vseeno omogočil oceno, v katerih območjih se nahajajo živi gostitelji.
Identifikacija gostiteljev
Z uporabo rezultatov pridobivanja imen iz IP naslovov:
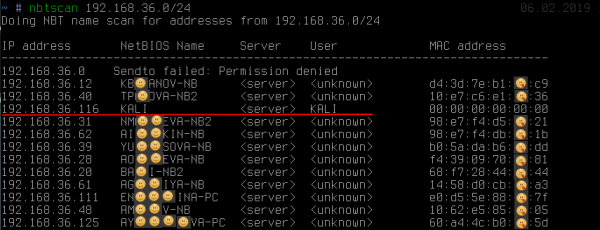
lahko vidimo: poleg tega, da ime razkrije lastnika delovne postaje (čeprav to seveda ne velja vedno), se ena od naslovov izrazito izstopa med drugimi. Vidimo, da je bilo pridobljeno ime KALI. Takšno vedenje je običajno za unix-izvedbo SMB/NetBIOS v okviru programske opreme samba ali zelo stari Windows 2000.
Pridobivanje imena KALI, medtem ko na drugih gostiteljih označuje <unknown>, kar kaže na prisotnost tako imenovane null-session. Pri privzetih nastavitvah SMB-strežniki so linux nagnjeni k temu. Null-session lahko omogoči popolnoma anonimno (kot je razvidno iz zaslona, nismo vnesli nobenih gesel) pridobivanje dokaj velike količine dodatnih informacij, kot so lokalna pravila o geslih, seznam lokalnih uporabnikov, skupin in seznam deljenih virov (delitev):
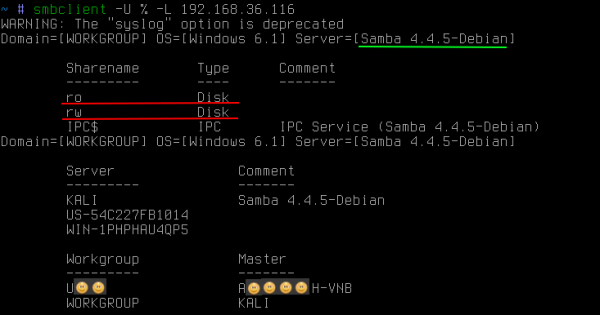
Pogosto na linux SMB-strežnikih obstajajo javno dostopni skupni viri, ne le za branje, temveč tudi za zapis. Obavljanjem obeh prinaša različne grožnje, katerih uporaba presega obseg tega članka.
NetBIOS tudi omogoča pridobitev imen vseh tipov, ki jih hrani delovna postaja:
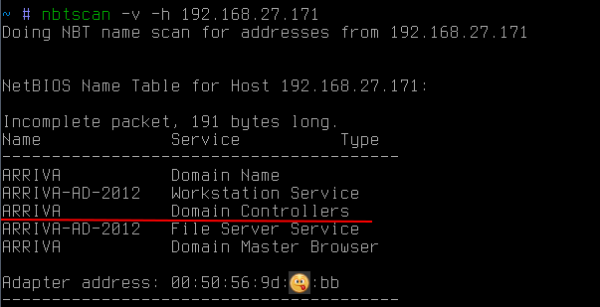
v tem primeru to omogoča odkriti, da je gostitelj tudi nadzornik domene. ARRIVA.
Tudi dodatno je vredno opozoriti, da NetBIOS omogoča pridobitev mac-naslova. Pri čemer v nasprotju z arp-vprašaji, NetBIOS-vprašanja lahko presegajo omejitev podomrežja. To je lahko koristno, če je na primer potrebno najti v omrežju prenosni računalnik ali specifično strojno opremo, poznajoč njenega proizvajalca. Ker prvih tri oktete mac-naslovi identificirajo proizvajalca, je mogoče s pošiljanjem takih NetBIOS-vprašanj v vsa znana podomrežja poskusiti najti želeno napravo (http://standards-oui.ieee.org/oui.txt).
Določitev pripadnosti domeno
Pogosto pri premikanju po notranjih korporativnih omrežjih zahteva napad na delovno postajo, vključeno v domeno (na primer za dvig privilegijev na raven domenškega skrbnika) ali obratno. V tem primeru NetBIOS spet lahko pomaga:
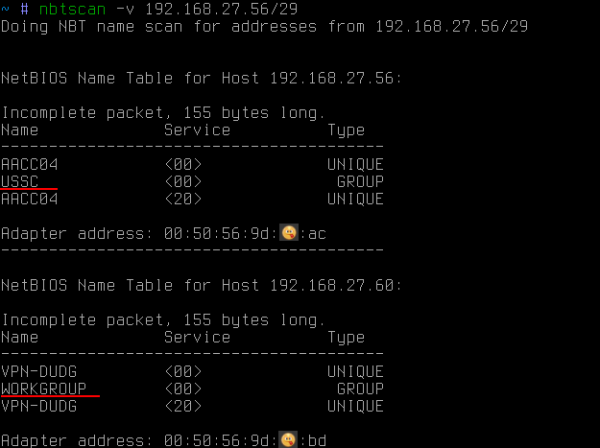
V tem primeru je s pomočjo NetBIOS bilo pridobljenih vseh imen vseh tipov. Med njimi je mogoče videti, poleg imena PC (kar je bilo že prej pridobljeno), tudi ime delovne skupine. Po privzetku je za windows navadno nekaj takega kot WORKGROUP ili IVAN-PC, toda če je delovna postaja v domeni, je njena delovna skupina ime domene.
Tako je s pomočjo NetBIOS mogoče ugotoviti, ali je delovna postaja v domeni in, če je, v kateri.
Če pa je potrebno pridobiti seznam domenških gostiteljev v okviru podomrežja, zadostuje en širokopasovni zahtevek z imenom potrebne domene:
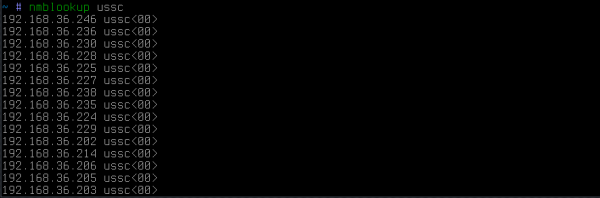
v rezultatu bodo odgovorili vsi gostitelji, ki so del te domene.
Odkritje multihomed gostiteljev
In končno še ena morda zelo malo znana tehnika, ki je preprosto nepogrešljiva za najdbo poti v zaščitena, morda celo fizično izolirana omrežja. To lahko vključuje delovne omrežja podjetij, napolnjene s krmilniki. Dostop do tega omrežja za napadalca pomeni možnost vplivanja na tehnološki postopek, za podjetje pa tveganje za ogromne izgube.
Torej, bistvo je, da tudi če je omrežje izolirano iz korporativnega omrežja, mnogi skrbniki, bodisi zaradi lenobe ali iz drugih razlogov, radi aktivirajo še eno omrežno kartico na svojih računalnikih za dostop do tega omrežja. Vse to se seveda dogaja mimo pravil korporativnih omrežnih požarnih zidov. Prijetno, ja, a ne ravno varno; če vas hekerji napadejo, postanete most v to omrežje in prevzamete odgovornost.
Vendar pa ima zlonamernež tu eno težavo - najti tistega skrbnika, ki se je na nezakonit način povezal z zaščitenim omrežjem. Bolj še, to je zapleten problem tudi za omrežne varnostne strokovnjake. V velikih podjetjih je to resnično zahtevna naloga, kot iskati iglo v senu.
V tej situaciji bi imela zlonamernež očitno dve možnosti:
1. poskusiti uporabiti vsak računalnik v korporativni podmreži kot prehod do ciljnega omrežja. To bi bilo zelo priročno, vendar se to redko zgodi, saj na windows strežnikih ip forwarding je skoraj vedno onemogočen. Poleg tega je takšna preveritev mogoča le znotraj svoje podmreže, prav tako pa zahtevati, da zlonamernež natančno pozna ciljnih naslov iz izoliranega omrežja.
2. poskusiti oddaljeno stopiti v vsak gostitelj in izvesti preprosto ukaz ipconfig/ifconfig. In tukaj zadeva ni tako enostavna. Tudi če je zlonamernež pridobil pravice domenetnega skrbnika, pa požarni zidovi in lokalni požarni zidovi ostajajo. Tako naloga ni 100% avtomatizirana. Zaradi tega ostane mučno prihajati do vsakega gostiteljskega računalnika, premagovati požarne zidove (ki pogosto blokirajo prav 445/tcp vrata) v upanju, da bodo končno zagledali želeni omrežni vmesnik.
Vendar je vse precej enostavnejše. Obstaja izjemno preprosta tehnika, ki omogoča pridobitev seznama omrežnih vmesnikov iz določenega gostitelja. Recimo, da imamo nek gostitelj:
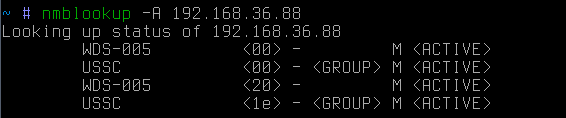
to je obratna resolucija ip-naslov → omrežno ime. Če zdaj poskusimo narediti neposredno resolucijo omrežno ime → ip-naslov:

bomo ugotovili, da je ta gostitelj tudi prehod (zdi se) v nekem drugem omrežju. Poudariti je treba, da je v tem primeru poizvedba potekala obsežno. Z drugimi besedami, slišali ga bodo gostitelji le iz podmreže zlonamerneža.
Če je ciljna gostiteljska naprava izven podomrežja, lahko pošljemo ciljno poizvedbo:
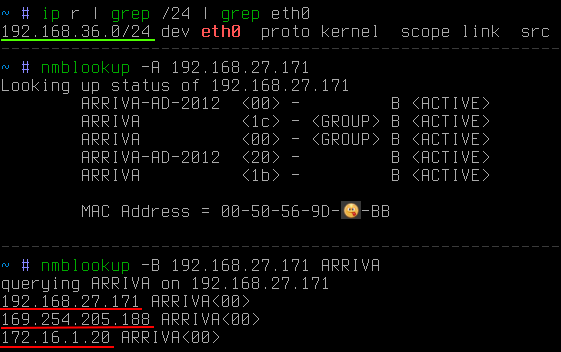
V tem primeru je jasno, da se cilj nahaja izven podomrežja napadalca. S ključem -B je bilo določeno, da je treba poizvedbo poslati na konkretni naslov, ne na širok naslov.
Zdaj nam preostane le še hitro zbrati informacije iz celotnega zanimivega podomrežja, ne pa iz enega samo naslova. Za to lahko uporabimo majhen python-skript:
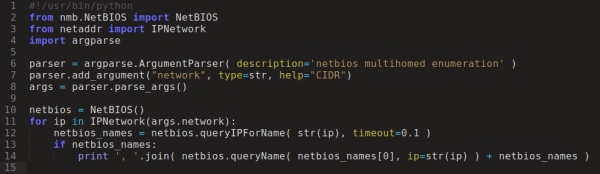
In v nekaj sekundah:
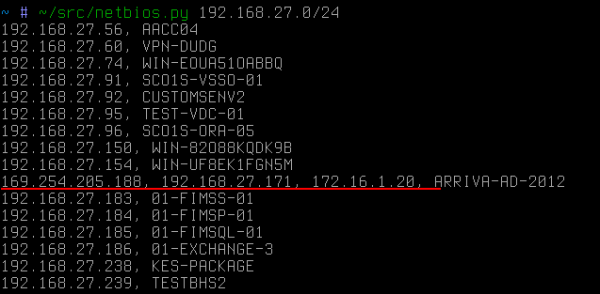
Specifična gostiteljska naprava bi v tem improviziranem primeru postala prva tarča napadalca, če bi ta ciljal na omrežje 172.16.1/24.
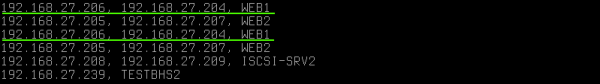
Ponovljena imena na različnih IP-jih kažejo, da ima gostitelj tudi dve omrežni kartici, a v istem podomrežju. Tukaj je pomembno poudariti, da NetBIOS ne razkriva alias-ov (ki jih je mogoče zlahka izračunati preko ARP poizvedb kot IP z enakim mac). V tem primeru IP-naslov imajo različne mac.
Drugi primer uporabe te tehnike je javni Wi-Fi. Včasih lahko naletimo na situacijo, kjer se med gostinskimi napravami, ki so povezane na javno omrežje, priključijo zaposleni, ki delajo v zaprtem podjetniškem segmentu. Takrat lahko napadalec s to obveščevalsko tehniko zelo hitro določi svojo pot za vstop v zaprto omrežje:
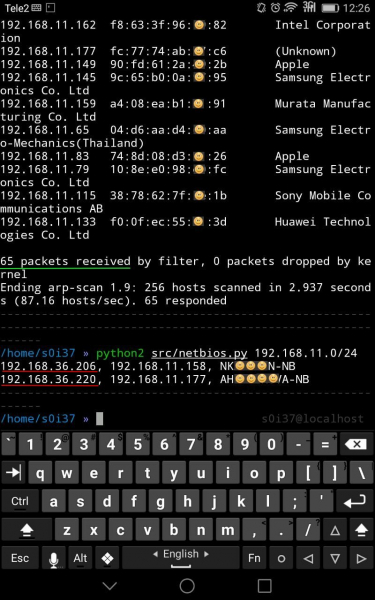
V tem primeru je med 65 strankami javnega Wi-Fi-a bilo ugotovljenih dve delovni postaji, ki imata dodatni vmesnik, verjetno povezan s podjetniškim omrežjem.
Če med omrežnimi segmenti ali neposredno na delovnih postajah opazimo filtriranje prometa na 445/tcp vratih, kar preprečuje oddaljen dostop do sistema (oddano izvajanje kode), pa se v tem primeru za razreševanje imen uporablja NetBIOS 137/udp vrata, katerega namenoma blokiranje se skoraj nikoli ne srečuje, saj bi to močno vplivalo na udobje dela v omrežju, na primer, bi lahko izginilo omrežno okolje itd.
Kot pravijo, enumeracija je ključ
Ali obstaja zaščita pred tem? Ni je, saj to ni ranljivost v svojem bistvu. To je le standardna funkcionalnost tistega, kar je privzeto na voljo pri windows (v linux se vedenje nekoliko razlikuje). Če se nenadoma, brez dogovora, vključite v zaprt segment, vas bo napadalec zagotovo našel in to zelo hitro.
Izvor: habr.com
