

Izdana je nova verzija laganog http-servera lighttpd 1.4.64. U novoj verziji predstavljeno je 95 promena, uključujući ranije planirane izmene podrazumevanih vrednosti i čišćenje zastarelih funkcionalnosti:
- Podrazumevani vremenski limit za operacije graceful restart/shutdown smanjen je sa beskonačnosti na 8 sekundi. Vremenski limit može se podesiti pomoću opcije „server.graceful-shutdown-timeout“.
- Prešlo se na korišćenje kompajliranja sa bibliotekom PCRE2 (—with-pcre2), za povratak na staru verziju PCRE može se koristiti opcija „—with-pcre“.
- Uklonjeni su moduli koji su ranije proglašeni zastarelim:
- mod_geoip (trebalo bi koristiti mod_maxminddb),
- mod_authn_mysql (trebalo bi koristiti mod_authn_dbi),
- mod_mysql_vhost (trebalo bi koristiti mod_vhostdb_dbi),
- mod_cml (trebalo bi koristiti mod_magnet),
- mod_flv_streaming (izgubio je smisao nakon završetka životnog veka Adobe Flash-a),
- mod_trigger_b4_dl (trebalo bi koristiti zamenu na Lua).
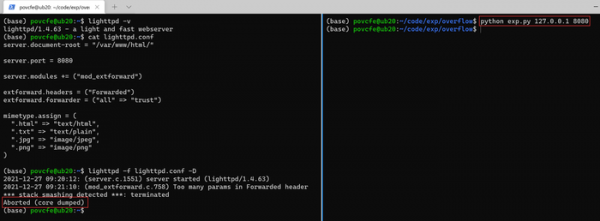
U lighttpd 1.4.64 takođe je ispravljena ranjivost (CVE-2022-22707) u modulu mod_extforward, što dovodi do prelivanja bafera od 4 bajta prilikom obrade podataka u HTTP zaglavlju Forwarded. Prema rečima programera, problem se ograničava na uslugu koja nije dostupna i omogućava udaljeno iniciranje rušanja pozadinskog procesa. Eksploatacija je moguća samo kada je uključen obradnik zaglavlja Forwarded i ne pojavljuje se u podrazumevanoj konfiguraciji.
Izvor: opennet.ru
