

Skupina raziskovalcev iz več univerz v Nemčiji je razvila novo metodo MITM napada na HTTPS, ki omogoča pridobitev piškotkov z identifikatorji sej in drugih zaupnih podatkov ter izvajanje poljubne kode JavaScript v kontekstu druge strani. Napad je poimenovan ALPACA in ga je mogoče uporabiti na TLS strežnikih, ki izvajajo različne aplikacijske protokole (HTTPS, SFTP, SMTP, IMAP, POP3), vendar uporabljajo skupne TLS certifikate.
Bit napada je v tem, da lahko napadalec, ob nadzoru nad omrežnim prehodom ali točko brezžičnega dostopa, preusmeri spletni promet na drugo omrežno vrsto in vzpostavi povezavo s FTP ali poštnim strežnikom, ki podpirata TLS šifriranje in uporabljata skupen TLS certifikat z HTTP strežnikom, pri čemer bo brskalnik uporabnika menil, da je bila vzpostavljena povezava z zahtevanim HTTP strežnikom. Ker je protokol TLS univerzalen in ni vezan na aplikacijske protokole, je vzpostavitev šifrirane povezave za vse storitve identična, napaka pri pošiljanju zahteve na napačno storitev pa se lahko odkrije le po vzpostavitvi šifrirane seje med obdelavo ukazov poslane zahteve.
Tako, če na primer preusmerimo povezavo uporabnika, prvotno naslovljeno na HTTPS, na poštni strežnik, ki uporablja skupen certifikat s HTTPS strežnikom, bo TLS povezava uspešno vzpostavljena, vendar poštni strežnik ne bo mogel obdelati poslanih HTTP ukazov in bo vrnil odgovor s kodo napake. Ta odgovor bo brskalnik obravnaval kot odgovor zahtevanega mesta, posredovanega znotraj pravilno vzpostavljenega šifriranega komunikacijskega kanala.
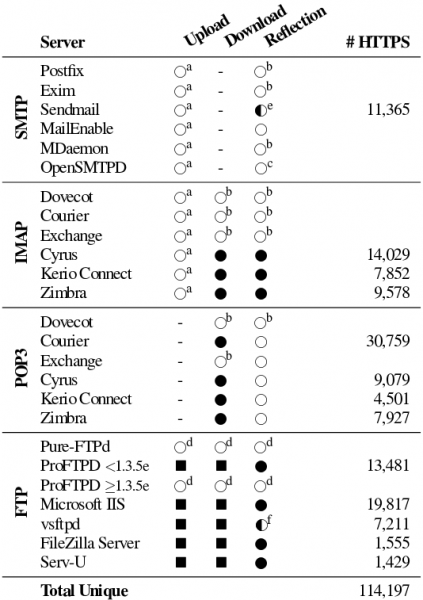
Predlagane so tri različice napada:
- «Upload» za pridobivanje Cookie z avtentikacijskimi parametri. Metoda je uporabna, če TLS-certifikat FTP strežnika omogoča nalaganje in pridobivanje podatkov. V tem načinu napada lahko napadalec doseže, da se ohranijo deli prvotnega HTTP zahtevka uporabnika, kot je vsebina glave Cookie, na primer, če FTP strežnik interpretira zahtevek kot datoteko za shranjevanje ali popolnoma beleži prihajajoče zahtevke. Za uspešen napad mora napadalec na nek način pridobiti shranjeno vsebino. Napad je mogoč na Proftpd, Microsoft IIS, vsftpd, FileZilla in Serv-U.
- «Download» za izvedbo napadov s prečkanjem spletnih strani (XSS). Metoda predpostavlja, da lahko napadalec zaradi določenih manipulacij vnese podatke v storitev, ki uporablja skupni TLS-certifikat, ki jih nato lahko vrne v odgovor na uporabnikovo zahtevo. Napad je mogoč na prej omenjene FTP strežnike, IMAP strežnike in POP3 strežnike (courier, cyrus, kerio-connect in zimbra).
- «Reflection» za izvajanje JavaScript kode v kontekstu druge spletne strani. Metoda temelji na vračanju dela zahtevka stranki, ki vsebuje JavaScript kodo, ki jo je poslal napadalec. Napad je mogoč na prej omenjene FTP strežnike, IMAP strežnike cyrus, kerio-connect in zimbra ter na SMTP strežnik sendmail.
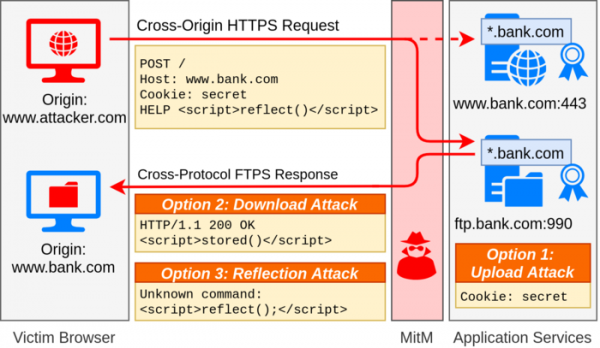
Na primer, ko uporabnik odpre stran, ki jo nadzira napadalec, lahko ta stran sproži zahtevek po višku z spletne strani, na kateri ima uporabnik aktiven račun (na primer, bank.com). Med MITM napadom se ta zahtevek, naslovljen na spletno stran bank.com, lahko preusmeri na poštni strežnik, ki uporablja skupni TLS-certifikat z bank.com. Ker poštni strežnik ne zaključi seje po prvi napaki, se upravne glave in ukazi, kot so «POST / HTTP/1.1» in «Host:», obravnavajo kot neznani ukazi (poštni strežnik bo za vsak naslov vrnil «500 unrecognized command»).
Poštni strežnik ne obravnava značilnosti protokola HTTP, zato se upravni glave in blok podatkov POST zahtevka obravnavajo enako, kar pomeni, da lahko v telesu POST zahtevka navedemo vrstico z ukazom poštnega strežnika. Na primer, lahko prenesemo: MAIL FROM: na kar bo poštni strežnik vrnil sporočilo o napaki 501 : malformed address: alert(1); may not follow
Ta odgovor bo prejel uporabnikov brskalnik, ki bo izvedel JavaScript kodo v kontekstu ne prvotno odprtega spletnega mesta napadalca, temveč spletnega mesta bank.com, na katero je bila poslana zahteva, saj je odgovor prišel znotraj pravilne TLS seje, katere potrdilo je potrdilo verodostojnost odgovora bank.com.
Skeniranje globalne mreže je pokazalo, da je težavi na splošno izpostavljenih približno 1,4 milijona spletnih strežnikov, za katere obstaja možnost napada z mešanjem zahtevkov preko različnih protokolov. Možnost dejanskega napada je bila določena za 119 tisoč spletnih strežnikov, pri katerih so prisotni sorodni TLS strežniki, temelječi na drugih aplikacijskih protokolih.
Primeri izkoriščanj so pripravljeni za FTP strežnike pureftpd, proftpd, microsoft-ftp, vsftpd, filezilla in serv-u, IMAP- in POP3-strežnike dovecot, courier, exchange, cyrus, kerio-connect in zimbra, SMTP strežnike postfix, exim, sendmail, mailenable, mdaemon in opensmtpd. Raziskovalci so preučili možnost napada le v povezavi s strežniki FTP, SMTP, IMAP in POP3, pri čemer ni mogoče izključiti, da se težava lahko pojavi tudi pri drugih aplikacijskih protokolih, ki uporabljajo TLS.
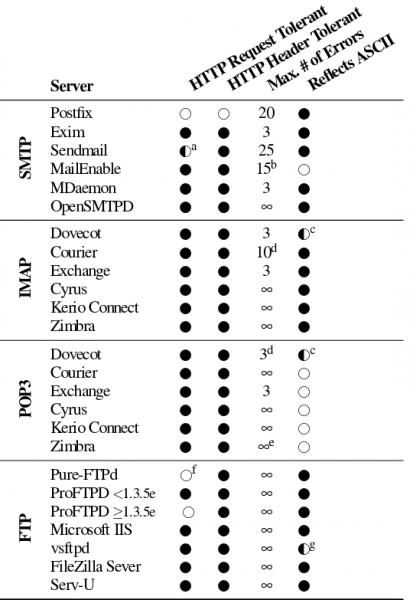
Za blokiranje napada je predlagano uporabo razširitve ALPN (Pogajanje o protokolu na aplikacijski ravni) za usklajevanje TLS seje ob upoštevanju aplikacijskega protokola ter razširitve SNI (Kazalec imena strežnika) za povezovanje z imenom gostitelja v primeru uporabe TLS potrdil, ki pokrivajo več. domenaNa strani aplikacij je priporočeno omejiti limit napak pri obdelavi ukazov, po dosegi katerega prekinemo povezavo. Postopek razvijanja ukrepov za blokiranje napada se je začel že oktobra lani. Takšni ukrepi za zaščito so že sprejeti v Nginx 1.21.0 (mail proxy), Vsftpd 3.0.4, Courier 5.1.0, Sendmail, FileZill, crypto/tls (Go) in Internet Explorer.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish