

Podjetje Anthropic je predstavilo projekt Glasswing, v okviru katerega bo omogočilo dostop do predhodne različice AI modela Claude Mythos z namenom odkrivanja ranljivosti in povečevanja varnosti kritičnega programske opreme. Med udeleženci projekta je tudi organizacija Linux Foundation ter podjetja Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA in Palo Alto Networks. Vabilo k sodelovanju v projektu je prejelo še približno 40 organizacij.
Model AI Claude Opus 4.6, izdan februarja, je dosegel nov kakovosten nivo na področjih odkrivanja ranljivosti, iskanja in odpravljanja napak, pregledovanja sprememb in generacije kode. Eksperimenti s tem AI modelom so omogočili odkritje več kot 500 ranljivosti v odprtih projektih ter generacijo C-katalizatorja, sposobnega za sestavljanje jedra Linux. Model Claude Opus 4.6 pa se je slabo odrezal pri delu na ustvarjanju delujočih eksploitov.
Novi model «Claude Mythos» po trditvah Anthropic drastično prekaša Claude Opus 4.6 na področju pisanja delujočih eksploitov. Od več sto poskusov ustvarjanja eksploitov za ranljivosti, odkrivene v JavaScript motorju Firefox 147, je bila le dva poskusa Claude Opus 4.6 uspešna. Pri ponovljenem eksperimentu z uporabo predhodne različice modela Mythos je bilo mogoče ustvariti delujoče eksploitov 181-krat – odstotek uspešnega ustvarjanja eksploitov se je povečal z okoli ničle na 72,4%.
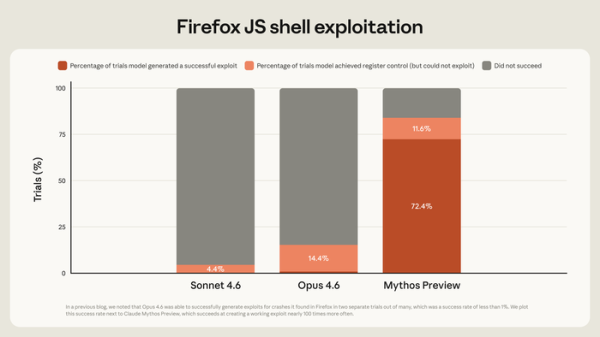
Poleg tega je Claude Mythos znatno razširil možnosti iskanja napak in ranljivosti, kar v kombinaciji s primernostjo za razvoj eksploitov ustvarja nove tveganja za industrijo – eksploitov za še nepopravljene ranljivosti (0-day) lahko ustvarjajo neprofesionalci v nekaj urah. Omenja se, da je stopnja sposobnosti modela Mythos na področju iskanja in izkoriščanja ranljivosti dosegla profesionalno kakovost in trenutno ne dosega le najizkušenejših profesionalcev.
Ker se odpiranje neomejenega dostopa do AI-modela s takimi sposobnostmi zahteva pripravljenost industrije, je bilo odločeno, da se najprej odpre dostop do predhodne različice ožjemu krogu strokovnjakov za izvajanje dela na iskanju in odpravljanju ranljivosti v kritično pomembnih programskih izdelkih in odprtem programu. Za financiranje pobude je bila dodeljena subvencija v višini 100 milijonov dolarjev za plačilo žetonov, prav tako pa je bilo odločeno o dodelitvi 4 milijonov dolarjev kot donacij organizacijam, ki se ukvarjajo z zagotavljanjem varnosti odprtih projektov.
V testnem naboru CyberGym, ki ocenjuje zmožnost modelov za odkrivanje ranljivosti, je model Mythos pokazal raven 83,1 %, medtem ko je Opus 4.6 dosegel 66,6 %. V testih kakovosti pisanja kode so modeli pokazali naslednje rezultate:
Med experimentom je podjetje Anthropic v nekaj tednih s pomočjo AI-modela Mythos uspelo odkriti več tisoč prej neznanih (0-day) ranljivosti, mnoge od njih so označene za kritične. Med drugim so našli 27 let spregledano ranljivost v TCP-steku OpenBSD, ki omogoča oddaljeno sprožitev izrednega konca delovanja sistema. Prav tako so odkrili 16 let staro ranljivost v implementaciji kodeka H.264 iz projekta FFmpeg ter ranljivosti v kodekih H.265 in av1, ki se izkoriščajo pri obdelavi posebej oblikovanega vsebine.
V jedru Linuxa so bile odkrite nekatere ranljivosti, ki omogočajo nepooblaščenemu uporabniku pridobitev pravic root. Povezovanje odkritih ranljivosti v verigo je omogočilo ustvarjanje exploitov, ki omogočajo pridobitev pravic root ob odpiranju posebnih strani v spletnih brskalnikih. Ustvarjen je bil tudi exploit, ki je omogočal izvajanje kode s pravicami root preko pošiljanja posebej oblikovanih omrežnih paketov na NFS-strežnik iz sistema FreeBSD.
V eni od virtualizacijskih sistemov, napisanih v jeziku, ki zagotavlja sredstva za varno delo z pomnilnikom, je bila odkrita ranljivost, ki potencialno omogoča izvajanje kode na strani gostitelja preko manipulacij v gostujočem sistemu (ime ni navedeno, ker težave še niso odpravili, vendar se zdi, da ranljivost obstaja v unsafe-bloku v kodi na Rust). Odkrite so bile ranljivosti v vseh priljubljenih spletnih brskalnikih in kriptografskih knjižnicah. Odkrite so bile ranljivosti, ki vodijo do vstavljanja SQL-kode, v različnih spletnih aplikacijah.
Izvor: opennet.ru
