

Raziskovalci iz več univerz v ZDA in Avstraliji so razvili dve napadi vrste Rowhammer — GDDRHammer in GeForge, ki omogočata, da pri izvajanju nepoklicanega CUDA jedra na GPU NVIDIA dosežemo izkrivljanje posameznih bitov v GDDR pomnilniških čipih. V nasprotju z metodo GPUHammer, predstavljeno lani, nova napada nista omejena na vpliv na podatke, ki jih obdeluje GPU pomnilnik, temveč omogočata popoln dostop do celotne glavne pomnilniške prostornine, povezane s naslovnim prostorom CPU. Raziskovalci so pokazali eksploite, ki omogočajo dostop do root uporabnika v osnovnem sistemu pri izvajanju nepoklicanega CUDA jedra na GPU.
Oba napada dosežeta predčasno izgubo naboja v določenih celicah pomnilnika GPU, do katerih napadalci nimajo neposrednega dostopa, kar vodi v spremembo bitov, shranjenih v teh celicah. Možnost branja in zapisovanja v pomnilnik, povezan s naslovnim prostorom CPU, je izvedena z vmešavanjem v delovanje GPU allocatorja pomnilnika (cudaMalloc), da se prekine izolacija pomnilnika GPU in preslika virtualne naslove GPU na poljubne naslove fizične pomnilniške enote GPU ali CPU.
Vmešavanje se izvaja preko izkrivljanja vrednosti bitov v pomnilniku GPU, kjer so shranjene tabele strani pomnilnika GPU, ki so odgovorne za prevajanje virtualnih naslovov v fizične. Razlike med napadoma GDDRHammer in GeForge se zmanjšujejo na to, da metoda GDDRHammer modificira tabelo strani zadnje ravni (PT — Last Level Page Table), medtem ko metoda GeForge modificira katalog strani zadnje ravni (PD0 — Last Level Page Directory).
Med drugim se navedene tabele za prevajanje naslovov uporabljajo za organizacijo neposrednega dostopa GPU do pomnilnika CPU, zato sprememba naslova v tabeli strani GPU na fizični naslov v osnovnem dinamičnem pomnilniku in nastavitev oznake APERTURE, ki omogoča način preslikovanja pomnilnika CPU, omogoča branje in zapis podatkov z dostopom do glavnega pomnilnika preko PCIe vodila pri izklopljenem IOMMU (privzeto izklopljen).
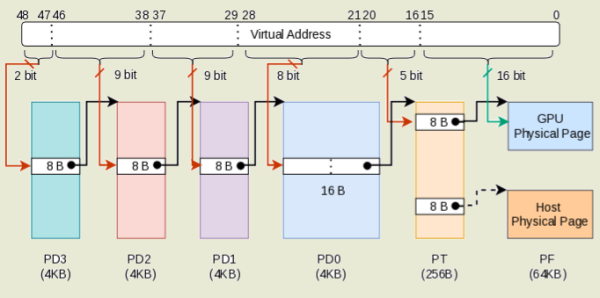
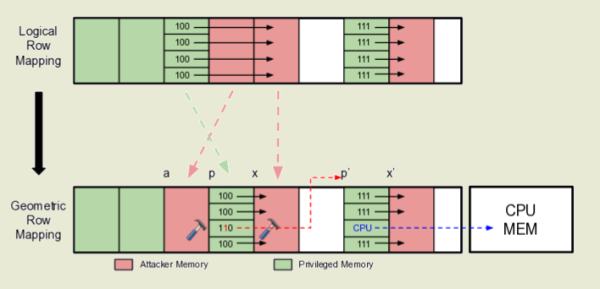
Uspešne napade so pokazali visoko zmogljivi profesionalni grafični procesorji NVIDIA RTX A6000, temelječi na mikroarhitekturi Ampere (cena novih kartic se začne pri $6850, medtem ko se rabljene gibljejo okoli $4000) in potrošniške različice NVIDIA RTX 3060 ($250-300). Razviti tehniki obhoda zaščite pred Rowhammer v kombinaciji z izkoriščanjem zmogljivosti paralelizacije, ki jih ponuja GPU, sta omogočila 64-kratno povečanje frekvence pojava izkrivljanja celic v primerjavi s prejšnjimi napadi. Kot začasna rešitev za blokiranje napadov lahko ekipa vklopi način popravila napak ECC (Error Correcting Codes) z ukazom «nvidia-smi -e 1», vendar prinaša dodatne stroške in ga je potencialno mogoče obiti z metodami napada, kot sta ECCploit in ECC.fail.
RowHammer napad omogućava iskrivljenje sadržaja pojedinačnih bitova DRAM memorije putem cikličnog čitanja podataka iz susednih memorijskih ćelija. Kako DRAM memorija predstavlja dvodimenzionalnu mrežu ćelija, od kojih svaka sadrži kondenzator i tranzistor, kontinuirano čitanje iste oblasti memorije dovodi do fluktuacija napona i anomalija koje izazivaju mali gubitak naboja u susednim ćelijama. Ukoliko je intenzitet čitanja visok, susedna ćelija može izgubiti dovoljno značajan deo naboja i sledeći ciklus regeneracije ne uspeva da povrati njeno prvobitno stanje, što rezultira promenom vrednosti sačuvanih u ćeliji.
Metoda napada Rowhammer je bila predlagana leta 2014, od takrat pa se je med raziskovalci kibernetske varnosti in proizvajalci opreme začela igra mačke z miško - proizvajalci pomnilniških čipov so poskušali blokirati ranljivost, raziskovalci pa so našli nove načine za njen obhod. Na primer, za zaščito pred RowHammer so proizvajalci čipov dodali mehanizem TRR (Target Row Refresh), vendar se je izkazalo, da blokira izkrivljanje celic le v nekaterih primerih in ne ščiti pred vsemi možnimi različicami napada. Metode napada so bile razvite za DDR3, DDR4 in DDR5 čipe v sistemih z Intel, AMD in ARM procesorji ter za GDDR-pomnilnik GPU NVIDIA. Poleg tega so bili najdeni načini obhoda popravila napak ECC in predlagani so načini izvajanja napadov prek omrežja in z izvajanjem JavaScript kode v brskalniku.
Izvor: opennet.ru
