

Izdal web-brskalnik Firefox 154 in pripravljena so bila posodobitev prejšnjih različic z dolgoletno podporo — 153.1.0, 140.14.0 in 115.39.0. Na beta testiranje bo kmalu prešla različica Firefox 155, katere izid je predviden za 1. september.
Glavne novosti v Firefox 154 (1, 2, 3):
- Uporaba specifikacije LNA (Local Network Access) je razširjena na povezave WebSocket. LNA omejuje dostop do lokalnega sistema (loopback, 127.0.0.0/8) ali notranje mreže (192.168.0.0/16, 10.0.0.0/8 itd.) pri interakciji z javnimi spletnimi stranmi. Za dostop do notranjih virov mora uporabnik spletni aplikaciji podeliti posebna dovoljenja, saj takšna aktivnost zlorabljajo napadalci za izvedbo CSRF napadov na usmerjevalnike, dostopne točke, tiskalne naprave, korporativne spletne vmesnike in druge naprave ter storitve, ki sprejemajo zahteve le iz lokalnega omrežja. Odpreti spletna stran WebSocket povezavo z napravo v lokalni mreži zdaj privede do prikaza potrditvenega dialoga uporabniku.
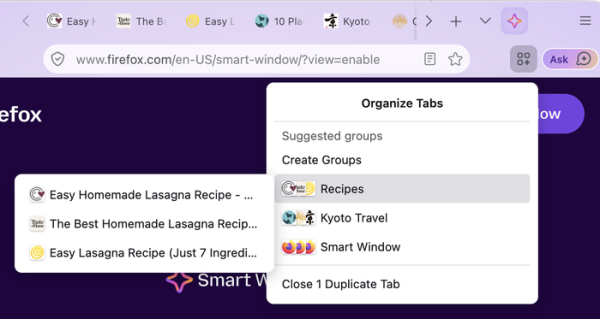
- V režim "Smart Window" je dodana možnost uporabe AI za priporočanje skupin zavihkov in dodeljevanje imen vsaki skupini. Smart Window ponuja ločen prostor za interakcijo z AI, ki dopolnjuje obstoječi standardni način navigacije po spletu in način zasebnega brskanja.

- Namenjena je možnost preklica za posamezne spletne strani operacij čiščenja piškotkov in podatkov spletnih strani ob zaključku dela, pri čemer pa se za te spletne strani ohranja zaščita pred sledenjem in omejitve, povezane s piškotki.
- Funkcija prevajanja vsebine celotne strani zdaj vključuje tudi vsebino iframe blokov, integriranih v stran. Zagotovljena je identifikacija jezika v fazi nalaganja strani.
- V naslovno vrstico je dodana funkcija "Manage AI" za hiter prehod v razdelek za nastavitev parametrov AI v konfiguratorju.
- Ob prisilnem ponovnem nalaganju strani (klik na gumb "osveži" ob hkratnem pritisku na tipko Shift) se zdaj dodatno izbriše vsebina predpomnilnika favicon miniatur.
- Zelo so bili pospešeni postopki spremembe pozicije v toku pri ogledovanju videa.
- V vgrajenem PDF-pregledovalniku je bila uvedena osvetlitev izbranega besedila na način, kot je označeno besedilo na spletnih straneh.
- Privzeto, ko ustvarjate nove in dolgo neuporabljene profile, je bila gumb 'Firefox View' odstranjena iz orodne vrstice. Gumb lahko vrnete prek vmesnika za prilagajanje orodne vrstice.
- Dodana sta CSS lastnosti 'text-box-trim' in 'text-box-edge', ki omogočata natančno upravljanje s predelki pred in po besedilu. Lastnost 'text-box-trim' določa območje obrezovanja (zgoraj, spodaj ali obeh straneh), medtem ko 'text-box-edge' določa način obrezovanja robov.
- Dodani so bili CSS funkciji sibling-index() in sibling-count() za stilizacijo elementov na podlagi pozicije ali števila sosednjih elementov.
- Implementiran je vmesnik za vnos časa, ki se prikaže ob uporabi elementov in .
- Implementiran je HTTP glavi No-Vary-Search, s katero lahko nastavite pravila predpomnjenja zahtevkov ob upoštevanju predanih parametrov v URL-jih (na primer, lahko izključite nepomembne parametre pri določanju prisotnosti predpomnjenega različica strani).
- V JavaScript vmesnik Iterator je bila dodana podpora za sinhrono izvajane metode Iterator.prototype.chunks (razbije elemente iteratorja v zaporedne brezprečne skupine), Iterator.prototype.windows (iteracija elementov iteratorja z metodo drsnega okna), Iterator.prototype.includes (preverjanje prisotnosti določenega elementa v iteratorju) in Iterator.prototype.join (združi vse elemente iteratorja v en sam niz).
- V pregledovalniku podatkov v formatu JSON Viewer se zdaj na dnu zaslona prikazuje polna pot do izbranega elementa.
- V Firefoxu za Android so bili posodobljeni ikone, omogočeno je izbiro imena datoteke in imenika za shranjevanje prenesene datoteke, samodejno shranjevanje naslovov v vnosna polja je bilo omogočeno, iskanje zaznamkov je pospešeno, poleg tega je omogočena sekcija Firefox Labs za preizkušanje eksperimentalnih funkcij.
Poleg novosti in popravkov napak je v Firefoxu 154 odprtih 167 ranljivosti, od katerih je bila večina posledica težav z upravljanjem pomnilnika, kot so prenapolnitev pomnilnika in dostop do že osvobojenih območij pomnilnika. Te težave lahko potencialno privedejo do izvrševanja kode napadalca ob odpiranju posebej oblikovanih strani.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish