

Inženirji podjetja Intel so predlagali nov protokol HTTPA (HTTPS Attestable), ki razširja HTTPS z dodatnimi varnostnimi jamstvi za opravljene izračune. HTTPA zagotavlja celovitost obdelave uporabniškega zahtevka na strežniku in potrjuje, da je spletna storitev zaupanja vredna ter da je koda, ki deluje v okolju TEE (Trusted Execution Environment), na strežniku ni bila spremenjena zaradi hekerskega napada ali sabotaže administratorja.
HTTPS ščiti prenesene podatke v fazi prenosa po omrežju, vendar ne more izključiti kršitve njihove celovitosti zaradi napadov na strežnik. Izolirani enklaavi, ki jih ustvarjajo tehnologije, kot so Intel SGX (Software Guard Extension), ARM TrustZone in AMD PSP (Platform Security Processor), omogočajo zaščito pomembnih izračunov ter zmanjšujejo tveganje uhajanja ali spreminjanja zaupnih informacij na končnem vozlišču.
HTTPA za zagotavljanje verodostojnosti prenesenih informacij omogoča uporabo sredstev za overjanje, ki jih zagotavlja Intel SGX, in potrjuje avtentičnost enklaava, v katerem so bili opravljeni izračuni. V bistvu HTTPA razširja HTTPS z možnostjo oddaljenega overjanja enklaava in omogoča preverjanje, da se ta izvaja v pristnem okolju Intel SGX, kar pomeni, da lahko zaupamo spletni storitvi. Protokol se od začetka razvija kot univerzalen in poleg Intel SGX ga je mogoče implementirati tudi za druge TEE sisteme.
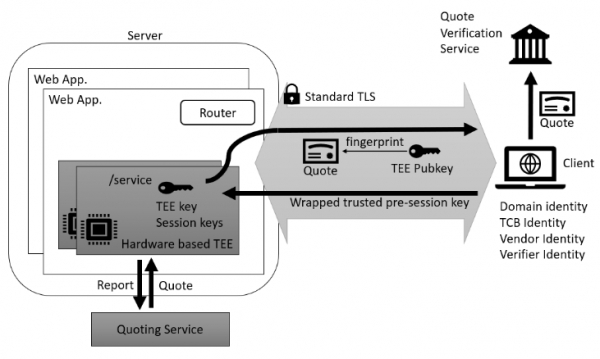
Poleg standardnega postopka vzpostavljanja zaščitene povezave za HTTPS, HTTPA dodatno zahteva usklajevanje zanesljivega sejnega ključa. Protokol uvaja nov HTTP način «ATTEST», ki omogoča obdelavo treh vrst zahtevkov in odgovorov:
- «preflight» za preverjanje, ali oddaljena stran podpira overjanje enklaavov;
- «attest» za usklajevanje parameter overjanja (izbira kriptografskega algoritma, izmenjava edinstvenih za sejo naključnih zaporedij, generiranje identifikatorja seje in posredovanje javnega ključa enklaava stranki);
- «trusted session» — oblikovanje sejne ključa za zanesljivo izmenjavo informacij. Sejni ključ se oblikuje na podlagi prej usklajene predhodne skrivne zaporedja (pre-session secret), ki ga oblikuje stranka z uporabo prejetega od strežnika javnega ključa TEE in naključnih zaporedij, ki jih ustvari vsaka stran.
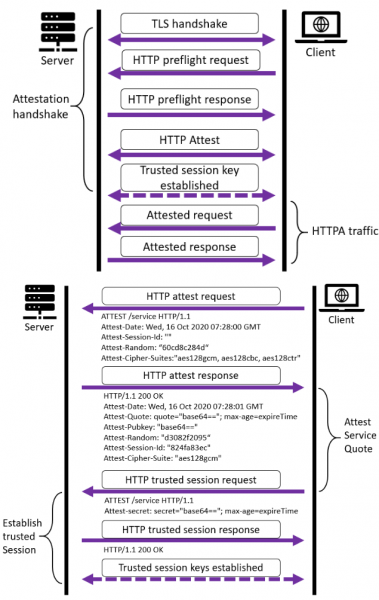
HTTPA pomeni, da je stranka zaupanja vredna, medtem ko strežnik ni, tj. stranka lahko uporablja ta protokol za preverjanje izračunov v TEE okolju. V tem primeru HTTPA ne zagotavlja, da ostali izračuni, izvedeni izven TEE, niso bili ogroženi, kar zahteva uporabo posebnega pristopa k razvoju spletnih storitev. spletnega strežnika Tako je HTTPA predvsem usmerjen v uporabo s specializiranimi storitvami, ki imajo višje zahteve glede celovitosti informacij, kot so finančni in zdravstveni sistemi.
Za situacije, ko morajo biti izračuni v TEE potrjeni za strežnik in stranko, je predvidena različica protokola mHTTPA (Mutual HTTPA), ki izvaja dvostransko preverjanje. Ta različica je bolj zapletena zaradi potrebe po dvostranskem oblikovanju sešnjevnih ključev za strežnik in stranko.
Izvor: opennet.ru
