

Podjetje Microsoft je oblikovalo prvo izdajo projekta Litebox, ki razvija operacijski sistem osredotočen na varnost, izveden v obliki knjižnice (Library OS). S takšnim pristopom se storitve operacijskega sistema neposredno vgradijo v aplikacijo namesto, da bi se obrnile na zunanjo jedro OS s sistemskimi klici. Litebox se lahko uporablja v programih ali jedrih kot dodatna plast izolacije, ki omejuje dostop do odvečne funkcionalnosti jeder ali API. Koda projekta je napisana v jeziku Rust in je odprta pod MIT licenco.
Litebox zagotavlja knjižnico, ki se povezuje z aplikacijami in ima izolacijsko plast, ki izvaja prevajanje zahtevkov na zunanje programske vmesnike. Kot taki lahko delujejo zunanjih vmesnikov jedro Linux, zaščitena izolirana okolja OP-TEE (Open Portable Trusted Execution Environment), okolja Webassembly ali standardna knjižnica RustStd.
Minimalna platforma, oblikovana prek Litebox, je primerna za zagon aplikacij Linux in Windows, vgrajenih jedrih Linux in LVBS (Linux Virtualization Based Security). Med možnimi področji uporabe Litebox se omenja zagotavljanje zagona nemodificiranih Linux programov v Windows, izolacija izvajanja Linux aplikacij na sistemih z jedrom Linux, zagon programov nad AMD SEV SNP za šifriranje pomnilnika, izvajanje OP-TEE programov v Linuxu ter izolacija z uporabo koncepta LVBS (izkoriščanje strojne virtualizacije za zaščito posameznih komponent jedra Linux, na primer tistih, ki se uporabljajo za preverjanje pristnosti modulov in upravljanje dostopa).
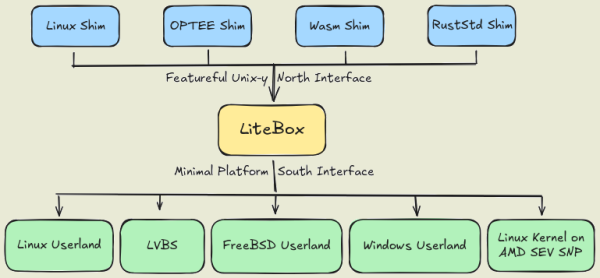
Izvor: opennet.ru
