

Mozilla je predstavila novi proizvod – Firefox Enterprise, posebno izdanje Firefoxa namenjeno korišćenju u preduzećima, koje pruža proširene mogućnosti za centralizovano upravljanje i nadzor nad aktivnostima zaposlenih. Izdanje Firefox Enterprise 158 zasniva se na verziji Firefox 158, čije je izdanje zakazano za ovu večer. Upravljanje pretraživačima na radnim stanicama vrši se putem web konzole administratora, koju je moguće pokrenuti na sopstvenoj opremi bez vezivanja za eksternu oblačnu uslugu.
Podržava se prenos informacija o događajima na preduzetničke platforme za analizu bezbednosnih događaja (SIEM – Security Information and Event Management), definisanje pravila pristupa u vezi s korisnicima i uređajima, autentifikacija kroz sisteme jedinstvenog prijavljivanja (SSO), ograničavanje pristupa na nivou domena i akcija u pretraživaču (npr. isključivanje funkcija vezanih za AI), upravljanje instalacijom dodataka i isporukom ažuriranja, daljinsko menjanje postavki i prikupljanje telemetrije.
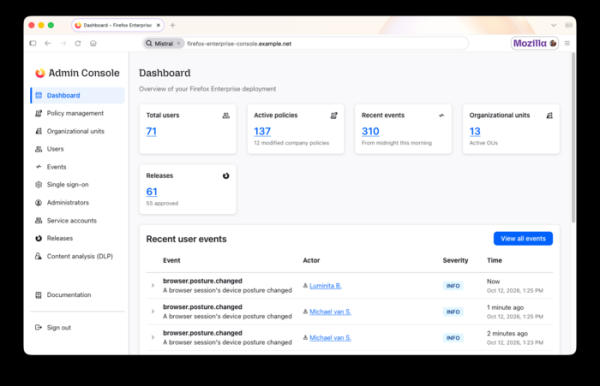
Osnovne karakteristike Firefox Enterprise:
- Upravljanje korisnicima i sesijama putem administratorske konzole. Grupisanje korisnika u grupe s različitim nivoima pristupa. Kreiranje pravila za analizu sadržaja i revizija logova provere.
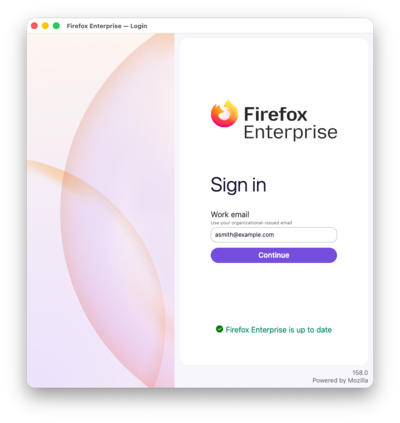
- Mogućnost rada u pretraživaču samo nakon autentifikacije korišćenjem korporativnog naloga. Podržava se integracija sa SSO i provajderima autentifikacije koji koriste protokol
OpenID Connect (OIDC). Moguće je primeniti dvostruku autentifikaciju. Nakon ponovnog pokretanja ili zatvaranja pretraživača, sesija se završava i neophodno je ponovo se prijaviti. Administrator može daljinski prekinuti sesiju, na primer, u slučaju krađe laptopa.
- Posebna tema dizajna i elementi brenda. Stilizacija dizajna uzimajući u obzir korporativni stil i prikazivanje logotipa preduzeća u pretraživaču.
- Isključenje poziva na Mozilla servise u korist sopstvenih servisa preduzeća, koji omogućavaju upravljanje pretraživačem i ažuriranjima.
- Prenos v konzolo skrbnika podatkov o stanju naprave, vključno s podatki o operacijskem sistemu, šifriranju diskov, zagnanih programih za ohranjanje varnosti, povezavi z domeno Active Directory, nameščenih dodatkih in informacijah o omrežni povezavi. Skrbnik lahko poveže možnost delovanja v brskalniku z nastavitvami sistemskega okolja.
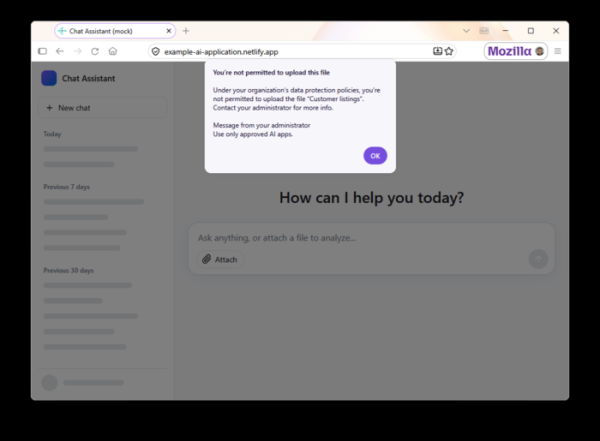
- Možnosti za preprečevanje uhajanja podatkov (DLP — Data Loss Prevention) — skrbnik lahko nastavi blokado ali opozorilo ob poskusih lepljenja iz odložišča, prenašanja in nalaganja datotek ter tiskanja strani z določenih spletnih mest. Na primer, lahko je prepovedano lepljenje iz odložišča v nedovoljena orodja AI. Vgrajene DLP-preverjanja se izvajajo na strani brskalnika na napravi uporabnika, tj. vsebine ne pošiljamo za pregledovanje po omrežju, vendar lahko povežemo in pošiljamo podatke na zunanje DLP-sisteme. Ugotovljeni kršitve pravil se odražajo v konzoli skrbnika.

- Podpira dodajanje vodnih žigov na pomembne strani, ki vsebujejo e-poštni naslov zaposlenega in čas operacije. Takšne oznake se lahko uporabljajo pri preiskavi vira uhajanja informacij. Parametre vodnih žigov in spletne strani, na katere se dodajajo, nastavi skrbnik.
- Način okrepljene zaščite (Lockdown), pri katerem se pri dostopu do nezaupljivih spletnih mest izklopi JIT-kompilacija JavaScript, blokira izvajanje delavcev (Worker-jev), prepove nešifrirane zahteve preko HTTP in zagotovi izoliran dostop do spletnega mesta v ločenem vsebniku.
- Šifriranje podatkov profila, kot so zgodovina obiskov, podatki spletnih obrazcev, poverilnice in TLS-sejni ključi. Dostop do kopiranega šifriranega profila je mogoč le ob prisotnosti ključa, ki ga zagotovi skrbnik.
- Možnost dostopa do notranjih spletnih mest in spletnih aplikacij podjetja s osebnih naprav uporabnika brez namestitve ločenega VPN, z uporabo razporejenega na podjetju proxy.
- Več kot 130 centralno upravljanih politik, pri čemer sprememba mnogih ne zahteva ponovnega zagona brskalnika. Na primer, s politikami je mogoče spremeniti nastavitve, povezane z proxy-jem, filtriranjem spletnih mest, piškotki, delovanjem le prek HTTPS, načinom Lockdown in nastavitvami dodatkov.
- Možnost določanja najmanjše dovoljene različice brskalnika in sledenje namestitvi posodobitev na sistemih zaposlenih.
- Podpora prenosu informacij o dogodkih, kot so prenos datotek, tiskanje, namestitev dodatkov, odpiranje nevarnih spletnih mest in poskusi ogledov blokiranih spletnih mest, označenih v bazi podatkov Safe Browsing. Poročilo o takšnih dogodkih se prikaže v vmesniku skrbnika.
- Skrbnik lahko blokira ali omogoči uporabo brskalniških dodatkov glede na njihov tip, spletna mesta in pooblastila uporabnikov. Prav tako lahko prepreči onemogočanje samodejnega posodabljanja dodatkov, uporablja ločeno strežnik za dostavo novih različic dodatkov, prepove spremembo nastavitev dodatkov za posamezna spletna mesta in izbere, s katerimi spletnimi stranmi naj se uporabljajo določeni dodatki.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish