

Podjetje Osterman Research je objavilo rezultate raziskave uporabe odprtih komponent s popravki neodkritih ranljivosti v lastniški programski opremi po naročilu (COTS). V raziskavi je bilo preučevanih pet kategorij aplikacij — spletni brskalniki, e-poštni odjemalci, programi za izmenjavo datotek, messengerji in platforme za spletne sestanke.
Rezultati so bili obupni — v vseh preučenih aplikacijah so odkrili uporabo odprte kode z neodkritimi ranljivostmi, pri 85% aplikacij pa so bile ranljivosti kritične narave. Največ težav so našli v aplikacijah za spletne sestanke in e-poštnih odjemalcih.
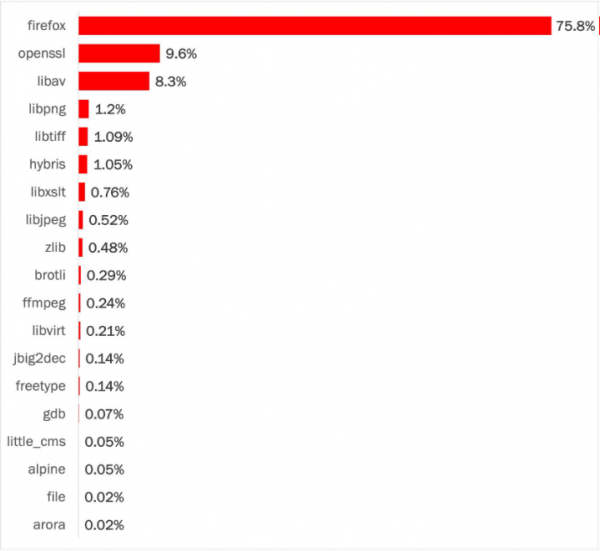
Kar zadeva odprto kodo, je bilo v 30% vseh odkritih odprtih komponent ugotovljena vsaj ena znana, vendar nepopravljena ranljivost. Največ odkritih težav (75,8%) je bilo povezanih z uporabo zastarelih različic pogona Firefox. Na drugem mestu je openssl (9,6%), na tretjem pa libav (8,3%).
V poročilu ni podrobnosti o številu preučenih aplikacij in kateri točno izdelki so bili raziskani. Kljub temu se v besedilu omenja, da so bile kritične težave ugotovljene pri vseh aplikacijah razen pri treh, torej so zaključki narejeni na podlagi analize 20 aplikacij, kar ni mogoče šteti za reprezentativni vzorec. Spomnimo se, da je bilo v juniju izvedeno podobno raziskovanje, v katerem je bilo ugotovljeno, da se 79% vgrajenih v kodirane zunanjih knjižnic nikoli ne posodablja in zastareli kodiranje knjižnic predstavlja vzrok za varnostne težave.
Izvor: opennet.ru
