

Podjetje Sonatype, specializirano za zaščito pred napadi, ki manipulirajo z zamenjavo programske opreme in odvisnosti (supply chain), je objavilo rezultate študije (PDF, 62 strani) o težavah z odvisnostmi in vzdrževanjem odprtih projektov v programskih jezikih Java, JavaScript, Python in .NET, predstavljenih v repozitorijih Maven Central, NPM, PyPl in Nuget. V enem letu se je povprečno število projektov v sledenih odprtih ekosistemih povečalo za 29 %. Število prenosov paketov iz obravnavanih repozitorijev se je v letu 2023 povečalo za 33 %, vendar je za primerjavo v letu 2021 to povečanje znašalo 73 %.
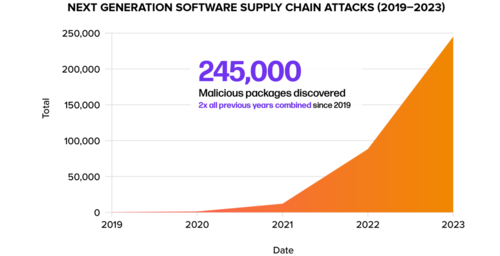
Znatno se je povečala zlonamerna aktivnost v repozitorijih - od začetka leta je bilo odkritih 245.000 zlonamernih paketov, število zabeleženih napadov, usmerjenih na zamenjavo odvisnosti, pa se je podvojilo.
Številni projekti še naprej uporabljajo ranljive različice, na primer 23 % prenosov Java paketa Log4j še vedno predstavljajo različice s kritičnimi ranljivostmi, odpravljenimi leta 2021. V repozitoriju Maven Central je približno 12 % vseh prenosov sestavin, ki vsebujejo znane ranljivosti. Povprečno za vse repozitorije delež prenosov starejših različic paketov, ki spadajo v kategorijo tvegane (na primer z nepopravljenimi ranljivostmi), znaša 20 % (v 80 % primerov se prenese aktualna različica). V 96 % primerov prenosa sestavin z ranljivostmi bi lahko preprečili s izbiro različic, v katerih je težava že odpravljena.
Značilna težava pri vzdrževanju varnosti je tudi kakovostno spremljanje projektov. V ekosistemih za programske jezike Java in JavaScript obstajajo velike težave - v zadnjem letu je bilo prenehanih petina projektov (18,6 %), ki so bili predstavljeni v Maven Central in NPM, ter so bili vzdrževani v prejšnjem letu. Od 1.176 milijona analiziranih projektov, prisotnih v repozitorijih Maven, NPM, PyPl in Nuget, le 11 % (118.000) še naprej aktivno spremlja.
V raziskavi je bil izveden tudi anketni vprašalnik med 621 profesionalnim razvijalcem iz različnih podjetij. 67 % anketirancev meni, da njihova aplikacija ne uporablja ranljivih knjižnic, 10 % pa se je v zadnjih 12 mesecih srečalo z incidenti zaradi ranljivosti odprte programske opreme, 20 % pa se ne more odločiti. 28 % podjetij določi prisotnost ranljivih komponent v enem dnevu po razkritju podatkov o ranljivosti, 39 % pa od 1 do 7 dni, medtem ko 29 % potrebuje več kot en teden.
Izvor: opennet.ru
