

Projekt CentOS je službeno najavio dostupnost distribucijskog paketa CentOS Stream 9, koji se koristi kao osnova za formiranje distribucije Red Hat Enterprise Linux 9 u okviru novog otvorenijeg procesa razvoja. CentOS Stream pripada kontinuirano ažuriranim distribucijama i omogućava raniji pristup paketima razvijenim za buduće izdanja RHEL. Izrade su pripremljene za arhitekture x86_64, Aarch64 i ppc64le (IBM Power 9+). Dodatno je najavljena podrška za arhitekturu IBM Z (s390x Z14+), ali izrade za nju još nisu dostupne.
CentOS Stream se pozicionira kao upstream projekt za RHEL, koji omogućava vanjskim sudionicima da kontroliraju pripremu paketa za RHEL, predlažu svoje promjene i utječu na donesene odluke. Ranije je kao osnova za novu granu RHEL korišten snimak jednog od izdanja Fedore, koji je doradnjen i stabiliziran zatvorenim procesom, bez mogućnosti kontroliranja razvoja i donesenih odluka. U procesu razvoja RHEL 9 na osnovu snimka Fedore 34 uz sudjelovanje zajednice formirana je grana CentOS Stream 9, u kojoj se obavljaju pripremni radovi i formira osnova za novu značajnu granu RHEL.
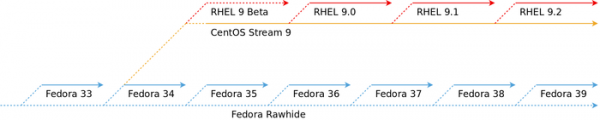
Napominje se da se za CentOS Stream objavljuju ista ažuriranja koja su pripremljena za buduće neobjavljeno međurezultat RHEL, a osnovni cilj developera je postići stabilnost CentOS Stream identičnu onoj RHEL-a. Prije nego što paket bude ponuđen u CentOS Stream, prolazi kroz različite sustave automatskog i ručnog testiranja te se objavljuje samo ako njegov nivo stabilnosti bude priznat kao zadovoljavajući standarde kvalitete paketa, spremnih za objavu u RHEL. Istovremeno s CentOS Stream, pripremljena ažuriranja se stavljaju u noćne izrade RHEL.
Glavne promjene u CentOS Stream 9 u odnosu na prethodnu značajnu granu:
- Posodobljeno je sistemsko okolje in gradbeni orodjar. Za gradnjo paketov je uporabljen GCC 11. Standardna C knjižnica je posodobljena na glibc 2.34. Paket z jedrom Linux je zgrajen na osnovi izdaje 5.14. Paketni upravljalnik RPM je posodobljen na različico 4.16 z podporo za nadzor celovitosti preko fapolicyd.
- Migracija distribucije na Python 3 je zaključena. Privzeto je ponujena veja Python 3.9. Suppljenje Python 2 je prenehalo.
- Namizje temelji na GNOME 40 (v RHEL 8 je bil dostavljen GNOME 3.28) in knjižnici GTK 4. V GNOME 40 so virtualni namizji v načinu pregleda (Activities Overview) preusmerjeni v horizontalno usmeritev in prikazani kot neprekinjeno pomična veriga od leve proti desni. Na vsakem namizju, prikazanem v načinu pregleda, so jasno predstavljena odprta okna, pri čemer se uporablja dinamično pomikanje in povečevanje, ko uporabnik komunicira. Omogočeno je brezšivno prehajanje med seznamom programov in virtualnimi namizji.
- V GNOME je vključena obdelava power-profiles-daemon, ki omogoča preklapljanje med načinom varčevanja z energijo, uravnoteženim načinom porabe energije in načinom maksimalne zmogljivosti.
- Vsi zvočni tokovi so preneseni na večpredstavnostni strežnik PipeWire, ki se zdaj privzeto uporablja namesto PulseAudio in JACK. Uporaba PipeWire omogoča običajni namizni izdaji, da ponudi možnosti profesionalne obdelave zvoka, odpravlja fragmentacijo in povezuje zvočno infrastrukturo za različne aplikacije.
- Privzeto je skrito zagonsko meni GRUB, če je RHEL edini nameščen distribucija v sistemu in če je prejšnje zagon potekal brez napak. Za prikaz menija med zagonom je dovolj, da pritisnete in zadržite tipko Shift ali večkrat pritisnete tipko Esc ali F8. Med spremembami v zaganjalniku je tudi premikanje datotek konfiguracije GRUB za vse arhitekture v en imenik /boot/grub2/ (datoteka /boot/efi/EFI/redhat/grub.cfg je zdaj simbolična povezava na /boot/grub2/grub.cfg), tj. isto nameščeno sistem lahko zaženete tako z uporabo EFI kot BIOS.
- Komponente za podporo različnim jeziku so prenesene v pakete langpacks, ki omogočajo prilagajanje ravni nameščene jezikovne podpore. Na primer, v paketu langpacks-core-font so na voljo le pisave, v langpacks-core - lokalizacija za glibc, osnovna pisava in metoda vnosa, v langpacks - prevodi, dodatne pisave in slovarji za preverjanje črkovanja.
- Posodobljene komponente za zagotavljanje varnosti. V distribuciji je bila vključena nova različica kriptografijske knjižnice OpenSSL 3.0. Privzeto so vključeni sodobnejši in zaupanja vrednejši kriptografski algoritmi (na primer je prepovedana uporaba SHA-1 v TLS, DTLS, SSH, IKEv2 in Kerberos, onemogočeni so TLS 1.0, TLS 1.1, DTLS 1.0, RC4, Camellia, DSA, 3DES in FFDHE-1024). Paket OpenSSH je posodobljen na verzijo 8.6p1. Cyrus SASL je prešel na backend GDBM namesto Berkeley DB. V knjižnicah NSS (Network Security Services) je prenehana podpora za DBM (Berkeley DB) format. GnuTLS je posodobljen na verzijo 3.7.2.
- Znatno je izboljšana zmogljivost SELinux in zmanjšana poraba pomnilnika. V /etc/selinux/config je odstranjena podpora za nastavitev 'SELINUX=disabled' za izklop SELinux (omenjena nastavitev sedaj le onemogoči nalaganje politik, dejanske izklopljene funkcionalnosti SELinux pa zahteva prenos parametra 'selinux=0' jedru).
- Dodana eksperimentalna podpora VPN WireGuard.
- Privzeto je prepovedan dostop prek SSH pod uporabnikom root.
- Orodja za upravljanje paketnega filtra iptables-nft (orodja iptables, ip6tables, ebtables in arptables) ter ipset so razglašena za zastarela. Za upravljanje z vnetjem je sedaj priporočljivo uporabljati nftables.
- Vključena je nova storitev mptcpd za nastavitev MPTCP (MultiPath TCP), razširitve TCP protokola za organizacijo TCP povezav, ki omogočajo dostavo paketov hkrati po več poteh preko različnih omrežnih vmesnikov, vezanih na različne IP naslove. Uporaba mptcpd omogoča nastavitev MPTCP brez uporabe orodja iproute2.
- Paket network-scripts je bil odstranjen, za nastavitev omrežnih povezav je treba uporabiti NetworkManager. Podpora za ifcfg format nastavitev je ohranjena, vendar NetworkManager privzeto uporablja format na osnovi datoteke keyfile.
- Vključene so nove verzije prevajalnikov in orodij za razvijalce: GCC 11.2, LLVM/Clang 12.0.1, Rust 1.54, Go 1.16.6, Node.js 16, OpenJDK 17, Perl 5.32, PHP 8.0, Python 3.9, Ruby 3.0, Git 2.31, Subversion 1.14, binutils 2.35, CMake 3.20.2, Maven 3.6, Ant 1.10.
- Posodobljeni so strežniški paketi Apache HTTP Server 2.4.48, nginx 1.20, Varnish Cache 6.5, Squid 5.1.
- Posodobljene so podatkovne baze MariaDB 10.5, MySQL 8.0, PostgreSQL 13, Redis 6.2.
- Za izgradnju QEMU emulatora po zadanim postavkama koristi se Clang, što je omogućilo primjenu nekoliko dodatnih mehanizama zaštite u KVM hipervizoru, poput SafeStack-a za zaštitu od metoda iskorištavanja temeljenih na povratno-orijentiranom programiranju (ROP - Return-Oriented Programming).
- U SSSD-u (System Security Services Daemon) povećana je detaljnost logova, na primjer, uz događaje se sada prilaže vrijeme završetka zadatka i odražava se tok autentifikacije. Dodane su funkcije pretraživanja za analizu problema s postavkama i performansama.
- Proširena je podrška za IMA (Integrity Measurement Architecture) za provjeru cjelovitosti komponenti operacijskog sustava putem digitalnih potpisa i hash funkcija.
- Zadano je aktivirana jedinstvena unificirana hijerarhija cgroup (cgroup v2). Cgroups v2 se mogu koristiti, na primjer, za ograničavanje potrošnje memorije, CPU resursa i ulazno/izlaznih operacija. Ključna razlika između cgroups v2 i v1 je primjena zajedničke hijerarhije cgroups za sve vrste resursa, umjesto odvojenih hijerarhija za raspodjelu CPU resursa, regulaciju potrošnje memorije i ulazno/izlazne operacije. Odvojene hijerarhije dovele su do poteškoća u organizaciji interakcije između handlera i dodatnih troškova resursa jezgre prilikom primjene pravila na procese koji se spominju u različitim hijerarhijama.
- Dodana je podrška za sinkronizaciju preciznog vremena temeljena na NTS protokolu (Network Time Security), koji koristi elemente infrastrukture javnih ključeva (PKI) i omogućava korištenje TLS-a i autentificirane enkripcije AEAD (Authenticated Encryption with Associated Data) za kriptografski zaštitu interakcije klijenta i strežnika putem NTP protokola (Network Time Protocol). NTP poslužitelj chrony ažuriran je na verziju 4.1.
- Osigurana je eksperimentalna podrška za KTLS (implementacija TLS na razini jezgre), Intel SGX (Software Guard Extensions), DAX (Direct Access) za ext4 i XFS, podrška za AMD SEV i SEV-ES u hipervizoru KVM.
Hkrati se razvija tudi veja CentOS Stream 8, ki se uporablja pri pripravi novih različic RHEL 8.x in je priporočena za migracijo sistemov, ki uporabljajo klasični distribucijski sistem CentOS 8.x, katerega podpora se bo končala konec meseca. Za prehod na CentOS Stream je dovolj namestiti paket centos-release-stream ("dnf install centos-release-stream") in izvesti ukaz "dnf update". Podpora za vejo CentOS Stream 8 se bo izvajala do 31. maja 2024, medtem ko se bo podpora klasičnemu CentOS 7.x končala 30. junija 2024.
Kot alternativo lahko uporabniki preidejo na distribucije, ki so nadaljevale razvoj veje CentOS 8: AlmaLinux (skripta za migracijo), Rocky Linux (skripta za migracijo), VzLinux (skripta za migracijo) ali Oracle Linux (skripta za migracijo). Poleg tega je podjetje Red Hat omogočilo (skripta za migracijo) brezplačno uporabo RHEL v organizacijah, ki razvijajo odprto programsko opremo, in v okolju individualnih razvijalcev, ki štejejo do 16 virtualnih ali fizičnih sistemov.
Izvor: opennet.ru
