

Težko je najti nekoga, ki bi se strinjal, da so procesorji precej zapleteni sistemi, ki preprosto ne morejo delovati brez samo-diagnostike in zapletenih nadzornih orodij tako v fazi proizvodnje kot med uporabo. Razvijalci morajo imeti orodja 'vseprisotnosti', da so popolnoma prepričani v uporabnost izdelka. Ta orodja se nikamor ne skrivajo. V nadaljevanju lahko vsa ta diagnostična orodja, vključena v procesor, služijo dobrim namenom, kot so tehnologije oddaljenega nadzora tipa Intel AMT, lahko pa potencialno postanejo zadnja vrata za obveščevalne službe ali zlonamerneže, kar je za uporabnika pogosto eno in isto.
Kot se spomnite, so maja 2016 strokovnjaki podjetja Positive Technologies odkrili, da je modul Intel Management Engine 11 za izvedbo tehnologije AMT v predsedniškem sistemu (PCH) prešel resne spremembe in postal ranljiv za napade zlonamernežev. Do različice IME 11 je bil modul zasnovan na edinstveni arhitekturi in brez posebne dokumentacije ni predstavljal posebne grožnje, lahko pa je odprl dostop do informacij v pomnilniku osebnega računalnika. Z različico IME 11 je modul postal x86 združljiv in dostopen za raziskovanje široki javnosti (več o ranljivosti INTEL-SA-00086 tukaj in naprej po povezavah). Poleg tega se je leto kasneje izkazalo, da obstaja povezava med IME in programom nadzora ameriške NSA. Nadaljnje raziskave IME so pripeljale do odkritja še ene potencialne 'zakladnice' v krmilnikih in procesorjih Intel, o kateri so na konferenci Black Hat v Singapurju včeraj govorili strokovnjaki podjetja Positive Technologies Maksim Gorjači in Mark Jer molov.
V okviru PCH in v procesorjih Intel je bil odkrit multifunkcijski logični analizator signalov VISA (Intel Visualization of Internal Signals Architecture). Natančneje, VISA je tudi orodje Intela za preverjanje delovanja procesorjev. Dokumentacija za ta modul ni na voljo v javnosti, vendar to ne pomeni, da je ni. Raziskava VISA je razkrila, da se lahko izvirno onemogočen analizator v tovarni Intel aktivira zlonamerneža, kar mu omogoči dostop do informacij v pomnilniku osebnega računalnika, pa tudi do signalnih zaporedij periferije. Načini vključitve VISA so bili številni.
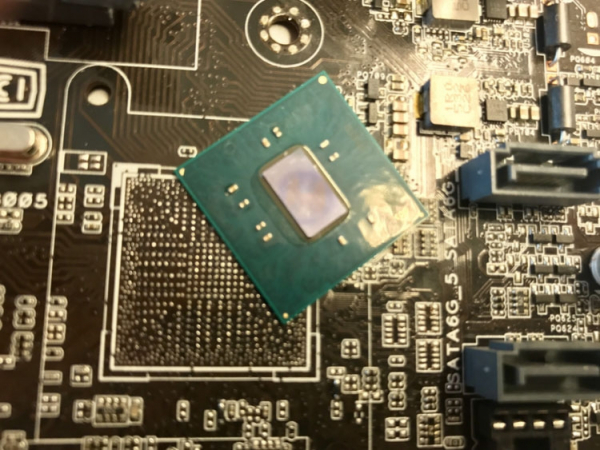
Vključitev VISA je omogočila dostop do spletnih kamer na običajni matični plošči. Za to ni bilo potrebno nobeno posebno opremo. Ta in drugi primeri so jih strokovnjaki Positive Technologies prikazali med predstavitvijo na Black Hat. Z NSA neposredno nihče ne povezuje obstoja VISA (zaenkrat), razen, seveda, konspiratorjev. Vendar, če je na voljo nedokumentirana možnost vklopa analizatorja signala v katerem koli sistemu na platformi Intel, ga bodo nekje zagotovo vklopili.
Izvor: 3dnews.ru
