

Stéphane Graber, vodja projekta Linux Containers, eden od ustvarjalcev orodij LXC, član upravnega tehničnega sveta Ubuntu in sodelavec ekip, ki so odgovorne za izdajo različic Ubuntu, je predstavil novo distribucijo Linux IncusOS. IncusOS ponuja atomarno posodobljiv sistemski sliko za ustvarjanje strežnikov, katerih centralizirano upravljanje poteka s pomočjo orodja Incus (fork LXD). Distribucija se razvija pod okriljem projekta Linux Containers, ki je odgovoren za razvoj orodij LXC in Incus. Razvojni pripomočki projekta so napisani v jeziku Go in so na voljo pod licenco Apache 2.0.
Sistemske slike so na voljo za arhitekture x86_64 in ARM64 ter temeljijo na okrnjeni okolici Debian 13 in jedru Linux iz repozitorija Zabbly, ki oblikuje pakete z 'vanilnimi' različicami jedra za Debian in Ubuntu, dopolnjenimi s popravki in spremembami nastavitev za optimizacijo zagona kontejnerjev v okolju, ki temelji na orodju Incus. Kot datotečni sistem se uporablja ZFS.
Konstrukcije se oblikujejo s pomočjo orodja mkosi, ki ga je ustvaril Lennart Poettering. Osnovno sistemsko okolje je povezano v načinu samo za branje. Za namestitev dodatnih aplikacij se uporablja orodje systemd-sysext, ki omogoča širjenje aplikacij v obliki podaljšanj sistema (System Extension), katere vsebina se nalaga na hierarhijo /usr/ s pomočjo OverlayFS. Podprto je varnostno kopiranje in obnavljanje nastavitev glavnega sistema in podatkov posameznih aplikacij ter ponastavitev nastavitev na izvorno stanje (Factory reset) za celo operacijski sistem ali izbrane aplikacije.
Za posodobitev sistema se uporablja komponenta systemd-sysupdate, ki uporablja mehanizem atomarne zamenjave particij — prisotne so dve neodvisni particiji, na eni se nahaja delovni sistem, na drugi pa se namesti naslednja posodobitev, po čemer se particiji zamenjata. Za zagotovitev celovitosti zagonskega okolja se uporablja UEFI Secure Boot in šifriranje celotnega diska (LUKS) s shranjevanjem informacij za dešifriranje ključev v TPM 2.0 (Trusted Platform Module).
Sistemskega okolja je minimalno in vsebuje le komponente, potrebne za zagon Incus. V okolju ni ukazne lupine in tradicionalnih možnosti za upravljanje prek ukazne vrstice ali oddaljenega povezovanja prek SSH. Namesto tega se vse operacije upravljanja in nastavitev izvajajo samo preko REST API sistema Incus z avtentifikacijo prek TLS certifikata stranke ali preko OIDC (OpenID Connect). Upravljanje vseh strežnikov se izvaja centralizirano preko spletnega vmesnika Operations Center ali CLI vmesnika Incus. Za prenos kontejnerjev in virtualnih strojev iz drugih sistemov, kot je VMware vCenter, je na voljo Migration Manager.
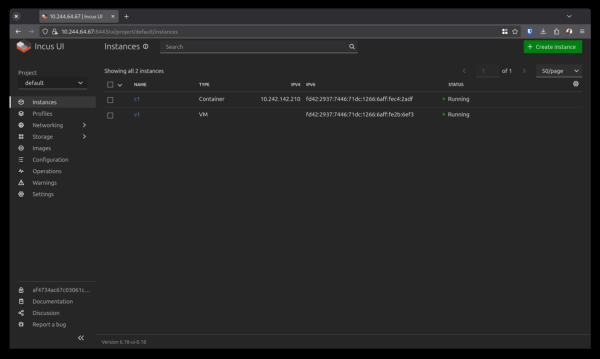
Za pridobitev zagonske slike se uporablja spletni generator, ki omogoča pripravo slike na podlagi določenih parametrov in nastavitev datoteke seed, kot so TLS-certifikat za dostop strank, identifikator blokovnega naprave za namestitev in nastavitev omrežja (privzeto se omrežje konfigurira prek DHCPv4 ali SLAAC (Stateless Address Autoconfiguration)). Interaktivni način namestitve ni podprt — vsi parametri za namestitev in začetno nastavitev se določijo prek vgrajenega konfiguracijskega bloka, ki se predloži ob prvi povezavi. Podpira se namestitev slike IncusOS tako na strojni opremi kot tudi v virtualnih strojih, ki jih vodi platforma libvirt, Incus, Proxmox, VirtualBox in VMware.
Možnosti, povezane s shranjevanjem:
- samodejno uvajanje lokalnega ZFS bazena;
- ustvarjanje kompleksnih ZFS bazenov na dodatnih diskih;
- podpora za NVME-over-TCP, iSCSI, Fiber Channel in Multipath;
- možnost ustvarjanja klaster konfiguracij LVM čez Fiber Channel, NVME-over-TCP ali iSCSI;
- možnost ustvarjanja programsko določenih skladišč na podlagi distribuiranega FS Ceph.
Omrežne možnosti:
- samodejna podpora VLAN pri delu v načinu omrežnega mostu, kar poenostavi povezovanje virtualnih strojev z različnimi omrežnimi vmesniki;
- podpora za agregacijo povezav;
- podpora za LLDP (Link Layer Discovery Protocol);
- podpora za podjetniške proxy strežnike (vključno z avtentifikacijo prek Kerberosa);
- podpora za NTP (Network Time Protocol);
- možnost shranjevanja zapisnikov na zunanjih strežnikih preko syslog;
- podpora za OVS/OVN za programsko določenih omrežij OVS (Open vSwitch) in OVN (Open Virtual Network);
- vgrajena podpora VPN- omrežju Tailscale (v načrtu podpora za Netbird).
Izvor: opennet.ru
