

Podjetje Google je predstavilo izdajo spletnega brskalnika Chrome 108. Hkrati je na voljo stabilna različica prosto dostopnega projekta Chromium, ki predstavlja osnovo za Chrome. Brskalnik Chrome se razlikuje od Chromiiuma po uporabi logotipov Google, prisotnosti sistema za pošiljanje obvestil v primeru zrušitve, modulih za predvajanje zaščitenega videoposnetka (DRM), avtomatski namestitvi posodobitev, stalni vklopitvi Sandbox izolacije, zagotavljanju ključev za Google API in prenosu parametrov RLZ pri iskanju. Za tiste, ki potrebujejo več časa za posodobitev, se posebej podpira veja Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 109 je načrtovana za 10. januar.
Glavne spremembe v Chrome 108:
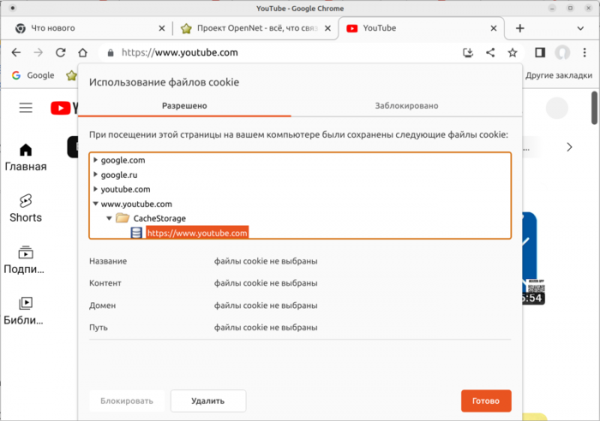
- Spremenjen je izgled dialoga za upravljanje s piškotki in podatki spletnih strani (odpri ga lahko prek povezave Piškotki, ki se prikaže po kliku na ključavnicu v naslovni vrstici). Dialog je poenostavljen in zdaj prikazuje informacije razdeljene po spletnih mestih.

- Predlagana sta dva nova načina optimizacije delovanja brskalnika - Ekonomija pomnilnika (Memory Saver) in Ekonomija energije (Energy Saver), ki sta na voljo v nastavitvah zmogljivosti (Nastavitve > Zmogljivost). Načina sta trenutno na voljo samo na platformah ChromeOS, Windows in macOS.
- V upravitelju gesel je omogočena možnost pripenjanja opomb k vsakemu shranjenemu geslu. Tako kot geslo se opomba prikaže na ločeni strani šele po uspešni avtentikaciji.
- V različici za Linux je privzeto vključen vgrajeni DNS-odjemalec, ki se je prej uporabljal samo v različicah za Windows, macOS, Android in ChromeOS.
- Na platformi Windows se ob namestitvi Chromega na opravilno vrstico zdaj samodejno pritrdi ikona za zagon brskalnika.
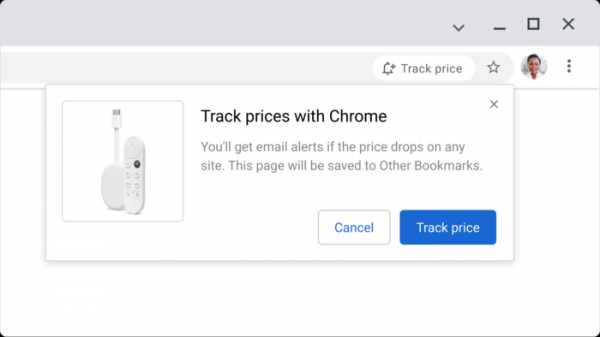
- Dodana je možnost sledenja spremembam cen priljubljenih izdelkov v nekaterih spletnih trgovinah (Shopping List). Ob znižanju cene uporabnik prejme obvestilo ali e-pošto (v Gmailu). Izdelek za sledenje dodate s pritiskom na gumb „Sledi ceni“ v naslovni vrstici, ko ste na strani izdelka. Izdelki, ki jih spremljate, se shranjujejo skupaj z zaznamki. Funkcija je na voljo samo uporabnikom z aktivnim Google računom, ob vklopu sinhronizacije in aktivaciji storitve „Web & App Activity“.

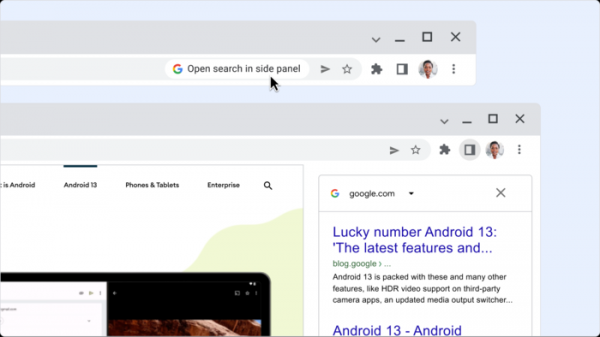
- Omogočeno je hkratno ogledovanje rezultatov iskanja v stranskem meniju med pregledovanjem druge strani (v enem oknu lahko hkrati vidite vsebino strani in rezultat obiska iskalnika). Po prehodu na določeno spletno mesto s strani z rezultati iskanja v Googlu se pred vnosnim poljem v naslovni vrstici prikaže ikona z oznako «G», s klikom na katero se odpre stranski meni z rezultati prejšnjega iskanja.
- V API-ju File System Access, ki omogoča spletnim aplikacijam branje in pisanje podatkov neposredno v datoteke in mape na napravi uporabnika, so bile metode getSize(), truncate(), flush() in close() v objektu FileSystemSyncAccessHandle prenesene iz asinhrone v sinhrono izvajalno model, podobno kot metode read() in write(). Ta sprememba je omogočila, da je bil zagotovljen povsem sinhrono delujoč API FileSystemSyncAccessHandle, kar povečuje zmogljivost aplikacij, temelječih na WebAssembly (WASM).
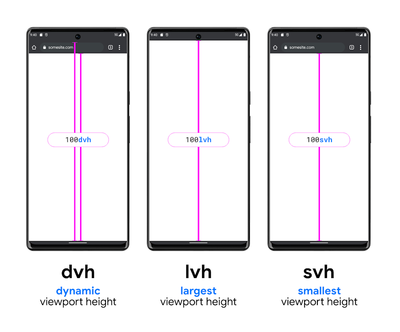
- Dodana je podpora za dodatne velikosti vidne površine (viewport) — «small» (s), «large» (l) in «dynamic» (d), ter s temi podatki povezane enote merjenja — «*vi» (vi, svi, lvi in dvi), «*vb» (vb, svb, lvb in dvb), «*vh» (svh, lvh, dvh), «*vw» (svw, lvw, dvw), «*vmax» (svmax, lvmax, dvmax) in «*vmin» (svmin, lvmin in dvmin). Predlagane enote merjenja omogočajo vezavo velikosti elementov na najmanjšo, največjo in dinamično velikost vidne površine v odstotkih (velikost se spreminja glede na prikaz, skrivanje in stanje orodne vrstice).

- Omogočena je podpora za variabilne barvne vektorske pisave v formatu COLRv1 (podnabor pisav OpenType, ki poleg vektorskih glifov vsebuje sloj c informacijami o barvi).
- Za preverjanje podpore barvnih pisav v CSS-pravilih @supports so dodane funkcije font-tech() in font-format(), v CSS-pravilih @font-face pa je dodana funkcija tech().
- Predlagan je API Federated Credential Management (FedCM), ki omogoča ustvarjanje združenih identifikacijskih storitev, ki zagotavljajo ohranjanje zasebnosti in delujejo brez mehanizmov medsebojnega sledenja, kot je obdelava zunanjih piškotkov.
- Omogočena je možnost uporabe že obstoječe CSS-lastnosti «overflow» na zamenjanih elementih, izrisanih izven vsebine, kar v kombinaciji s priporočilom object-view-box lahko služi za ustvarjanje slik z lastno senco.
- Dodana so CSS lastnosti break-before, break-after in break-inside, ki omogočajo nastavitev vedenja prekinitev pri fragmentiranem izhodu na podlagi posameznih strani, stolpcev in področij. Na primer, „figure { break-inside: avoid;}“ bo prepovedal prekinitev strani znotraj slike.
- V CSS lastnostih align-items, justify-items, align-self in justify-self je omogočena uporaba vrednosti „last baseline“ za poravnavo glede na zadnjo osnovno črto v postavitvi flex ali grid.
- Dodana je bila dogodka ContentVisibilityAutoStateChanged, ki se generira za elemente s lastnostjo „content-visibility: auto“ ob spremembi stanja upodabljanja elementa.
- Zagotovljen je dostop do API Media Source Extensions v kontekstu delavcev, kar je mogoče uporabiti, na primer, za povečanje zmogljivosti shranjenega predvajanja večpredstavnostnih podatkov s ustvarjanjem objekta MediaSource v ločenem delavcu in prenosom rezultatov njegovega dela v HTMLMediaElement v glavnem toku.
- V HTTP glavi Permissions-Policy, ki se uporablja za delegiranje pooblastil in omogočanje razširjenih možnosti, je dovoljena uporaba mask, na primer, „https://*.bar.foo.com/“.
- Odprti so zastareli API-ji window.defaultStatus, window.defaultstatus, ImageDecoderInit.premultiplyAlpha, navigateEvent.restoreScroll(), navigateEvent.transitionWhile().
- Izboljšana so orodja za spletne razvijalce. V plošči Styles so dodani namigi za neaktivne CSS lastnosti. V plošči Recorder je bila izvedena samodejna določitev selektorjev XPath in text. V orodju za odpravljanje napak je omogočen korak-po-korak prehod skozi izraze ločene s vejico. Razširjene so nastavitve „Settings > Ignore List“.
Poleg novih funkcij in popravil napak je v novi različici odpravljeno 28 ranljivosti. Številne ranljivosti so bile odkrite z avtomatiziranim testiranjem orodij AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritičnih težav, ki bi omogočile obhod vseh ravni zaščite brskalnika in izvajanje kode v sistemu izven sandbox okolja, ni bilo zaznanih. V okviru programa za izplačilo denarnih nagrad za odkrivanje ranljivosti je podjetje Google za trenutno različico izplačalo 10 nagrad v skupni vrednosti 74 tisoč ameriških dolarjev (ena nagrada v $15000, $11000 in $6000, pet nagrad po $5000, tri nagrade po $3000 in $2000, dve nagradi po $1000). Velikost 6 nagrad trenutno še ni določena.
Izvor: opennet.ru
