

Tvrtka Google predstavila je izdanje web preglednika Chrome 113. Istovremeno je dostupan stabilni izlaz slobodnog projekta Chromium, koji je osnova Chrome-a. Preglednik Chrome se razlikuje od Chromium-a po korištenju Googleovih logotipa, uključivanju sustava slanja obavijesti u slučaju pada, modulima za reprodukciju zaštićenog od kopiranja video sadržaja (DRM), sustavu automatske instalacije ažuriranja, stalnoj uključivosti Sandbox izolacije, isporuci ključeva za Google API i prijenosu RLZ parametara pri pretraživanju. Za one kojima je potrebno više vremena za ažuriranje, zasebno se podržava grana Extended Stable, koja se održava 8 tjedana. Sljedeće izdanje Chrome 114 planirano je za 30. svibnja.
Glavne promjene u Chrome 113:
- Zadano je uključena podrška za grafički API WebGPU i jezik sjenčanja WGSL (WebGPU Shading Language). WebGPU pruža sličan softverski interfejs kao Vulkan, Metal i Direct3D 12 za izvršavanje operacija na strani GPU-a, kao što su renderiranje i izračuni, kao i omogućuje korištenje jezika sjenčanja za pisanje programa koji rade na strani GPU-a. Podrška za WebGPU trenutno je uključena samo u verzijma za ChromeOS, macOS i Windows, dok će za Linux i Android biti aktivirana kasnije.
- Nastavljen je rad na optimizaciji performansi. U odnosu na verziju 112, brzina prolaska testa Speedometer 2.1 povećana je za 5%.
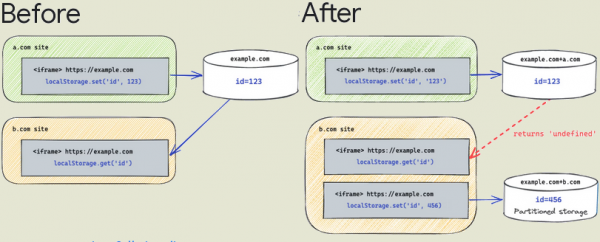
- Za korisnike je započelo postepeno uključivanje načina segmentacije pohrane, Service Worker-a i komunikacijskih API-ja, koji se pri obradi stranice dijele prema domenama, čime se izoliraju vanjski procesori. Način omogućuje blokiranje metoda praćenja kretanja korisnika između web stranica, zasnovanih na pohranjivanju identifikatora u zajedničkim pohranama i područjima koja nisu namijenjena trajnom pohranjivanju podataka ("Supercookies"), na primjer, temeljenim na procjeni prisutnosti određenih podataka u pregledničkim predmemorijama. Isprva su se svi resursi prilikom obrade stranice pohranjivali u zajedničkom prostoru imena (same-origin), neovisno o izvornoj domeni, što je jednom webu omogućilo određivanje učitavanja resursa s druge web stranice putem manipulacija s lokalnom pohranom, API-ja IndexedDB ili provjere prisutnosti podataka u predmemoriji.
При сегmentiranju ključa, koji se koristi za ekstrakciju objekata iz keša i pregledničkih skladišta, pridružuje se poseban atribut koji određuje vezu s primarnim domeno, s kojeg je otvorena glavna stranica, što ograničava domet za skripte za praćenje pomaka, na primer, one koje se učitavaju preko iframe-a s druge stranice. Za prisilno aktiviranje segmentiranja bez čekanja na standardno uključivanje može se koristiti postavka "chrome://flags/#third-party-storage-partitioning".

- Predložen je mehanizam First-Party Sets (FPS), koji omogućava određivanje međusobne povezanosti između različitih web stranica jedne organizacije ili projekta za zajedničku obradu kolačića između njih. Ova mogućnost je korisna kada je jedna stranica dostupna kroz različite domene (na primer, opennet.ru i opennet.me). Kolačići za takve domene su potpuno odvojeni, ali pomoću FPS-a ih sada možemo povezati u zajedničko skladište. Za uključivanje FPS-a može se koristiti zastavica "chrome://flags/enable-first-party-sets".
- Provedena je značajna optimizacija softverske implementacije AV1 video kodera (libaom), koja je omogućila povećanje performansi web aplikacija koje koriste WebRTC, kao što su sistemi za vođenje video konferencija. Dodan je novi režim brzine 10, koji je pogodna za uređaje s ograničenim CPU resursima. Tokom testiranja aplikacije Google Meet na kanalu s propusnošću od 40 kbps, režim AV1 Speed 10 u poređenju sa režimom VP9 speed 7 omogućio je povećanje kvaliteta za 12% i rast performansi za 25%.
- Kada je uključena unapređena zaštita pregledača (Safe Browsing > Enhanced protection) sa ciljem otkrivanja zloćudne aktivnosti na strani Google-a u dodacima, sprovedeno je prikupljanje telemetrije o radu dodataka pregledača, instaliranih ne iz Chrome Store kataloga. Šalju se podaci kao što su heševi fajlova dodatka i sadržaj manifest.json.
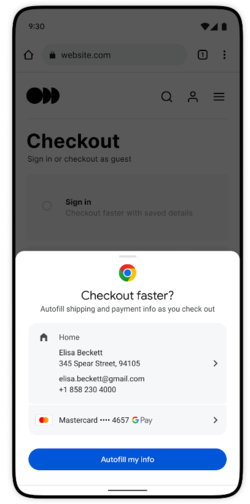
- Neki korisnici imaju uključene dodatne mogućnosti automatskog popunjavanja obrazaca, usredsređene na brzo popunjavanje adrese isporuke i platnih podataka prilikom obavljanja kupovina u određenim online prodavnicama.

- Provedena je restrukturacija menija koji se prikazuje kada se pritisne ikona "tri tačke". Na prvi nivo menija premešteni su stavke "Dodaci" i "Chrome Web Store".
- Dodana je možnost prevesti samo izbrani fragment stranice, a ne samo celotno stran (prevajanje se zažene iz kontekstnega menija). Za upravljanje vključitve delnega prevoda je bila predlagana nastavitev "chrome://flags/#desktop-partial-translate".
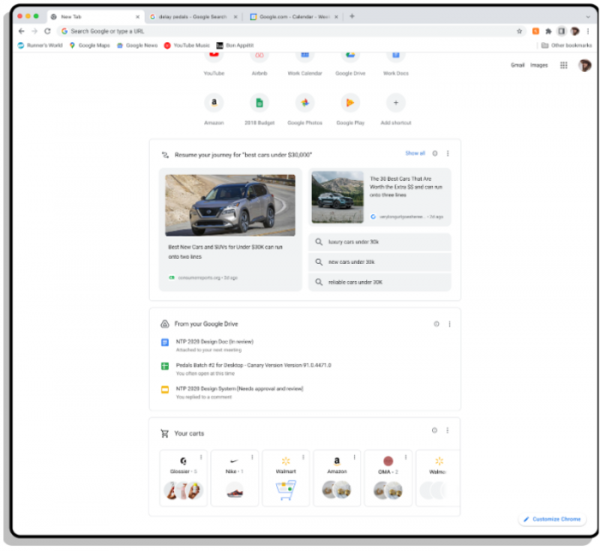
- Na strani, ki se odpre ob novem zavihku, je dodana možnost nadaljevanja prekinjenega dela ("Journey"), na primer, možno je nadaljevati iskanje s prekinjene pozicije.

- V različici za Android je bila uvedena nova pomožna stran "chrome://policy/logs" za odpravljanje napak v politikah centraliziranega upravljanja, ki jih je nastavila uprava za uporabnike.
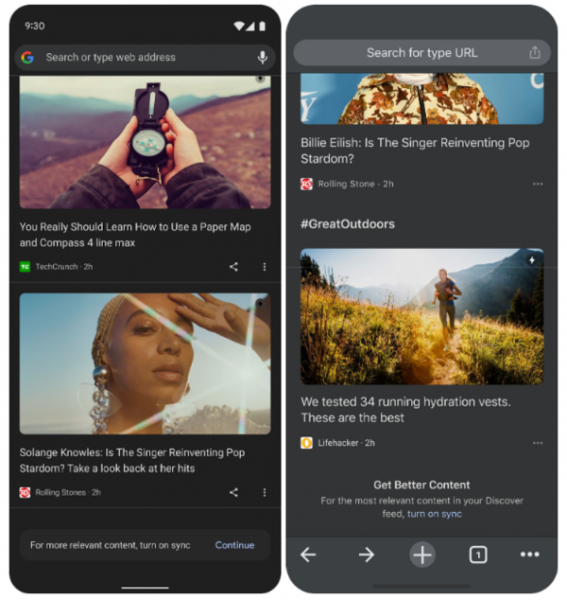
- V zbiranju za platformo Android je bila uvedena možnost prikazovanja bolj personalizirane vsebine v razdelku priporočene vsebine (Discover). Poleg tega je bila dodana možnost nastavitve želenih tipov prikazanih priporočil (na primer, vsebino iz nekaterih virov je mogoče skriti) za uporabnike, ki niso prijavljeni v Google račun.

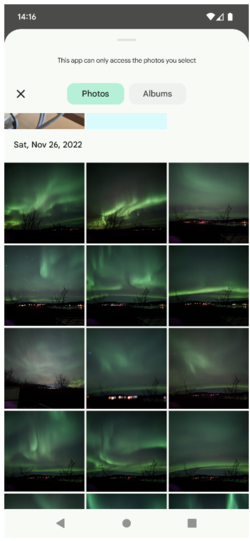
- V različici za platformo Android je predlagan nov vmesnik za izbiro multimedijskih datotek za nalaganje fotografij in videoposnetkov (namesto lastne izvedbe je uporabljen standardni vmesnik Android Media Picker).

- V CSS je bil uveden standardni sintaktični zapis funkcije image-set(), ki omogoča izbiro slike iz nabora različic z različnimi ločljivostmi, ki je najbolj primerna za trenutne parametre zaslona in razpoložljivost omrežne povezave. Prej podprti klic s predpono -webkit-image-set(), ki je nudil specifičen za Chrome sintaktični zapis, je zdaj zamenjan z standardnim image-set.
- V CSS je bila dodana podpora za nove medijske poizvedbe (@media) overflow-inline in overflow-block, ki omogočajo določitev, kako bo obravnavan izhod vsebine iz prvotnih meja bloka.
- V CSS je bila dodana medijska poizvedba update, ki omogoča določitev slogov pri tiskanju ali pri prikazu na počasnih (na primer, zasloni e-knjig) in hitrih (navadni monitorji) zaslonih.
- V CSS je bila dodana funkcija linear() za uporabo linearne interpolacije med določenim številom točk, kar se lahko uporabi za ustvarjanje zapletenih animacij, kot so učinki odbijanja in raztezanja.
- V metodi Headers.getSetCookie() je bila omogočena ekstrakcija vrednosti iz več poslanih naslovov Set-Cookie v enem zahtevku brez njihovo združevanje.
- API WebAuthn je dodan razširitev largeBlob za shranjevanje velikih binarnih podatkov, povezanih z uporabniškimi podatki.
- API Private State Token je aktiviran za ločevanje uporabnikov brez uporabe med-spletnih identifikatorjev.
- Spletni stranicam je prepovedano nastavljati lastnost document.domain za uporabo pogojev istega izvora na virih, ki se nalagajo z različnih poddomene. Pri potrebi po vzpostavitvi komunikacijskega kanala med poddomenami je treba uporabiti funkcijo postMessage() ali API Channel Messaging.
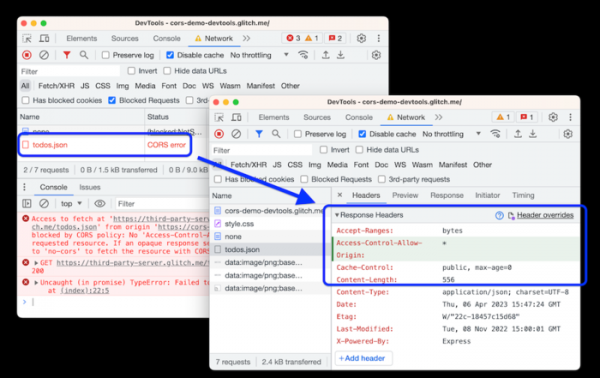
- Izboljšave so bile uvedene v orodja za spletne razvijalce. V orodni plošči za pregledovanje mrežne aktivnosti je mogoče prepisati ali ustvariti nove HTTP-odgovore, ki jih vrne spletni strežnik (Network > Headers > Response Headers). Poleg tega je bila stanjšena možnost urejanja vseh prepisov na enem mestu preko popravka datoteke .headers v razdelku Sources > Overrides in ustvarjanje zamenjav po maski. Izboljšano je bilo odpravljanje napak v aplikacijah, ki uporabljajo spletne ogrodja Nuxt, Vite in Rollup. Izboljšana diagnostika težav s CSS v razdelku Styles (napake v imenih lastnosti in dodeljenih vrednostih so ločeno označene). V spletni konzoli je bila dodana možnost izhodnih priporočil za samodejno dopolnjevanje ob pritisku na Enter (ne le ob pritisku na Tab ali puščico desno).

Poleg novosti in popravkov napak je v novi različici odprtih 15 ranljivosti. Številne od ranljivosti so bile odkrite z avtomatiziranim testiranjem z orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritične težave, ki bi omogočile obhod vseh nivojev zaščite brskalnika in izvajanje kode v sistemu zunaj peskovnika, niso bile odkrite. V okviru programa za izplačilo denarnih nagrad za odkrivanje ranljivosti je podjetje Google za to izdajo izplačalo 10 nagrad v skupni vrednosti 30.5 tisoč dolarjev ZDA (eno nagrado v $7500, $5000 in $4000, dve nagradi po $3000, tri nagrade po $2000 in dve nagradi po $1000).
Izvor: opennet.ru
