

Podjetje Google je objavilo izdajo spletnega brskalnika Chrome 150. Hkrati je na voljo stabilna različica prostega projekta Chromium, ki predstavlja osnovo za Chrome. Brskalnik Chrome se od Chromia razlikuje po uporabi logotipov Google, sistemu za pošiljanje obvestil ob zrušitvi, modulih za predvajanje zaščitenega videopriručnika (DRM), sistemu samodejnega namestitve posodobitev, stalni vključitvi Sandbox izolacije, in zagotavljanju ključev za Google API ter prenosu RLZ parametrov pri iskanju. Za tiste, ki potrebujejo več časa za posodobitev, se posebej podpira veja Extended Stable, ki traja 8 tednov. Naslednja izdaja Chrome 151 je načrtovana za 28. julij.
Glavne spremembe v Chrome 150 (1, 2, 3, 4):
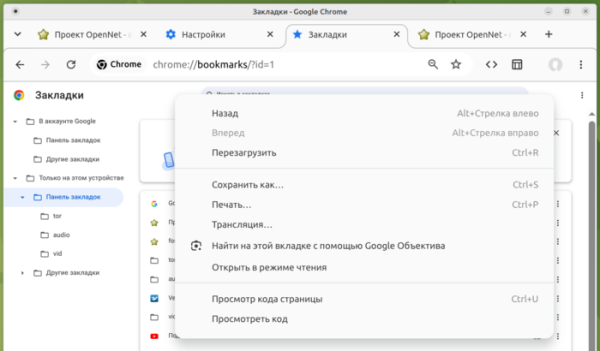
- Predlagani so prvi rezultati pobude za posodobitev oblikovanja vmesnika na različnih operacijskih sistemih in njegovo razbremenitev od odvečnosti. Uporabljene so nove ikone z bolj mehko obliko in animacijski učinki za gumbe, kot so gumbi za odprtje glavnega menija in osvežitev strani. Poenostavljena je struktura kontekstnih menijev, iz katerih so izločeni redko uporabljeni ali podvajani elementi. Uporabljena je sodobnejša zasnova konfiguratorja, upravitelja prenosov in strani za navigacijo med zaznamki.

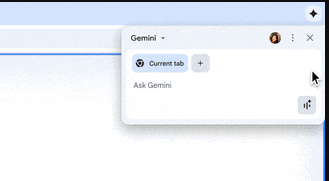
- Nadaljuje se razvoj AI načina, ki omogoča interakcijo z AI agentom iz naslovne vrstice ali s strani, prikazane ob odprtju nove zavihke. V novi različici je dodana možnost povezovanja Chromia z AI agentom Gemini Spark za samostojno izvajanje dejanj v trenutni aktivni zavihki pri reševanju nalog, ki zahtevajo interakcijo z spletnim vsebinom (klik na gumbe, naslednjo povezavo, izpolnjevanje obrazcev itd.). Poleg tega je dodan izpis kontekstnih priporočil za uporabo Geminija pri delu z brskalnikom, na primer, ob odprtju obsežnega članka bo Chrome predlagal, da povzame informacije s pomočjo Geminija, ob urejanju besedila v obrazcu pa predlaga preverjanje ali popravljanje besedila preko Geminija.

- Del del uporabnikov je v uporabi enotni poenostavljeni vmesnik za povezovanje z računom Google in sinhronizacijo podatkov, kot so shranjena gesla in zaznamki. Sinhronizacija je integrirana z vpisom v račun in ni prikazana kot samostojna funkcija v nastavitvah. Uporabniki lahko povežejo Chrome z računom Google in ga uporabljajo za shranjevanje gesel, zaznamkov, zgodovine obiskov in zavihkov. Podatki za samodejno izpolnjevanje naslovov in samodejno dopolnjevanje vnosa se zdaj ne sinhronizirajo med napravami in se hranijo samo na lokalnem sistemu.
- Del del uporabnikov, ki so aktivirali način razširjene zaščite brskalnika (Enhanced Safe Browsing), vsebuje funkcijo „HTTPS-First“, ki samodejno preusmeri HTTP poizvedbe na HTTPS. Za zagotovitev delovanja s spletnih mesti, ki ne podpirajo HTTPS, je omogočeno preklapljanje na HTTP, če po preusmeritvi ni mogoče izvesti poizvedbe preko HTTPS ali če pride do težav s certifikati. Ob poskusu dostopa do spletnega mesta preko HTTP se prikaže posebno opozorilo. V Chrome 154 je predvideno, da bo ta način privzeto omogočen za vse javno dostopne spletne strani, ki niso gostovane v inetrnetnih omrežjih, kot sta 192.168.0.1 in 10.0.0.0/8.
- Podpora za zastavico kExtensionManifestV2Disabled, ki je omogočala vrnitev možnosti namestitve razširitev iz Chrome Web Store, ki uporabljajo drugo različico manifestacije Chrome, je bila odstranjena. V naslednji različici Chrome 151 bo odstranjen parameter AllowLegacyMV2Extensions, ki je omogočal ročno nalaganje razširitev temelječih na drugi različici manifestacije v načinu razvijalca. Oznake omogočajo obhodno namestitev razširitve uBlock Origin.
- Obdelovalci Web Worker, ustvarjeni z uporabo URI „data:“ (na primer preko „new Worker(‘data:text/javascript….’)“, so zdaj izolirani od strani, na kateri so bili ustvarjeni, in nimajo dostopa do lokalnih shranjevanj in piškotov v kontekstu trenutnega. domeneSprememba omogoča blokiranje uporabe Web Worker-ov, ki niso naloženi z. strežnika, temveč so bili na letalu ustvarjeni preko „data:“, za dostop do občutljivih podatkov med XSS napadi.
- Zagotovljena je zaščita pred napadi, ki manipulirajo z omejitvijo na največje število povezav na proxy kot skriti komunikacijski kanal med JavaScript kodo, ki se izvaja v različnih zavihkih, ali za ugotavljanje, ali je določen spletni naslov bil prej obiskan. Na primer, napadalec lahko zapolni vse razpoložljive povezave na proxy, preostane mu samo ena odprta povezava, nato pa analizira njeno dostopnost pri dostopu do statičnega vira — če povezava ni zasedena, je vir iz preverjenega spletnega mesta dobavljen iz predpomnilnika, kar pomeni, da ga je uporabnik že prenesel. Omejitev največjega števila povezav do TCP povezav proxy zdaj variira naključno.
- Uporaba SVG filtrov na tujih (cross-origin) ali izoliranih (sandboxed) iframe blokih ter na vtičnikih (na primer, vgrajenem PDF bralniku) je prepovedana. Ta omejitev ščiti pred napadi prek stranskih kanalov, kot so GPU.zip, in napadi vrste SVG Clickjacking, kjer se SVG filtri uporabljajo za prekrivanje prozorne vsebine nad drugo vsebino s ciljem vstavljanja nevidnega gumba, na primer nad gumb za zapiranje oglasnega okna.
- Za ločene spletne aplikacije (PWA, Progressive Web App) je omogočeno prenos na nov poddomena znotraj enega osnovnega domene (na primer, zamenjava drive.example.com na fileman.example.com) brez vključitve uporabnika (prej je bila PWA aplikacija vezana na izvorni domen in v primeru spremembe poddomene, na primer, ob rebranding ali restrukturiranju, je bila potrebna ročna ponovna namestitev).
- V TLS je privzeto vključena podpora za algoritem za generiranje digitalnega podpisa ML-DSA (CRYSTALS-Dilithium), ki je odporen na poskuse s kvantnim računalnikom.
- V različici za Android je bila omogočena podpora za standard FIDO Alliance Credential Exchange, ki omogoča uvoz in izvoz shranjenih gesel ter parametrov biometrične identifikacije z uporabo končnega šifriranja na strani odjemalca, na primer za zaščiten prenos med Google Password Managerjem in drugimi upravljavci gesel.
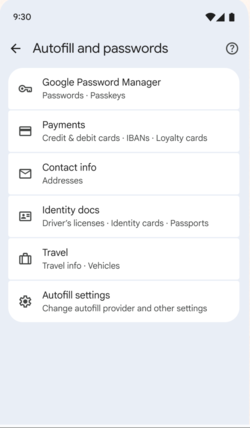
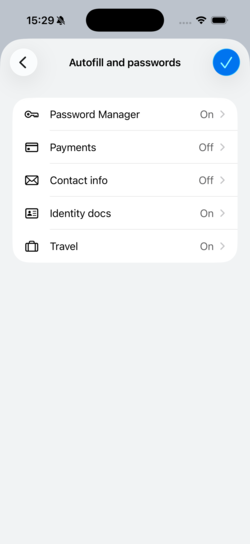
- V različici za Android je v konfiguratorju na voljo nov enoten vmesnik za upravljanje shranjenih gesel in podatkov za samodejno izpolnjevanje obrazcev. Ideja je, da ima uporabnik naenkrat dostop do informacij o različnih razredih shranjenih zaupnih podatkov brskalnika, kot so gesla, podatki o biometrični avtentikaciji, naslovi in osebni dokumenti.


- Dodana je bila lastnost CSS 'text-fit' za samodejno prilagajanje velikosti pisave, da se besedilo prilega širini nadrejenega kontejnerja (na primer, kadar je treba naslov postaviti v določen prostor brez prelomov v drugo vrstico ali prilagoditi pisavo za različne ločljivosti zaslona).
- V CSS lastnosti 'background-clip' je bila dodana podpora za parameter 'border-area', ki poenostavi ustvarjanje mej z gradientom, zahvaljujoč risanju ozadja elementa strogo na območju, ki ga zaseda okvir.
- Dodana je bila CSS funkcija image(), ki omogoča generiranje slike z izbrano barvno zapolnitev.
- V načinu Origin trials so začeli testirati protokol EVP (protokol za preverjanje emaila) za samodejno kriptografsko potrditev lastništva emaila brez potrebe po pošiljanju enkratnih potrditvenih kodov na email.
- Dodana je bila HTML atribut focusgroup za deklarativno upravljanje preklapljanja vnosa s tipkovnico znotraj sestavljenih komponent, kot so meniji, brez uporabe JavaScripta. Na primer, po izhodu iz skupine elementov s tipko Tab in vrnitvi nazaj, bo brskalnik vrnil fokus na zadnji aktiven element, namesto na prvi element na seznamu.
- Vnesene so bile izboljšave v orodja za spletni razvoj. Dodane so možnosti za inšpekcijo in odpravljanje napak orodja WebMCP, ki se uporablja za integracijo spletnih strani z AI-agenti preko protokola MCP. V nadzorni plošči s slogi je dovoljeno urejanje pravil na mestu ' @container', '@counter-style' in '@function'.
Poleg novosti in odpravljanja napak je v novi različici odpravljeno 433 ranljivosti. Mnoge od ranljivosti so bile odkrite s pomočjo avtomatiziranih testirnih orodij, kot so AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Dvajsetim težavam je bila dodeljena kritična stopnja resnosti, kar pomeni, da ranljivosti omogočajo obvladovanje vseh ravni zaščite brskalnika in izvajanje kode v sistemu izven sandbox okolja. 14 kritičnih težav je zaradi dostopa do že sproščene pomnilniške enote (use-after-free), 3 zaradi nezadostne preverbe zaupnih vhodnih podatkov, 2 zaradi prekoračitve proračuna in 1 zaradi nepravilnega obravnavanja tipov (Type Confusion). V okviru programa nagrajevanja za odkrivanje ranljivosti je podjetje Google za trenutno različico izplačalo 319 tisoč dolarjev ZDA (ena nagrada v višini 250 tisoč dolarjev (CVE-2026-14382 v knjižnici ANGLE), tri nagrade po 10.000, 2.500, 2.000 in 1.000 dolarjev, dve nagradi po 3.000 dolarjev ter ena nagrada v višini 8.000, 5.000 in 4.000 dolarjev).
Izvor: opennet.ru
