

Podjetje Google izdajo spletnega brskalnika . Hkrati stabilna izdaja odprtokodnega projekta , ki služi kot osnova za Chrome. Brskalnik Chrome po uporabi logotipov Google, vključevanju sistema za pošiljanje obvestil v primeru zrušitve, možnosti nalaganja modula Flash na zahtevo, modu za predvajanje zaščitenega video vsebin (DRM), sistemu samodejnega nameščanja posodobitev in prenosu pri iskanju . Naslednja izdaja Chrome 80 je načrtovana za 4. februar.
:
- komponenta Password Checkup, namenjena analizi zanesljivosti uporabniških gesel. Pri poskusu prijave na katerokoli spletno mesto Password Checkup preveri uporabniško ime in geslo v bazi kompromitiranih računov z izpisom opozorila v primeru odkritja težav (preverjanje se izvaja na osnovi hasho-prefiksa na strani uporabnika). Preverjanje poteka po bazi, ki zajema več kot 4 milijarde kompromitiranih računov, ki so bili vpleteni v uhajanja uporabniških baz. Opozorilo se izpiše tudi pri poskusu uporabe trivialnih gesel, kot je 'abc123'. Za upravljanje vključitve Password Checkup v razdelku 'Sinhronizacija in Google storitve' je bila uvedena posebna nastavitev.
- Predstavljena je nova tehnologija odkrivanja phishinga v realnem času. Prej se je preverjanje izvajalo prek klicanja lokalno naloženih črnih seznamov Safe Browsing, ki so se posodabljali približno na 30 minut, kar se je izkazalo za nezadostno, na primer v pogojih pogosto menjavanja domen s strani napadalcev. Nova metoda omogoča preverjanje URL-jev v realnem času s predhodnim preverjanjem na belih seznamih, ki vključujejo hashe tisočev priljubljenih in zaupanja vrednih spletnih mest. Če odpirano spletno mesto ni na belem seznamu, brskalnik preveri URL na strežniku Google, tako da prenese prvih 32 bitov hasha SHA-256 povezave, iz katere se izločijo morebitni osebni podatki. Po ocenah Google nova metoda omogoča 30% povečanje učinkovitosti izpisovanja opozoril za nove phishing spletne strani.
- Dodana je proaktivna zaščita pred prenosom Google računov in vseh gesel, shranjenih v upravitelju gesel, preko phishing strani. Pri poskusu vnosa shranjenega gesla na strani, kjer to geslo običajno ni uporabljeno, bo uporabniku prikazano opozorilo o potencialno nevarni akciji.
- Za povezave, ki uporabljajo TLS 1.0 in 1.1, je zdaj prikazan kazalnik nesigurne povezave. Polna podpora za TLS 1.0 in 1.1 v Chrome 81, načrtovanem za 17. marec 2020.
- Dodana je možnost zamrzovanja neaktivnih zavihkov, ki omogoča samodejno izpraznitev pomnilnika zavihkov, ki so v ozadju dlje kot 5 minut in ne opravljajo pomembnih dejanj. Odločitev o ustreznosti posameznega zavihka za zamrzovanje se sprejme na podlagi heuristike. Upravljanje vključitve funkcije poteka preko zastavice "chrome://flags/#proactive-tab-freeze".
- blokada mešanih vsebin na straneh, odprtih preko HTTPS, da se zagotovi, da strani odprte preko https:// vsebujejo le vire, naložene preko zaščitene povezave. Čeprav se najbolj nevarne vrste mešanih vsebin, kot so skripti in iframe, že privzeto blokirajo, so se slike, avdio datoteke in videoposnetki še vedno lahko nalagali preko http://. Prej uporabljen indikator mešanih vsebin za takšne vstavke je bil ocenjen kot neučinkovit in zavajajoč, saj ne daje nedvoumne ocene varnosti strani. Na primer, preko nadomestitve slik lahko napadalec vnese sledenje dejavnostim uporabnika s piškotki, poskuša izkoriščati ranljivosti v obdelovalcih slik ali izvesti ponaredek, tako da nadomesti predstavljene informacije na sliki. Za izključitev blokade mešanih komponent je bila dodana posebna nastavitev, ki jo lahko aktivirate preko menija, ki se odpre s klikom na simbol ključavnice.
- Dodana je eksperimentalna možnost skupne rabe vsebine odložišča med namizno in mobilno različico Chromesa. V povezanih primerkih Chromesa z istim računom je zdaj mogoče dostopati do vsebine odložišča druge naprave, vključno s skupno rabo med mobilnim in namiznim sistemom. Vsebina odložišča je šifrirana s pomočjo lahko dostopne (end-to-end) šifriranja, ki preprečuje dostop do besedila na strežnikih Google. Funkcijo je mogoče omogočiti prek možnosti chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui in chrome://flags#sync-clipboard-service.
- V naslovni vrstici se v določenih momentih (na primer, pri shranjevanju gesla) ob izključeni sinhronizaciji profila poleg avatarja prikaže ime trenutnega Google računa, da lahko uporabnik natančno identificira aktiven račun.
- Za 1% uporabnikov je aktivirano DNS nad HTTPS (DoH, DNS over HTTPS). V eksperimentu sodelujejo le uporabniki, katerih sistemske nastavitve so že navedene DNS-podjetja, ki podpirajo DoH. Na primer, če ima uporabnik v sistemskih nastavitvah določen DNS 8.8.8.8, bo v Chromu aktivirana DoH-storitev Google (https://dns.google.com/dns-query), če pa je DNS 1.1.1.1, bo aktivirana DoH-storitev Cloudflare (https://cloudflare-dns.com/dns-query) itd. Za upravljanje vklopa DoH je na voljo nastavitev chrome://flags/#dns-over-https. Podpirajo se trije načini delovanja: 'secure', 'automatic' in 'off'. V načinu 'secure' se gostitelji določajo le na podlagi prej predpomnjenih varnih vrednosti (pridobljenih prek zaščitene povezave) in zahtevkov prek DoH, povratka na običajni DNS ni mogoče. V načinu 'automatic', če DoH in zaščiteni predpomnilnik nista na voljo, se dovoli pridobivanje podatkov iz nevarnega predpomnilnika in povezave prek tradicionalnega DNS. V načinu 'off' se najprej preveri skupni predpomnilnik in če podatkov ni, se zahteva pošlje prek sistemskega DNS.
- Dodana eksperimentalna predpomnjenja upodobljenega vsebine pri premikanju po straneh z gumbi naprej in nazaj, kar omogoča znatno zmanjšanje zamud pri tovrstnem načinu navigacije zaradi popolnega predpomnjenja celotne strani, ki ne zahteva ponovnega upodabljanja in nalaganja vsebin. Optimizacija je še posebej opazna v različici za mobilne naprave, kjer doseže povečanje zmogljivosti pri navigaciji do 19%. Način se vklopi s pomočjo možnosti chrome://flags#back-forward-cache.
- nastavitev chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains, ki je omogočila vrnitev prikaza protokola v naslovni vrstici (zdaj so vse povezave vedno prikazane brez https:// in http://, prav tako brez 'www.').
- V različicah za Windows je vključena izolacija peskovnika storitve za predvajanje zvoka. Za upravljanje vklopa izolacije je predlagana lastnost AudioSandboxEnabled.
- V sredstvih centraliziranega upravljanja za podjetja je omogočeno določanje pravil, ki določajo velikost pomnilnika, ki ga lahko zavzame instanca brskalnika, preden se začnejo odstranjevati ozadni zavihki. Pomnilnik, ki se sprosti po odstranitvi zavihka, postane ponovno dostopen za uporabo, vsebina zavihka pa se ponovno naloži, ko preklopite nanj.
- V sistemu Linux je uporabljen vgrajen obdelovalnik za preverjanje certifikatov, ki je nadomestil prej uporabljeni sistem NSS. Vgrajen obdelovalnik še vedno uporablja skladišče NSS pri preverjanju, vendar postavlja strožje zahteve pri obdelavi napačno kodiranih in posebej potrjenih certifikatov (vsi certifikati morajo biti potrjeni s strani potrdilnega središča).
- V različici za platformo Android je omogočena dodelitev prilagodljivih ikonic za nameščene spletne aplikacije, ki delujejo v načinu Progressive Web Apps (PWA). Prilagodljive ikone se lahko prilagajajo vmesniku, ki ga uporablja proizvajalec naprave, na primer, da so lahko okrogle, kvadratne ali s poševnimi koti.
- API , ki omogoča dostop do komponent za ustvarjanje virtualne in obogatene resničnosti. API omogoča poenotenje dela z različnimi razredi naprav, od namiznih virtualnih očal, kot so Oculus Rift, HTC Vive in Windows Mixed Reality, do rešitev, temelječih na mobilnih napravah, kot sta Google Daydream View in Samsung Gear VR. Med aplikacijami, kjer se lahko uporabi nov API, so omenjene aplikacije za ogled videov v načinu 360°, sistemi za vizualizacijo tridimensionalnega prostora, ustvarjanje virtualnih kinematografov za predvajanje videov, izvajanje poskusov pri ustvarjanju 3D-vmesnikov trgovin in galerij;
- V načinu Origin Trials (eksperimentalne možnosti, ki zahtevajo ločeno ) je bilo predlaganih več novih API-jev. Origin Trial omogoča delovanje z navedenim API-jem iz aplikacij, prenesenih z localhost ali 127.0.0.1, ali po opravljenem registraciji in pridobitvi posebnega žetona, ki deluje omejen čas za določeno spletno stran.
- Vsakemu elementu HTML je dodeljena lastnost „rendersubtree“, ki omogoča ohranjanje prikaza DOM elementa. Ko se lastnosti dodeli vrednost „invisible“, vsebina elementa ne bo prikazana in preverjena, kar omogoča optimizacijo upodabljanja. Pri nastavitvi vrednosti „activatable“ brskalnik odstrani nevidno lastnost, prikaže vsebino in jo naredi vidno.
- Dodana možnost API na osnovi mehanizma Promise, ki ponuja varnejši način za upravljanje onespositve samodejnega zaklepanja zaslona in preklapljanje naprav v načine varčevanja z energijo.
- Uvedena je možnost uporabe lastnosti za vse elemente HTML in SVG, na katere se lahko osredotoči vnos.
- Za slike in videoposnetke se razmerje stranic izračuna na podlagi lastnosti Širina ali Višina, kar se lahko uporablja za določanje velikosti slike prek CSS v fazi, ko slika še ni naložena (rešuje težave s preureditev strani po nalaganju slik).
- Dodana je CSS lastnost , ki samodejno prilagaja velikost spremenljivega pisave (variable font) v optičnih koordinatah „“, če pisava to podpira. Način omogoča izbiro optimalne oblike glifa za določeno velikost, na primer, uporabo bolj kontrastnih glifov za naslove.
- Dodana je CSS lastnost , ki omogoča uporabo poljubnih simbolov namesto pik na seznamih, na primer „-“, „+“, „★“ in „▸“.
- Ko ni mogoče izvesti Worklet.addModule(), se zdaj vrne objekt s podrobnimi informacijami o naravi napake, kar omogoča natančnejšo oceno vzroka napake (težave z omrežno povezavo, nepravilna sintaksa itd.).
- Obravnava elementov <script> je ustavljena pri njihovem premiku med dokumenti. Pri prenosu med dokumenti so tudi onemogočena izvajanja povezanih dogodkov „error“ in „load“.
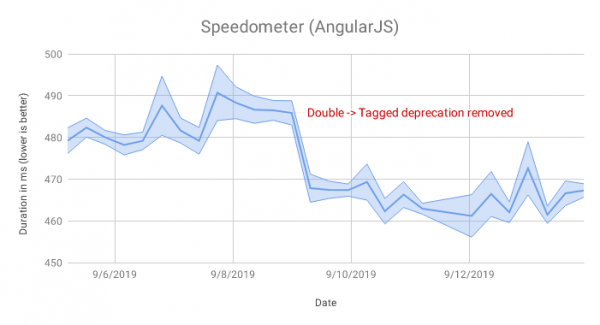
- V JavaScript motorju V8 optimizacija obdelave sprememb prikaza polj v objektih, kar je povzročilo, da je izvajanje kode AngularJS v testnem naboru Speedometer potekalo 4 % hitreje.

- V8 je prav tako optimiziral obdelavo geterjev, določenih v vgrajenih API-jih, kot sta Node.nodeType in Node.nodeName, v primerih, ko ni obdelovalnika IC (inline caching). Sprememba je približno za 12 % zmanjšala časovne stroške kot obdelave IC med izvajanjem testov Backbone in jQuery iz nabora Speedometer.
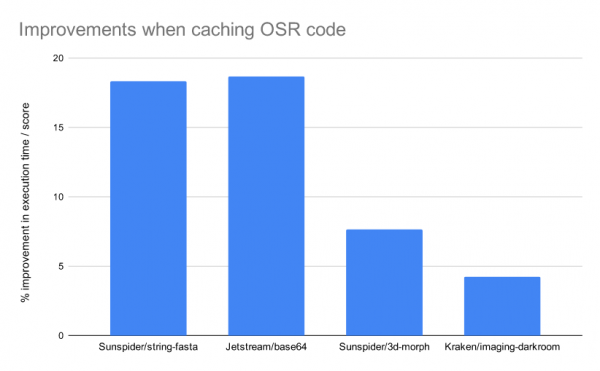
- Zagotovljeno je bilo predpomnjenje rezultatov delovanja mehanizma OSR (called on-stack replacement), ki izvaja zamenjavo optimizirane kode med izvajanjem funkcije (to omogoča takojšnje uporabo optimizirane kode za dolgotrajne funkcije, ne da bi bilo treba čakati na njihov ponovni zagon). Predpomnjenje OSR omogoča uporabo rezultatov optimizacije tudi pri ponovnem zagonu funkcije, brez potrebe po ponovni optimizaciji.
V nekaterih testih je sprememba omogočila povečanje vršne zmogljivosti za 5–18 %.
- Spremembe v orodjih za spletne razvijalce:
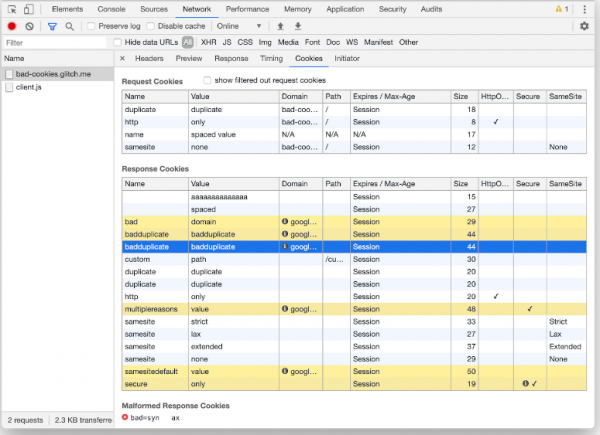
- način za odpravljanje napak za ugotavljanje vzrokov blokade zahteve ali vračanja piškotkov.
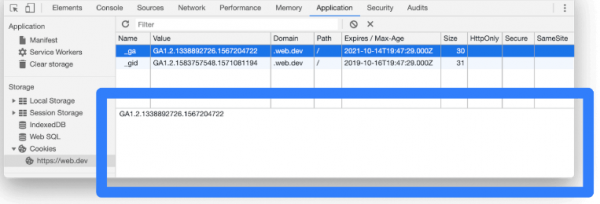
- V bloku s seznamom piškotkov je bila dodana možnost hitrega pregleda vrednosti izbranega piškotka s klikom na določeno vrstico.

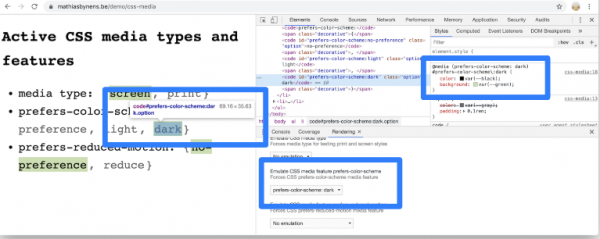
- Dodana je bila možnost simulacije različnih nastavitev za media poizvedbe prefers-color-scheme in prefers-reduced-motion (na primer za preverjanje obnašanja strani pri temi sistema v temni barvi ali pri izklopljenih animiranih učinkih).

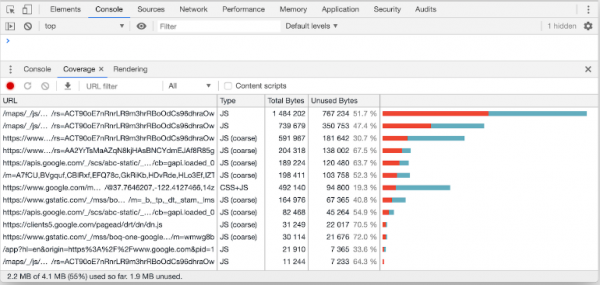
- Oblikovanje zavihka Coverage, ki omogoča oceno uporabljene in neuporabljene kode, je bilo posodobljeno. Dodana je bila možnost filtriranja informacij glede na njihovo vrsto (JavaScript, CSS). Informacije o uporabi kode so bile prav tako dodane pri prikazu izvorne kode.

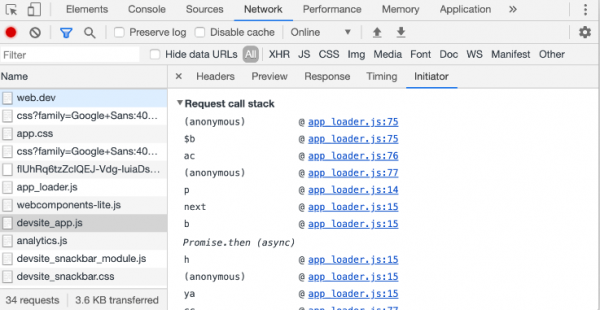
- Dodana je bila možnost odpravljanja napak zaradi zahtevka določenega omrežnega vira po prijavi omrežne aktivnosti (lahko si ogledate sledenje klica JavaScript kode, ki je povzročila nalaganje vira).

- Dodana je bila nastavitev 'Settings > Preferences > Sources > Default Indentation' za določitev vrste zamika (2/4/8 presledkov ali tabulacija) v kodi, prikazani v panelih Console in Sources.

- V bloku s seznamom piškotkov je bila dodana možnost hitrega pregleda vrednosti izbranega piškotka s klikom na določeno vrstico.
Poleg novih funkcij in odpravljanja napak je bila v novi različici odstranjenih 51 ranljivosti. Mnogi od teh ranljivosti so bili ugotovljeni z avtomatiziranim testiranjem z orodji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Dve težavi (CVE-2019-13725, dostop do že osvobojene pomnilniške enote v kodi za podporo Bluetootha, in CVE-2019-13726, prelivanje sklada v upravitelju gesel) sta označeni kot kritični, kar pomeni, da omogočata zaobiti vse ravni zaščite brskalnika in izvajanje kode v sistemu zunaj peskovnika. Prvič so bile v okviru enega razvojnega cikla v Chromu odkriti dve kritični težavi. Prvo ranljivost so našli raziskovalci podjetja Tencent Keen Security Lab in na tekmovanju Tianfu Cup, drugo pa je odkril Sergey Glazunov iz Google Project Zero.
V okviru programa za izplačilo finančnih nagrad za odkrivanje ranljivosti za trenutni izid je podjetje Google izplačalo 37 nagrad v skupni vrednosti 80000 ameriških dolarjev (ena nagrada 20000 $, ena nagrada 10000 $, dve nagradi 7500 $, štiri nagrade 5000 $, ena nagrada 3000 $, dve nagradi 2000 $, dve nagradi 1000 $ in osem nagrad 500 $). Velikost 15 nagrad še ni določena.
Izvor: opennet.ru
