

Podjetje Google je predstavilo izdajo spletnega brskalnika Chrome 92. Hkrati je na voljo stabilna različica odprtokodnega projekta Chromium, ki predstavlja osnovo za Chrome. Brskalnik Chrome se odlikuje po uporabi logotipov Google, sistemu za pošiljanje obvestil ob zrušitvi, modulih za predvajanje zaščitenega video vsebine (DRM), sistemu samodejne namestitve posodobitev in prenosu RLZ-parametrov pri iskanju. Naslednja izdaja Chrome 93 je načrtovana za 31. avgust.
Glavne spremembe v Chrome 92:
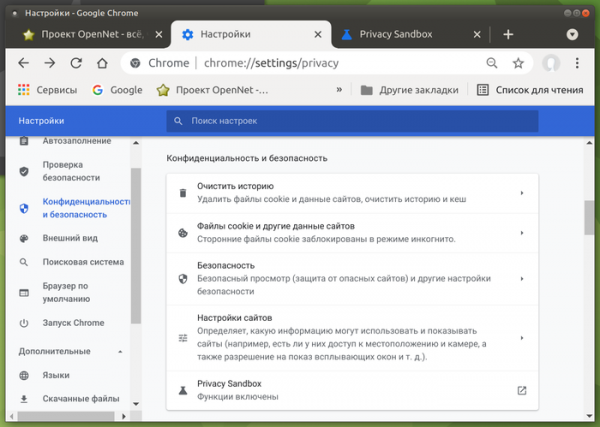
- V nastavitve so dodana sredstva za upravljanje vključitve komponent Privacy Sandbox. uporabniku je dana možnost izklopa tehnologije FLoC (Federated Learning of Cohorts), ki jo razvija podjetje Google za zamenjavo sledilnih piškotkov s "kohortami", ki omogočajo prepoznavanje uporabnikov s podobnimi interesi, ne da bi identificirali posameznike. Kohorte se izračunajo na strani brskalnika z uporabo algoritmov strojnega učenja na podatkih iz zgodovine obiskov in vsebinah, ki se odpirajo v brskalniku.

- Za uporabnike računalniških sistemov je privzeto omogočeno predpomnjenje prehodov (Back-forward cache), ki omogoča takojšnje prehode pri uporabi gumbov "Nazaj" in "Naprej" ali pri navigaciji po prej ogledanih straneh trenutne spletne strani. Predhodno je bilo predpomnjenje prehodov na voljo le v različicah za platformo Android.
- Okrepljena je izolacija spletnih mest in dodatkov v različnih procesih. Če je prej mehanizem Site Isolation zagotavljal izolacijo spletnih mest med seboj v različnih procesih in ločil vse dodatke v poseben proces, je v novi različici uvedeno razdeljevanje brskalniških dodatkov med seboj preko varovanja vsakega dodatka v poseben proces, kar je omogočilo ustvariti še eno oviro za zaščito pred zlonamernimi dodatki.
- Znatno je povečana zmogljivost in učinkovitost zaznavanja phishinga. Hitrost odkrivanja phishinga na osnovi lokalne analize slik se je v polovici primerov povečala do 50-krat, medtem ko je bila v 99% primerih hitrejša vsaj 2.5-krat. Povprečni čas klasifikacije phishinga na podlagi slike se je zmanjšal z 1.8 sekunde na 100 ms. Na splošno se je obremenitev CPU, ki jo ustvarjajo vsi procesi risanja, zmanjšala za 1.2%.
- Porti 989 (ftps-data) in 990 (ftps) so dodali na seznam prepovedanih omrežnih portov. Prej so bili že blokirani porti 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 in 10080. Za porte na črni listi se blokira pošiljanje HTTP, HTTPS in FTP zahtevkov za zaščito pred napadom NAT slipstreaming, ki omogoča vzpostavitev omrežne povezave z napadalčevim strežnikom na katerem koli UDP ali TCP portu na uporabniškem sistemu pri odprtju posebej pripravljenega napadalčevega spletnega mesta v brskalniku, kljub uporabi notranjega razpona naslovov (192.168.x.x, 10.x.x.x).
- Uvedena je zahteva po uporabi dvofaktorske avtentikacije razvijalca pri objavi novih dodatkov ali posodobitev različic v Chrome Web Store.
- Zagotavljena je onemogočitev že nameščenih dodatkov v brskalniku, če so odstranjeni iz imenika Chrome Web Store zaradi kršitve pravil.
- Pri pošiljanju DNS zahtevkov, pri uporabi klasičnih DNS strežnikov, poleg zapisov 'A' in 'AAAA' za določitev IP naslovov se zdaj zahteva tudi DNS zapis 'HTTPS', prek katerega se prenašajo parametri, ki omogočajo pospešitev vzpostavitve HTTPS povezav, kot so nastavitve protokola, ključi za šifriranje TLS ClientHello in seznam poddomen-nadomestkov.
- Iz iframe blokov, ki se nalagajo s domena, različnimi od domene trenutne strani, je prepovedano klicanje JavaScript dialogov window.alert, window.confirm in window.prompt. Sprememba bo zaščitila uporabnike pred zlorabami, povezanimi s poskusi, da bi tretjeosebna obvestila predstavili kot zahteve osnovne spletne strani.
- Na strani nove zavihke je zagotovljen prikaz seznama najbolj iskanih dokumentov, shranjenih v Google Drive.
- Omogočeno je spreminjanje imena in ikone za aplikacije PWA (Progressive Web Apps).
- Za majhno naključno število spletnih obrazcev, povezanih z vnosom naslova ali številke kreditne kartice, bo v sklopu eksperimenta onemogočen izhod priporočil za samodejno izpolnjevanje.
- V različici za namizne sisteme je možnost iskanja po sliki (izbira 'Najdi sliko' v kontekstnem meniju) prešla na uporabo storitve Google Lens namesto običajnega iskalnika Google. Ob klikom na ustrezno gumb v kontekstnem meniju bo uporabnik preusmerjen na posebno spletno aplikacijo.
- V načinu "incognito" so skrite povezave do zgodovine obiska (povezave so brez pomena, saj so odprle stran z obvestilom, da zgodovina ni shranjena).
- Dodane so nove ukazne besede, ki jih je mogoče vpisati v naslovno vrstico. Na primer, za prikaz gumba za hitro preverjanje varnosti gesel in razširitev zadostuje, da vpišete "safety check", za dostop do varnostnih nastavitev in sinhronizacijo pa "manage security settings" in "manage sync".
- Specifične spremembe v različici Chrome za Android:
- Na plošči je implementiran nov prilagodljiv gumb "Magic Toolbar", ki prikazuje različne bližnjice, izbrane glede na trenutno aktivnost uporabnika in vključuje povezave, ki bi jih uporabnik morda potreboval v tistem trenutku.
- Posodobljena je bila izvedba modela strojnega učenja, ki se izvaja na napravi, za prepoznavanje poskusov phishinga. Ob odkritju poskusov phishinga bo brskalnik, poleg prikaza strani z opozorilom, zdaj pošiljal zunanji storitvi Safe Browsing informacije o različici modela strojnega učenja, izračunanem težišču za vsako kategorijo in oznaki o uporabi novega modela.
- Odstranjena je bila nastavitve "Show suggestions for similar pages when a page can’t be found", ki je priporočala podobne strani na podlagi iskanja v Googlu, ko stran ni bila najdena. Ta nastavitve je bila prej že odstranjena iz različice za namizne sisteme.
- Raba načina izolacije spletnih mest v ločenih procesih je bila razširjena. Zaradi varčevanja z viri so bili v ločene procese doslej premeščeni le veliki izbrani spletišča. V novi različici bo izolacija začela veljati tudi za spletna mesta, na katerih je uporabnik prijavljen z avtentikacijo prek OAuth (npr. povezava prek Google računa) ali ki postavljajo HTTP glavo Cross-Origin-Opener-Policy. Za tiste, ki želijo omogočiti izolacijo v ločenih procesih za vsa spletna mesta, je na voljo nastavitve "chrome://flags/#enable-site-per-process".
- Vgrajeni mehanizmi zaščite v motorju V8 pred napadi po stranskih kanalih, kot je Spectre, so onemogočeni, saj se izkažejo za manj učinkovite kot izolacija spletnih mest v ločenih procesih. V namizni različici so bili ti mehanizmi onemogočeni že v izdaji Chrome 70.
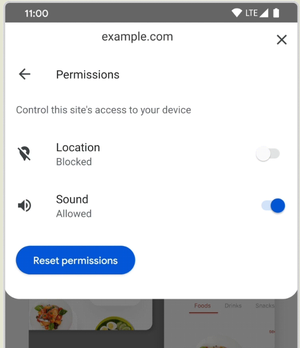
- Poenostavljen dostop do nastavitev dovoljenj spletnega mesta, kot so dostop do mikrofona, kamera in določanje lokacije. Za prikaz seznama dovoljenj preprosto kliknite na simbol ključavnice v naslovni vrstici, nato izberite razdelek »Dovoljenja«.

- V načinu Origin Trials (eksperimentalne možnosti, ki zahtevajo ločeno aktivacijo) so dodani nekateri novi API-ji. Origin Trial pomeni možnost dela z določenim API-jem iz aplikacij, naloženih z localhost ali 127.0.0.1, ali po registraciji in pridobitvi posebnega žetona, ki deluje omejen čas za določeno spletno mesto.
- API za upravljanje datotek, ki omogoča registracijo spletnih aplikacij kot obdelovalcev datotek. Na primer, spletna aplikacija, ki deluje v načinu PWA (napredne spletne aplikacije) in ima urejevalnik besedila, se lahko registrira kot obdelovalec datotek „.txt“, nato pa se lahko uporablja v sistemskem upravljalniku datotek za odpiranje besedilnih datotek.

- API za prehod deljenega elementa, ki omogoča uporabo pripravljene učinke, ki jih zagotavlja brskalnik ter vizualizacijo spremembe stanja v uporabniškem vmesniku v enostranskih (SPA) in večstranskih (MPA) spletnih aplikacijah.
- API za upravljanje datotek, ki omogoča registracijo spletnih aplikacij kot obdelovalcev datotek. Na primer, spletna aplikacija, ki deluje v načinu PWA (napredne spletne aplikacije) in ima urejevalnik besedila, se lahko registrira kot obdelovalec datotek „.txt“, nato pa se lahko uporablja v sistemskem upravljalniku datotek za odpiranje besedilnih datotek.
- V CSS pravilu @font-face je dodan parameter size-adjust, ki omogoča prilagajanje velikosti glifa za določeno pisavo, ne da bi spremenil vrednost CSS lastnosti font-size (območje pod simbolom ostaja enako, spremeni pa se velikost glifa v tem območju).
- V JavaScriptu so metodo at() v objektih Array, String in TypedArray, ki omogoča uporabo relativne indeksacije (relativna pozicija se uporablja kot indeks niza), tudi z negativnimi vrednostmi glede na konec (na primer, „arr.at(-1)“ vrne zadnji element niza).
- V JavaScript konstruktorju Intl.DateTimeFormat je dodana lastnost dayPeriod, ki omogoča prikaz približnega dela dneva (zjutraj, zvečer, podnevi, ponoči).
- Pri uporabi objektov SharedArrayBuffers, ki omogočajo ustvarjanje tabel v skupni pomnilniku, je sedaj potrebno določiti HTTP glave Cross-Origin-Opener-Policy in Cross-Origin-Embedder-Policy, brez katerih bo zahteva blokirana.
- V API-ju Media Session so dodane akcije „togglemicrophone“, „togglecamera“ in „hangup“, ki omogočajo spletni platformi video konferenc dodajanje lastnih obdelovalnikov za gumbe izklopa/vklopa mikrofona, izklopa/vklopa kamere in končanja klica, prikazane v uporabniškem vmesniku picture-in-picture.
- V API-ju Web Bluetooth je dodana možnost filtriranja najdenih Bluetooth naprav po identifikacijah proizvajalca in izdelka. Filter se določi preko parametra „options.filters“ v metodi Bluetooth.requestDevice().
- Izvedena je prva faza zmanjšanja vsebine HTTP glave User-Agent: na zavihku DevTools Issues se sedaj prikaže opozorilo o zastarjanju navigator.userAgent, navigator.appVersion in navigator.platform.
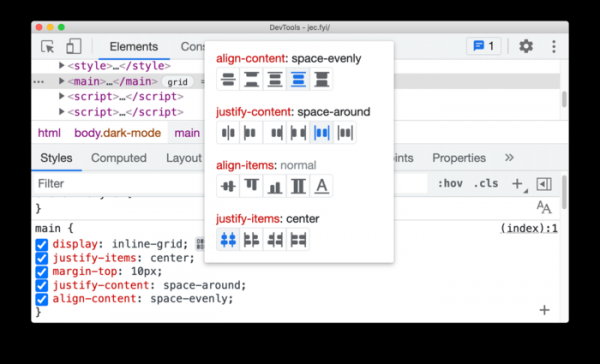
- V web-dev tools so bili uvedeni izboljšave. V web konzoli je na voljo možnost prepisovanja izrazov 'const'. V panele Elements je bila dodana možnost hitrega pregleda podrobnosti elementov iframe preko kontekstnega menija, ki se prikaže ob desnem kliku na element. Izboljšano je debugiranje CORS (Cross-origin resource sharing) napak. V panele za nadzor omrežnih aktivnosti je bila dodana možnost filtriranja omrežnih zahtev iz WebAssembly. Uveden je nov CSS Grid urejevalnik ('display: grid' in 'display: inline-grid') s funkcijo predogleda sprememb.

Poleg novih funkcij in popravkov napak nova različica odpravi 35 ranljivosti. Mnoge ranljivosti so bile odkrite z avtomatiziranim testiranjem orodij AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritične težave, ki omogočajo zaobidi vse ravni zaščite brskalnika in izvajanje kode v sistemu zunaj peskovnika, niso bile odkrite. V okviru programa za nagrajevanje odkritij ranljivosti je podjetje Google za trenutni izdanek podelilo 24 nagrad v skupni višini 112.000 dolarjev (dve nagradi po 15.000 dolarjev, štiri nagrade po 10.000 dolarjev, ena nagrada po 8.500 dolarjev, dve nagradi po 7.500 dolarjev, tri nagrade po 5.000 dolarjev, ena nagrada po 3.000 dolarjev in ena nagrada po 500 dolarjev). Višina 11 nagrad še ni določena.
Izvor: opennet.ru
