

Podjetje Google je predstavilo različico spletnega brskalnika Chrome 98. Hkrati je na voljo stabilna različica prostega projekta Chromium, ki predstavlja osnovo za Chrome. Brskalnik Chrome se razlikuje po uporabi logotipov Google, prisotnosti sistema za pošiljanje obvestil v primeru zrušitve, modulov za predvajanje videos vsebin, zaščitenih pred kopiranjem (DRM), sistemu za samodejno nameščanje posodobitev in prenosu RLZ-parametrov pri iskanju. Naslednja različica Chrome 99 je načrtovana za 1. marec.
Glavne spremembe v Chrome 98:
- Brskalnik vključuje lastno skladišče korenskih certifikatov certifikacijskih organov (Chrome Root Store), ki bo uporabljeno namesto zunanjih skladišč, specifičnih za posamezni operacijski sistem. Skladišče je zasnovano po analogiji z neodvisnim skladiščem korenskih certifikatov v Firefoxu, ki se uporablja kot prvi člen za preverjanje verige zaupanja certifikatov pri odklepanju spletnih strani prek HTTPS. Novo skladišče še ni privzeto uporabljeno. Za poenostavitev prenosa konfiguracij, povezanih s sistemskimi skladišči, in za zagotovitev prenosljivosti, bo nedoločen čas veljalo prehodno obdobje, v katerem bo Chrome Root Store vseboval celotno izbiro certifikatov, odobrenih na večini podprtih platform.
- Nadaljuje se izvajanje načrta za krepitev zaščite pred napadi, povezanimi s dostopom do virov v lokalnem omrežju ali na uporabnikovem računalniku (localhost) iz skript, prenesenih ob odpiranju spletne strani. Takšne zahteve zlorabljajo napadalci za izvajanje CSRF-napadov na usmerjevalnike, dostopovne točke, tiskalnike, korporativne spletne vmesnike in druga naprave ter storitve, ki sprejemajo zahteve samo iz lokalnega omrežja.
Za zaščito pred takšnimi napadi bo brskalnik ob dostopu do vseh podvirom v notranjem omrežju začel pošiljati izrecno zahtevo za pooblastilo za nalaganje teh podvirov. Zahteva za pooblastilo se izvede s pošiljanjem na strežnik glavnog sajta za CORS (Cross-Origin Resource Sharing) zahtevanjem sa zaglavljem „Access-Control-Request-Private-Network: true“ pre pristupa internoj mreži ili localhost-u. Kada se operacija potvrdi, server treba da vrati zaglavlje „Access-Control-Allow-Private-Network: true“. U Chrome 98, provera je implementirana u testnom režimu i u slučaju nedostatka potvrde, upozorenje će se prikazati u web konzoli, ali sam zahtev za podresursom neće biti blokiran. Blokada je planirana da se uključi najranije u verziji Chrome 101.
- U podešavanja naloga integrisana su sredstva za upravljanje aktiviranjem proširenog režima zaštite od opasnih sajtova (Enhanced Safe Browsing), u kojem se aktiviraju dodatne provere za zaštitu od fišinga, maliciozne aktivnosti i drugih pretnji na Web-u. Kada se ovaj režim aktivira, na Google nalogu će se sada prikazati preporuka za aktiviranje režima i u Chrome-u.
- Dodata je model za otkrivanje pokušaja fišinga na strani klijenta, implementirana korišćenjem platforme mašinskog učenja TFLite (TensorFlow Lite) koja ne zahteva slanje podataka za sprovođenje provere na strani Google-a (međutim, šalje se telemetrija sa informacijama o verziji modela i izračunatim težinama za svaku kategoriju). Kada se otkrije pokušaj fišinga, korisniku će pre otvaranja sumnjivog sajta biti prikazana stranica sa upozorenjem.
- V API Client Hints, ki se razvija kot nadomestek za glavo User-Agent in omogoča selektivno posredovanje podatkov o specifičnih parametrih brskalnika in sistema (različica, platforma itd.) le na zahtevo, serverom, implementira mogućnost zamene u listi identifikatora pregledača fiktivnim nazivima, po analogiji sa mehanizmom GREASE (Generate Random Extensions And Sustain Extensibility) koji se koristi u TLS-u. Na primer, pored '"Chrome"; v="98"' i '"Chromium"; v="98"' u listu može biti dodat nasumični identifikator nepostojećeg pregledača '"(Not;Browser"; v="12"'. Ova zamena će omogućiti uočavanje problema sa obradom identifikatora nepoznatih pregledača, koji dovode do toga da alternativni pregledači moraju da se predstavljaju kao drugi popularni pregledači kako bi zaobišli provere prema listama dozvoljenih pregledača.
- С 17 января в каталог Chrome Web Store перестали приниматься дополнения, использующие вторую версию манифеста Chrome. Новые дополнения теперь будут приниматься только с третьей версией манифеста. Разработчики ранее добавленных дополнений, как и прежде, смогут публиковать обновления со второй версией манифеста. Полное прекращение поддержки второй версии манифеста запланировано на январь 2023 года.
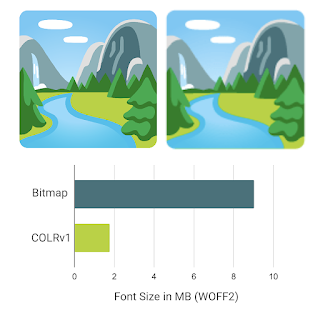
- Добавлена поддержка цветных векторных шрифтов в формате COLRv1 (подмножество шрифтов OpenType, содержащих помимо векторных глифов слой с информацией о цвете), которые можно использовать, например, для создания многоцветных emoji. В отличие от ранее поддерживаемого формата COLRv0, в COLRv1 появилась возможность использования градиентов, наложений и трансформаций. Формат также предоставляет компактную форму хранения, обеспечивает эффективное сжатие и допускает повторное использование контуров, что позволяет существенно уменьшить размер шрифта. Например, шрифт Noto Color Emoji в растровом представлении занимает 9MB, а в векторном формате COLRv1 — 1.85MB.

- В режиме Origin Trials (экспериментальные возможности, требующие отдельной активации) реализован API Region Capture, который позволяет обрезать захватываемое видео. Например, обрезка может понадобиться в веб-приложениях, осуществляющих захват видео с содержимым своей вкладки, для вырезания конкретного содержимого перед отправкой. Origin Trial подразумевает возможность работы с указанным API из приложений, загруженных с localhost или 127.0.0.1, или после прохождения регистрации и получения специального токена, который действует ограниченное время для конкретного сайта.
- В CSS-свойство «contain-intrinsic-size» добавлена поддержка значения «auto», при указании которого будет использован последний запомненный размер элемента (при использовании вместе с «content-visibility: auto» разработчику не нужно угадывать отрисованный размер элемента).
- Добавлено свойство AudioContext.outputLatency, через которое можно узнать сведения о прогнозируемой задержке перед выводом звука (задержка между запросом звука и началом обработки полученных данных устройством вывода звука).
- CSS lastnost color-scheme omogoča določitev, v katerih barvnih shemah se lahko pravilno prikaže element („light“, „dark“, „day mode“ in „night mode“). Dodan je parameter „only“, ki omogoča izključitev prisilne spremembe barvne sheme za posamezne HTML-elemente. Na primer, če določite „div { color-scheme: only light }“, bo za element div uporabljena samo svetla tema, tudi če je v brskalniku prisilno vklopljena temna zasnova.
- CSS je dodal podporo za media-poizvedbe 'dynamic-range' in 'video-dynamic-range', da določi, ali zaslon podpira HDR (Visok dinamični razpon).
- V funkcijo window.open() je bila dodana možnost izbire odprtja povezave v novem zavihku, novem oknu ali pojavno okno. Poleg tega lastnost window.statusbar.visible zdaj vrača „false“ za pojavni okno in „true“ za zavihke in okna. const popup = window.open(‘_blank’,»,’popup=1′); // Odpri v pojavno okno const tab = window.open(‘_blank’,»,’popup=0′); // Odpri v zavihku
- Za okna in delavce je bil implementiran metod structuredClone(), ki omogoča ustvarjanje rekurzivnih kopij objektov, ki vključujejo lastnosti ne samo določenega objekta, ampak tudi vseh drugih objektov, na katere se sklicuje trenutni objekt.
- V Web Authentication API je bila dodana podpora za razširitev specifikacije FIDO CTAP2, kar omogoča določitev minimalne dovoljene dolžine PIN-kode (minPinLength).
- Za nameščene ločene spletne aplikacije je dodana komponenta Window Controls Overlay, ki razširi zaslonsko območje aplikacije na celo okno, vključno s področjem naslovne vrstice, na katerega se prekrivajo privzete gumbe za upravljanje z oknom (zapiranje, minimiziranje, maksimiranje). Spletna aplikacija lahko upravlja z risanjem in obdelavo vhodov v celem oknu, razen nadležnega bloka z gumbom za upravljanje z oknom.
- V WritableStreamDefaultController je bila dodana lastnost za obdelavo signalov, ki vrača objekt AbortSignal, s katerim lahko takoj ustavite operacije zapisovanja v WritableStream, ne da bi čakali na njihovo dokončanje.
- V WebRTC je bila odstranjena podpora za mehanizem usklajevanja ključev SDES, ki je bil leta 2013 razglašen s strani organizacije IETF za zastareli zaradi varnostnih težav.
- Privzeto je onemogočen API U2F (Cryptotoken), ki je bil prej razglašen za zastarelega in ga je zamenjal API Web Authentication. API U2F bo v Chromu 104 popolnoma odstranjen.
- V API Directory je razdelek za 'installed_browser_version' označen kot zastaral, namesto tega je predlagana nova oznaka 'pending_browser_version', ki vsebuje informacije o različici brskalnika, upoštevajoč prenose, ki niso bili uporabljeni (tj. različica, ki bo veljavna po ponovnem zagonu brskalnika).
- Odstranjeni so bili parametri, ki so omogočili podporo za TLS 1.0 in 1.1.
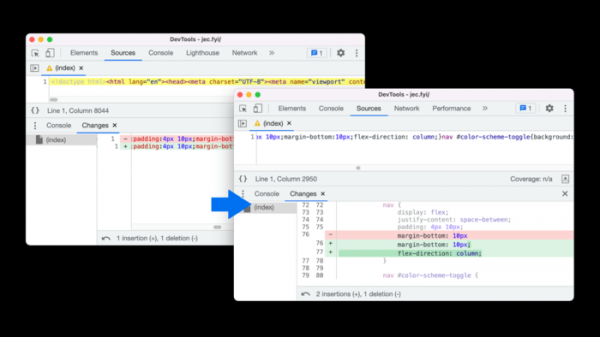
- Izboljšano je bilo orodje za spletne razvijalce. Dodana je bila zavihek za oceno delovanja predpomnilnika za prehode (Back-forward cache), ki omogoča takojšnje prehode z uporabo gumbov 'Nazaj' in 'Naprej'. Dodana je bila možnost emulacije medijskih poizvedb forced-colors. V Flexbox urejevalniku so dodani gumbi za podporo lastnostim row-reverse in column-reverse. Na zavihku 'Changes' je omogočeno prikazovanje sprememb po oblikovanju kode, kar poenostavi analizo minificiranih strani.

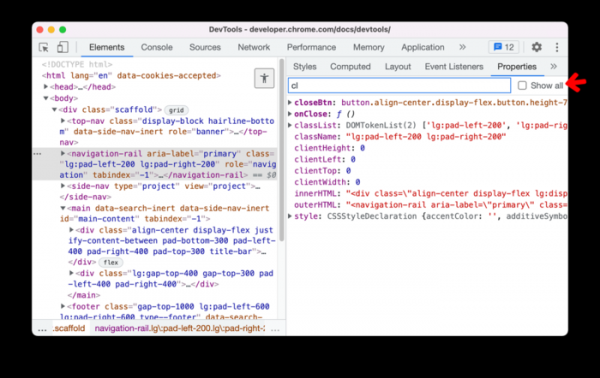
Izvedba okna za pregled kode je posodobljena na izdajo urejevalnika kode CodeMirror 6, ki znatno izboljša zmogljivost pri delu z zelo velikimi datotekami (WASM, JavaScript), reši težave s slučajnimi premiki med navigacijo in izboljša priporočila sistema samodejnega dopolnjevanja pri urejanju kode. V okno s CSS lastnostmi je dodana možnost filtriranja izhodov po imenu ali vrednosti lastnosti.

Poleg novih funkcij in popravkov napak nova različica odpravlja 27 ranljivosti. Mnoge od teh ranljivosti so bile odkrite z avtomatiziranjem testiranjem orodij AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer in AFL. Kritičnih težav, ki bi omogočile obhod vseh varnostnih ravni brskalnika in izvajanje kode v sistemu izven sandboxes, ni bilo najdenih. V okviru programa za nagrajevanje za odkrivanje ranljivosti je podjetje Google za to izdajo podelilo 19 nagrad v skupni vrednosti 88 tisoč dolarjev (dve nagradi $20000, ena nagrada $12000, dve nagradi $7500, štiri nagrade $1000 in po ena nagrada v vrednosti $7000, $5000, $3000 in $2000.
Izvor: opennet.ru
