

Izdana je verzija web preglednika Firefox 102. Izdanje Firefox 102 spada u kategoriju verzija sa dugoročnom podrškom (ESR), za koje se ažuriranja objavljuju tokom godine. Takođe, formirano je ažuriranje prethodne verzije sa dugoročnom podrškom 91.11.0 (u narednom periodu očekuju se još dva ažuriranja 91.12 i 91.13). U fazu beta testiranja biće prebačena verzija Firefox 103 u narednim satima, čije je izdanje zakazano za 26. jul.
Glavne novosti u Firefox 102:
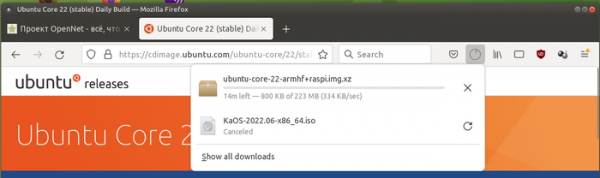
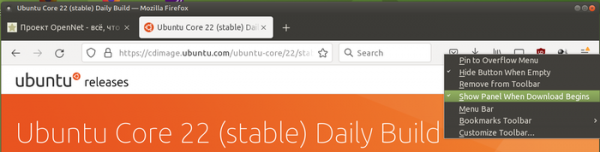
- Omogućeno je isključivanje automatskog otvaranja panela sa informacijama o preuzetim datotekama na početku svake nove preuzimanja.


- Dodata je zaštita od praćenja prelazak na druge stranice postavljanjem parametara u URL. Zaštita se svodi na uklanjanje iz URL-a parametara koji se koriste za praćenje (kao što su utm_source), a aktivira se kada se uključi u postavkama strogi režim blokiranja neželjenog sadržaja (Enhanced Tracking Protection -> Strict) ili kada se sajt otvara u režimu privatnog pregledanja. Odljučivu čišćenje takođe je moguće uključiti putem parametra privacy.query_stripping.enabled u about:config.
- Funkcije dekodiranja zvuka su premštene u poseban proces sa strožom sandbox izolacijom.
- U režimu "slika u slici" omogućeno je prikazivanje titlova prilikom gledanja videa sa sajtova HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar i SonyLIV. Prethodno su titlovi bili prikazivani samo za YouTube, Prime Video, Netflix i sajtove koji koriste format WebVTT (Web Video Text Track).
- Na platformi Linux omogućeno je korišćenje DBus servisa Geoclue za određivanje lokacije.
- Poboljšan prikaz PDF dokumenata u režimu visokog kontrasta.
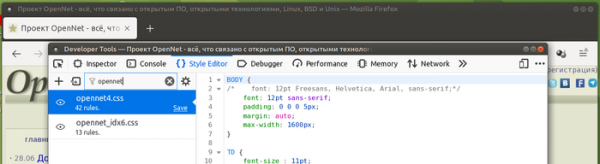
- U interfejsu za web programere na kartici Style Editor dodata je podrška za filtriranje stilskih tabela po imenu.

- U API Streams dodat je klasa TransformStream i metoda ReadableStream.pipeThrough, koje se mogu koristiti za kreiranje i prenos podataka u obliku toka (pipe) između ReadableStream i WritableStream, sa mogućnošću pozivanja obradnika za transformaciju toka za svaki blok.
- U API Streams dodate su klase ReadableStreamBYOBReader, ReadableByteStreamController i ReadableStreamBYOBRequest za efikasni direktni prenos binarnih podataka mimo unutrašnjih redova.
- Planirano je za uklanjanje nestandardno svojstvo Window.sidebar, koje se nudi samo u Firefox-u.
- Zagotavljena je integracija CSP (Content-Security-Policy) z WebAssembly, kar omogoča uporabo omejitev CSP tudi za WebAssembly. Zdaj dokument, za katerega je prek CSP prepovedana izvedba skriptov, ne more zagnati bajtkode WebAssembly, razen če ni nastavljen parameter 'unsafe-eval' ali 'wasm-unsafe-eval'.
- V CSS so v medijskih poizvedbah uvedli lastnost update, ki omogoča povezovanje na frekvenco posodabljanja informacij, ki jo podpira izhodna naprava (na primer, vrednost 'slow' se nastavi za zaslone e-bralnikov, 'fast' za običajne zaslone, in 'none' pri izhodu na tisk).
- Za dodatke, ki podpirajo drugo različico manifesta, je na voljo API Scripting, ki omogoča izvajanje skript v kontekstu spletnih strani, vstavljanje in brisanje CSS ter upravljanje z registracijo skript za obdelavo vsebine.
- V Firefoxu za Android je pri izpolnjevanju obrazcev z informacijami o kreditnih karticah omogočeno prikazovanje ločenega poziva za shranjevanje vnesenih podatkov za sistem samodejnega izpolnjevanja obrazcev. Odpravljena je težava, ki je povzročila nenadno prekinitev ob odpiranju zaslonske tipkovnice, če je v odložišču prisotno veliko število podatkov. Rešena je težava z ustavljanjem Firefoxa pri preklapljanju med aplikacijami.
Poleg novosti in odpravljanja napak je Firefox 102 odpravil 22 ranljivosti, od katerih je 5 označenih kot nevarne. Ranljivost CVE-2022-34479 omogoča na platformi Linux prikazovanje pojavnega okna, ki prekrije naslovno vrstico (lahko se uporablja za simulacijo napačnega vmesnika brskalnika, ki zavaja uporabnika, na primer za phishing). Ranljivost CVE-2022-34468 omogoča obvladovanje omejitev CSP, ki prepovedujejo izvajanje JavaScript kode v iframe-ih, prek nadomestitve povezav URI 'javascript:'. Pet ranljivosti (združene pod CVE-2022-34485, CVE-2022-34485 in CVE-2022-34484) so posledica težav z obdelavo pomnilnika, kot so prekoračitve medpomnilnika in dostop do že osvobojenih pomnilniških območij. Potencialno bi te težave lahko pripeljale do izvajanja kode napadalca ob odpiranju posebej oblikovanih strani.
Izvor: opennet.ru
