

Izdana je verzija web-pregledača Firefox 104. Dodatno, oblikovane su nadogradnje za dugoročne verzije podrške — 91.13.0 i 102.2.0. U beta-testiranje će uskoro biti uključena verzija Firefox 105, čije je izdanje zakazano za 20. rujna.
Glavne novosti u Firefox 104:
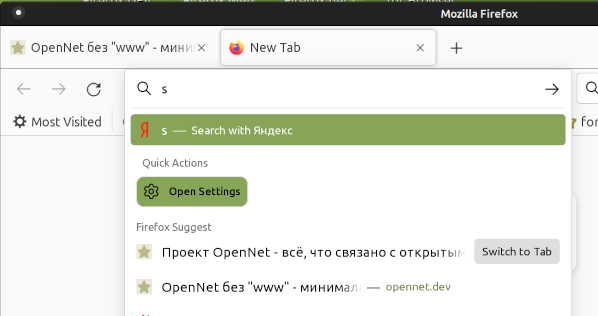
- Dodani su eksperimentalni mehanizam QuickActions koji omogućava izvođenje različitih uobičajenih radnji s preglednikom iz adresne trake. Na primjer, za brzi pristup pregledavanju dodataka, oznaka, sačuvanih korisničkih računa (menadžer lozinki) i otvaranje načina privatnog pregledavanja, možete unijeti u adresnu traku naredbe addons, bookmarks, logins, passwords i private, pri čemu će se u padajućem popisu prikazati gumb za odlazak na odgovarajući sučelje. Da biste omogućili QuickActions, potrebno je postaviti opcije browser.urlbar.quickactions.enabled=true i browser.urlbar.shortcuts.quickactions=true u about:config.

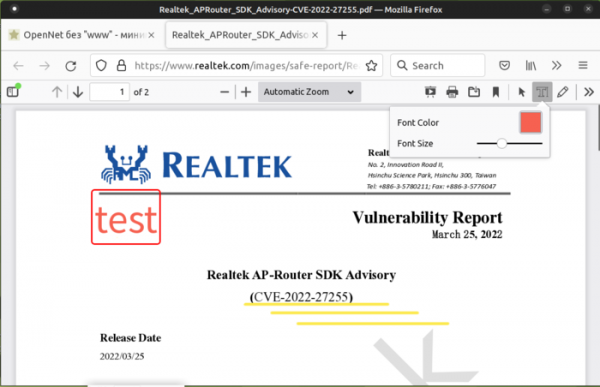
- U ugrađeno sučelje za pregled dokumenata u PDF formatu dodan je način uređivanja, u kojem su dostupne opcije kao što su crtanje grafičkih oznaka (crtanje rukom) i dodavanje tekstualnih komentara. Boja, debljina linija i veličina fonta mogu se podešavati putem novih gumba dodatih u PDF preglednik. Da biste omogućili novi način, u stranicu about:config trebate postaviti parametar pdfjs.annotationEditorMode=0.

- Slično regulaciji resursa koje se dodjeljuju pozadinskim karticama, korisničko sučelje sada prelazi u način štednje energije kada je prozor preglednika minimiziran.
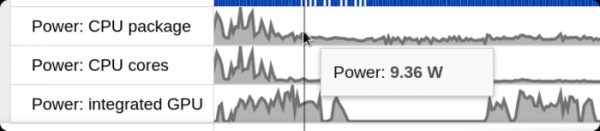
- U sučelju za profiliranje dodana je mogućnost analize potrošnje energije povezanih s radom web-stranice. Analizator potrošnje energije trenutno je dostupan samo na sustavima s Windows 11 i na Apple računalima s M1 čipom.

- U načinu 'slika u slici' omogućeno je prikazivanje titlova prilikom gledanja videa s usluge Disney+. Ranije su titlovi bili prikazani samo za YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar i SonyLIV, kao i za web stranice koje koriste format WebVTT (Web Video Text Track).
- Dodana je podrška za CSS svojstvo scroll-snap-stop koje omogućuje podešavanje ponašanja prilikom pomicanja pomoću touchpada: u režimu 'always' pomicanje se zaustavlja na svakom elementu, dok u režimu 'normal' pri inercijskom pomicanju gestom dopušta preskakanje elemenata. Također je implementirana podrška za prilagodbu pozicije pomicanja u slučaju promjene sadržaja (na primjer, za očuvanje iste pozicije nakon uklanjanja dijela nadređenog sadržaja).
- U JavaScript objektima Array i TypedArrays dodane su metode Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() i TypedArray.prototype.findLastIndex() koje omogućuju pretraživanje elemenata s prikazom rezultata u odnosu na kraj niza. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (posljednji parni element)
- U metodu HTMLElement.focus() dodana je podrška za parametar option.focusVisible, uz pomoć kojeg se može uključiti prikaz opipljivog indikatora promjene fokusa unosa.
- Dodana je svojstvo SVGStyleElement.disabled, uz pomoć kojeg se mogu uključiti ili isključiti tablice stilova za određeni SVG element ili provjeriti njihovo stanje (po uzoru na HTMLStyleElement.disabled).
- Povećana je stabilnost i performanse minimiziranja i obnavljanja prozora na Linux platformi prilikom korištenja web okvira Marionette (WebDriver). Dodana je mogućnost dodavanja dodirnih rukova na ekran (touch action).
- U verziji za Android podržano je automatsko popunjavanje obrazaca s adresama na temelju ranije unesenih adresa. U postavkama je omogućeno uređivanje i dodavanje adresa. Dodana je podrška za selektivno brisanje povijesti, koja omogućava brisanje povijesti kretanja za zadnji sat ili zadnja dva dana. Ispravljeno je ružno završavanje prilikom otvaranja poveznice iz vanjske aplikacije.
Osim novina i ispravaka grešaka, u Firefox 104 ispravljeno je 10 ranjivosti, od kojih je 8 označeno kao opasne (6 pod CVE-2022-38476 i CVE-2022-38478) koje uzrokuju probleme s memorijom, poput preljevanja bafera i pristupa već oslobođenim područjima memorije. Potencijalno, ovi problemi mogu dovesti do izvršavanja zlonamjernog koda prilikom otvaranja specijalno oblikovanih stranica.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish