

Izkazal se je Firefox 107, prav tako pa je izdana posodobitev veje z dolgo podporo — 102.5.0. V beta testiranje bo kmalu prešla različica Firefox 108, katere izid je predviden za 13. december.
Glavne novosti v Firefox 107:
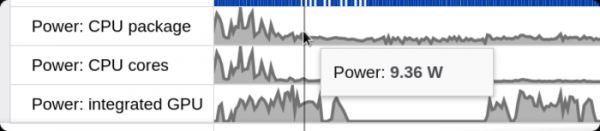
- V vmesniku za profiliranje (zavihek Performance v orodjih za razvijalce) je bila dodana možnost analize porabe energije na sistemih Linux in macOS z Intelovimi procesorji (prej je profiliranje porabe energije bilo na voljo samo na sistemih Windows 11 in računalnikih Apple s čipom M1).

- Implementirane so CSS lastnosti „contain-intrinsic-size“, „contain-intrinsic-width“, „contain-intrinsic-height“, „contain-intrinsic-block-size“ in „contain-intrinsic-inline-size“, ki omogočajo določitev velikosti elementa, ki bo uporabljena neodvisno od vpliva na velikost otroških elementov (na primer, ko povečanjem velikosti otroškega elementa lahko raztegnemo starševski element). Predlagane lastnosti omogočajo brskalniku, da takoj določi velikost, ne da bi čakal na upodabljanje otroških elementov. V primeru nastavitve vrednosti „auto“ za fiksacijo velikosti bo uporabljena zadnja narisana velikost elementa.
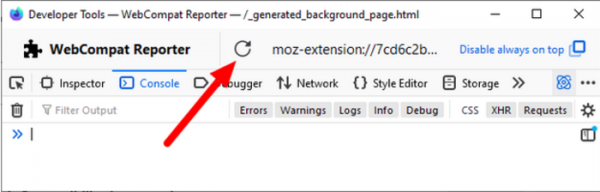
- V orodjih za web razvoj je poenostavljeno odpravljanje napak dodatkov, temelječih na tehnologiji WebExtension. V orodje webext je bila dodana možnost „—devtools“ (webext run —devtools), ki omogoča samodejno odpiranje brskalniškega okna z orodji za web razvoj, na primer za odkrivanje vzroka napake. Poenostavljeno je tudi pregledovanje pojavnih oken. Na ploščo je bila dodana gumb Reload za ponovno nalaganje WebExtension po spremembah v kodi.

- Povečana je zmogljivost Windows različic v Windows 11 22H2 pri obdelavi prehoda po povezavah v podsektorjih IME (Urejevalnik metod vnosa) in Microsoft Defender.
- Izboljšave v različici za Android:
- Dodana je funkcija Total Cookie Protection, koja se prethodno koristila samo prilikom otvaranja sajtova u privatnom pregledu i pri izboru strogo režima blokiranja neželjenog sadržaja (strict). U režimu Total Cookie Protection za svaki sajt se koristi posebno izolovano skladište za kolačiće, što sprečava praćenje premeštanja između sajtova, jer se svi kolačići postavljeni iz učitanih spoljašnjih blokova (iframe, js i sl.) vezuju za sajt sa kojeg su ti blokovi učitani i ne prenose se kad se pristupa tim blokovima sa drugih sajtova.
- Osigurano je proaktivno učitavanje međusobnih sertifikata kako bi se smanjio broj grešaka prilikom otvaranja sajtova putem HTTPS-a.
- U tekstovima na sajtovima uključeno je povećanje sadržaja prilikom selektovanja teksta.
- Dodana je podrška za nove panele za izbor slika koji su uvedeni od Android 7.1 (Image keyboard, mehanizam za slanje slika i drugog multimedijalnog sadržaja direktno u obrasce za uređivanje teksta u aplikacijama).
Pored novina i ispravki grešaka, u Firefox 107 ispravljena su 21 sigurnosna propusta. Deset propusta je označeno kao opasno. Sedam propusta (sakupljeni pod CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) uzrokovani su problemima u radu sa memorijom, kao što su prelivanje bafera i pristup već oslobođenim delovima memorije. Ovi problemi potencijalno mogu dovesti do izvršavanja zlonamernog koda prilikom otvaranja posebno dizajniranih stranica. Dva propusta (CVE-2022-45408, CVE-2022-45404) omogućavaju zaobilaženje obaveštenja o radu u režimu celog ekrana, na primer, kako bi se simulirao interfejs pretraživača i uveo korisnik u zabludu prilikom phishing-a.
Izvor: opennet.ru
