Izšel je spletni brskalnik Firefox 134, ob tem pa so bile oblikovane tudi posodobitve prejšnjih različic z dolgoročnimi podpornimi različicami — 115.19.0 in 128.6.0. Različica Firefox 135 je prestavljena v fazo beta testiranja, njen izid pa je načrtovan za 4. februar.
Glavne novosti v Firefox 134:
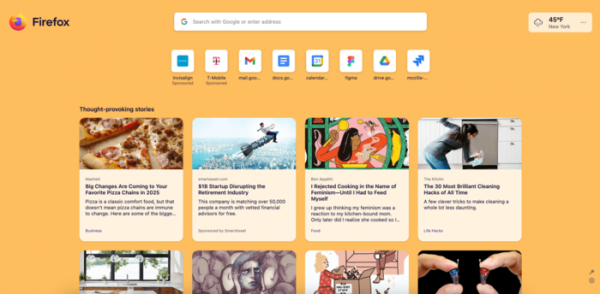
- Nekaterim uporabnikom je bila predstavljena nova oblika strani, ki se prikaže ob odpiranju nove zavihka. Nova različica se razlikuje po točki iskanja, vremenskem widgetu in seznamu priporočenih strani. Najbolj pogosto obiskane in priložene spletne strani se ne prikažejo v mreži, temveč v eni vrstici. Število stolpcev s vsebino se izbere glede na širino okna, kar omogoča učinkovito izrabo celotnega razpoložljivega zaslonskega prostora. Nova oblika je trenutno vključena le za uporabnike v ZDA in Kanadi. Za aktivacijo v drugih državah je na strani about:config mogoče vpisati „newtab“ in dodati v polja s vrednostjo „US, CA“ kodo svoje države.

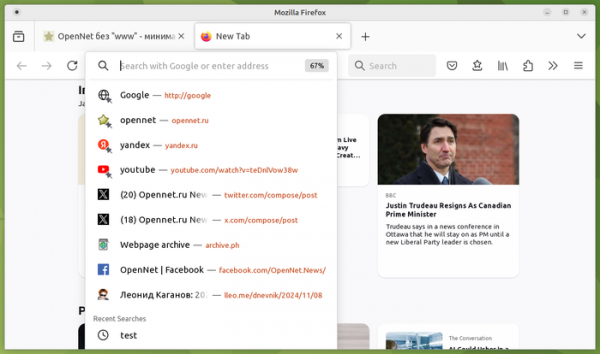
V padajočem meniju, ki se prikaže po premiku fokusa vnosa na prazno adresno vrstico, se zdaj ne prikazuje le izbira priporočenih in prej odprtih strani, ampak tudi seznam nedavno opravljenih iskalnih poizvedb, kar omogoča hitro popravljanje ali ponavljanje v drugem iskalniku. V padajočem meniju so se pojavile tudi gumbi za izvajanje dodatnih dejanj, kot so tiskanje strani ali preklop na drug zavihek.

- Za platformo Linux je bila uvedena podpora za dodatne geste na sledilni ploščici (na primer, dotik z dvema prstoma za zaustavitev inertnega pomikanja).
- Za platformo Windows je bila dodana podpora za strojno dekodiranje videoposnetkov v formatu HEVC (H.265).
- Za Nemčijo, Avstrijo, Belgijo, Italijo, Nizozemsko, Španijo, Švedsko in Švico je na voljo uporaba meta iskalnega sistema Ecosia, ki se bori za zaščito narave in večino dobička porabi za sajenje dreves. Za napajanje strežnikov podjetja se uporabljajo obnovljivi viri energije. Rezultati iskanja se oblikujejo s klicanjem iskalnih sistemov Bing in Google.
- Zagotovljeno je bolj natančno sledenje specifikaciji pri določanju stanja aktivacije uporabnika. Aktivacija signalizira začetek interakcije uporabnika s stranjo, kot so premikanje miške, klik na gumbe ali prehod v meni. Po aktivaciji postanejo na voljo nekatere Web API, na primer, pred aktivacijo se onemogoči prikaz pojavnih oken. Predlagane spremembe v novem izvodu pogojev aktivacije olajšajo blokiranje pojavnih oken in zmanjšajo število lažnih opozoril o blokiranju.
- Za elemente z absolutnim pozicioniranjem (pri katerih je nastavljena lastnost „position: absolute“) je dovoljeno uporabljati CSS-lastnosti align-self, justify-self in place-self.
- V JavaScriptu je bila dodana podpora za metodo RegExp.escape(), namenjeno za pobeg znakov v nizu, ki se uporabljajo za sestavljanje regularnih izrazov. Tako pobegnjeni nizi se lahko varno uporabljajo kot predloga v konstruktorju RegExp().
- Dodana je metoda Promise.try(), ki omogoča pretvorbo rezultata vsakega klicanja povratne informacije v Promise za poenostavitev obravnave napak pri izvajanju funkcij, tako v asinhronem kot v sinhronem načinu.
- V WebRTC za Simulcast-video pri predvajanju vsebine oken ali celotnega zaslona je bila dodana podpora za kodek VP8.
- Dodana je eksperimentalna podpora za HTML-atribut autocorrect in JavaScript-lastnost HTMLElement.autocorrect, ki vključujeta samodejno korekcijo besedila, vnesenega v vhodne elemente, kot sta „“ in „