

Izdan je web preglednik Firefox 151, a ažuriranja prethodnih verzija sa dugotrajnom podrškom — 140.11.0 i 115.36.0 su oblikovana. Na beta testing će uskoro biti prebačena verzija Firefox 152, čije izdanje je zakazano za 16. jun.
Glavne novine u Firefox 151 (1, 2, 3, 4):
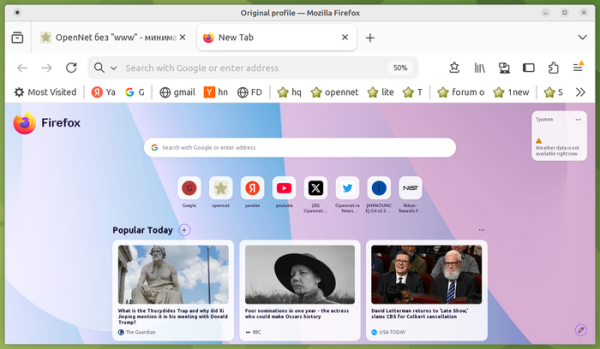
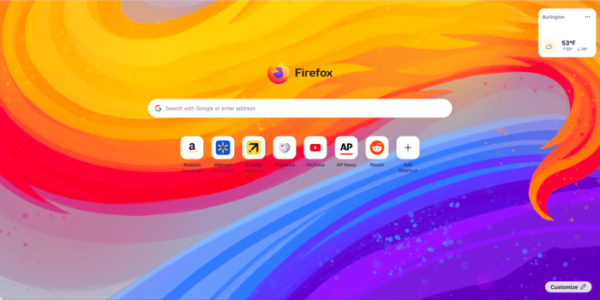
- Ažuriran je izgled stranice koja se prikazuje prilikom otvaranja novog taba (logotip je pomeren u centar, pretraživačka traka je pomerena niže, dodana je pozadinska slika koju je moguće promeniti u podešavanjima). Novi dizajn je optimizovan za integraciju novih mogućnosti na stranicu (na primer, vidžeti i poboljšanja u radu sa prečicama), čije se uključivanje očekuje u sledećem izdanju.


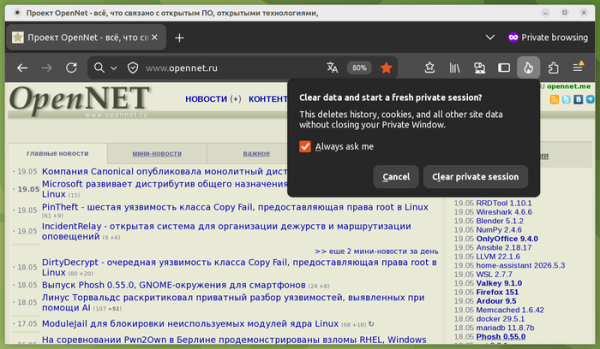
- U režimu privatnog pregleda implementirana je nova dugmad "Završi privatnu sesiju" (ikonica u obliku vatre desno od adresne trake), putem koje se mogu odmah obrisati svi podaci trenutne privatne sesije, a da pritom ne zatvorite prozor preglednika (web lokacije koje su pre otvorene u privatnom pregledaču će se zatvoriti, a sesija će ostati prazna).
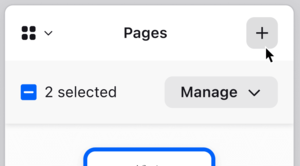
- U ugrađenom PDF pregledniku implementirana je funkcija spajanja više stranica u dokument.

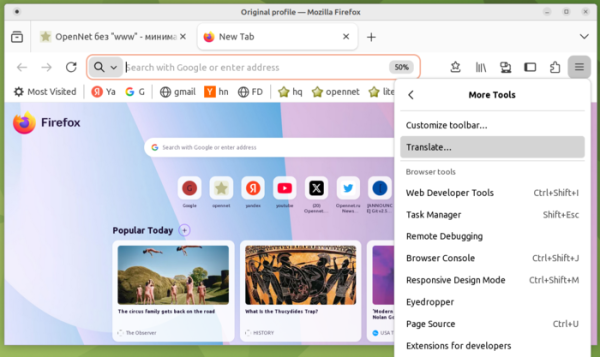
- Ugrađeni interfejs za prevođenje s jednog jezika na drugi sada je dostupan za pozivanje preko sekcije "Više alata" u glavnom meniju.

- Pretraživačka traka u konfiguratoru (about:preferences) je proširena i sada zauzima punu dostupnu širinu.
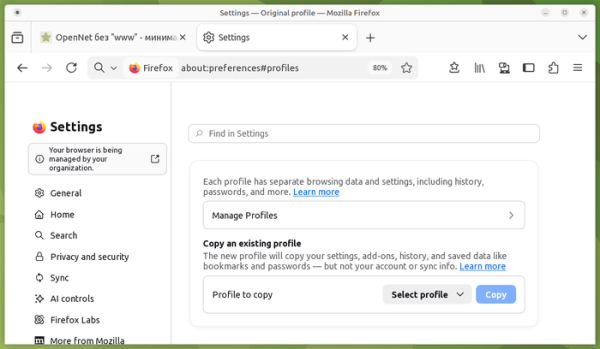
- U verzijama za Linux implementirana je podrška za rezervno kopiranje profila, koja omogućava čuvanje odabranog profila u datoteku, nakon čega se ta datoteka može iskoristiti za vraćanje podešavanja na drugom sistemu. Ranije je ova funkcija bila dostupna samo u Windows-u.
- Prilikom premestanja direktorijuma sa profilom Firefox u druge delove fajl sistema ili na sisteme s drugim operativnim sistemima osigurava se oporavak instaliranih dodataka i tema.
- Ojačana je zaštita od skrivenog identifikovanja korisnika (Fingerprinting Protection), koja se koristi prilikom uključivanja standardne zaštite od praćenja (ETP, Enhanced Tracking Protection => Standard). Primećuje se da su izvršene promene u proseku smanjile broj identifikovanih korisnika pomoću tipičnih metoda skrivenog identifikovanja za 14% (49% za macOS) u poređenju sa ranije dostupnom zaštitom.
- V integrirani brezplačni VPN-storitev Firefox VPN je bila dodana možnost izbire države, iz katere se povezuje. VPN strežnika. Storitve omogočajo dostop do spletnih mest ne neposredno, temveč prek posredniškihservere v različnih državah, ki skrivajo IP naslov uporabnika. Na voljo je možnost, da se VPN vklopi samo za izbrane spletne strani. Za aktivacijo VPN je potrebna registracija računa pri Mozilli. V VPN storitvi obstaja omejitev 50 gigabajtov prometa na mesec.
- Ob zahtevi spletne aplikacije za dostop do podatkov o lokaciji na platformi Windows zdaj upoštevajo sistemske nastavitve za podeljevanje dostopa.
- Dodana je možnost uporabe API Web Serial za upravljanje mikrokrmilnikov, ki so povezani prek serijskega porta. Na primer, po potrditvi pooblastil je mogoče iz spletne aplikacije programirati ESP čipe, plošče Raspberry Pi Picos, 3D tiskalnike in opremo s CNC. API Web Serial se lahko uporablja tudi v brskalniških dodatkih, vendar ne iz konteksta moz-extension.
- Za vse uporabnike je vključena uporaba specifikacije LNA (Local Network Access) za omejevanje dostopa do lokalnega sistema (loopback, 127.0.0.0/8) ali notranjega omrežja (192.168.0.0/16, 10.0.0.0/8 itd.) pri interakciji s javnimi spletnimi mesti. Za dostop do notranjih virov mora uporabnik podeliti spletni aplikaciji posebna pooblastila, saj se taka aktivnost uporablja zlonamerniki za izvajanje CSRF napadov na usmerjevalnike, dostopne točke, tiskalnike, korporativne spletne vmesnike in druge naprave ter storitve, ki sprejemajo zahteve samo iz lokalnega omrežja. Poleg tega se skeniranje notranjih virov lahko uporablja za posredno identifikacijo ali zbiranje informacij o lokalnem omrežju. Prej je takšna zaščita delovala le, če je bila vključena nastavitev povečanega varovanja pred sledenjem premikom (ETP, Enhanced Tracking Protection => Strict).
- Implementiran je API Fullscreen Keyboard Lock, ki dodaja argument keyboardLock v metodo requestFullscreen, kar omogoča popolnoma zasnovanim spletnim aplikacijam, da prestrežejo nekatere tipke in tipkovne kombinacije, na primer, možno je prestreči pritisk na tipko Esc (v tem primeru bo za izhod iz celozaslonskega načina potrebno ne pritiskanje, temveč zadrževanje tipke Esc).
- Izboljšano risanje elementov z absolutnim pozicioniranjem znotraj večstolpčnih blokov ali pri tisku.
- V pravilih "@container" je omogočeno hkratno navajanje več pogojev, podobno kot pri medijskem poizvedovanju.
- Znotraj pravil @container je dovoljeno uporabljati funkcijo style() za preverjanje izračunatih vrednosti CSS lastnosti kontejnerja.
- Dodana je bila lastnost CSSContainerRule.conditions, ki vsebuje seznam vseh pogojev kontejnerskega poizvedovanja. Stare lastnosti CSSContainerRule.containerName in CSSContainerRule.containerQuery so razglašene za zastarele.
- Spremenjeno je vedenje sidrnega pozicioniranja v CSS (CSS Anchor Positioning). Lastnost position-anchor zdaj privzeto sprejema vrednost „normal“, pri uporabi lastnosti position-area pa se implicitni sidri samodejno uporabljajo. Oknja (popovers), ki uporabljajo anchor() ali anchor-center, zdaj zahtevajo izrecno določitev lastnosti „position-anchor: auto“.
- Dodana je podpora API-ju Document Picture-in-Picture za odpiranje poljubne HTML vsebine v načinu „slika v sliki“, ne samo videa. V nasprotju z odpiranjem okna prek klica window.open() se okna, ustvarjena prek novega API-ja, vedno prikažejo nad drugimi okni, ne ostanejo po zaprtju izvirnega okna, ne podpirajo navigacije in ne morejo izrecno določati položaja izhoda.
- V API-ju Permissions je zagotovljena pravilna obdelava začasnih pooblastil, podeljenih spletnemu mestu.
- Omogočeno je uporabo deklarativne sintakse za določitev, kako se elementi razporedijo v reže znotraj Shadow DOM.
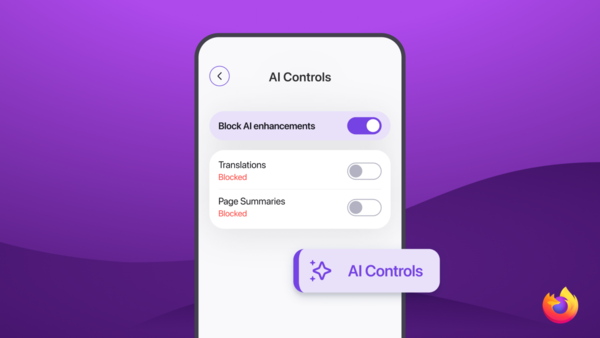
- V Firefoxu za Android je bila dodana podpora za hitro preklapljanje med zavihki z uporabo navpičnega drsenja v območju orodne vrstice. V konfigurator je bilo dodano stikalo za onemogočanje vseh funkcij, ki uporabljajo AI, prav tako pa so bili izvedeni nastavitve za selektivno vključitev posameznih AI-funkcij.

Poleg novosti in popravkov napak je v Firefoxu 151 odprtih 154 ranljivosti (65 je bilo zbranih pod CVE-2026-8973, 54 pod CVE-2026-8974 in 7 pod CVE-2026-8975). 146 ranljivosti je povzročilo težave z delovanjem pomnilnika, kot so prelivanja pomnilnika in dostop do prosto danih območij pomnilnika. Potencialno lahko ti problemi vodijo do izvrševanja kode zlonamernika ob odpiranju posebej oblikovanih strani.
V nočnih različicah Firefoxa se je začelo testiranje prenovljenega vmesnika konfiguratorja, v katerem so razširjena sredstva za iskanje nastavitev, izboljšana navigacija, posodobljene oznake in opisi nastavitev.
Izvor: opennet.ru
