

izdajo spletnega brskalnika , kao i Firefox 68.7 za platformu Android. Osim toga, provedeno je ažuriranje sa dugim vremenom podrške . U vrlo kratkom vremenu na fazu prelazi grana Firefox 76, čije je izdanje planirano za 5. svibnja (projekt na 4-5 tedensko ).
:
- Za Linux je započelo oblikovanje u formatu Flatpak.
- Ažuriran je dizajn adresne trake. Kada kliknete na adresnu traku, sada se bez potrebe za unosom odmah prikazuje padajući popis najčešće korištenih linkova. Savjeti s rezultatima pretraživanja optimizirani su za kvalitetniji rad na malim ekranima. U području kontekstualnih preporuka omogućeno je prikazivanje savjeta za rješavanje uobičajenih problema koji se pojavljuju prilikom rada s preglednikom.
Prekida se prikazivanje protokola https:// i poddomene „www.“ u padajućem bloku linkova prikazanom tijekom unosa u adresnu traku (npr. razlikujući se po sadržaju https://opennet.ru i https://www.opennet.ru postat će neprimjetni). Protokol http:// prikazuje se u rezultatima pretraživanja bez izmjena.
- Za Linux je promijenjeno ponašanje pri kliku u adresnoj traci (kao u Windowsu i macOS-u) – jedan klik odabire sav sadržaj bez premještanja u međuspremnik, dvostruki klik odabire jednu riječ, trostruki klik odabire sav sadržaj i premješta u međuspremnik.
- Implementirano ne učitavati slike koje se nalaze izvan vidljivog područja, sve dok korisnik ne pomakne sadržaj stranice na mjesto koje neposredno prethodi slici. Za upravljanje odgođenim učitavanjem stranica u oznaku „img“ dodan je atribut „“, koji može primiti vrijednost „lazy“. Pretpostavlja se da će odgođeno učitavanje smanjiti potrošnju memorije, smanjiti promet i povećati brzinu početnog otvaranja stranica. Za upravljanje odgođenim učitavanjem u about:config dodan je parametar „dom.image-lazy-loading.enabled“.
- puna podrška za WebGL u okruženjima koja koriste protokol Wayland. Do sada je razina performansi WebGL u Linux izdanjima Firefoxa bila nezadovoljavajuća zbog nedostatka podrške za hardversko ubrzanje, zbog problema s gfx drajverima za X11 i primjene različitih standarda. Korištenjem Waylanda situacija se promijenila zahvaljujući novom , koji koristi mehanizam . Osim hardverskog ubrzanja, WebGL backend također podpora pospeševanja dekodiranja videa H.264 z uporabo VA-API (Video Acceleration API) in FFmpegDataDecoder (podpora VP9 in drugih video kodirnih formatov v Firefox 76). Za upravljanje omogočanja pospeševanja v about:config so predlagane nastavitve „widget.wayland-dmabuf-webgl.enabled“ in „widget.wayland-dmabuf-vaapi.enabled“.
- Za uporabnike iz Velike Britanije je omogočeno prikazovanje plačanih oglasnih blokov na začetni strani v razdelku priporočene vsebine storitve Pocket. Bloki so jasno označeni kot oglas in jih je mogoče onemogočiti v nastavitvah. Oglas je bil prej dostopen samo uporabnikom iz ZDA.
- način čiščenja starih piškotkov in podatkov spletne strani ob obisku spletnih strani s sledilno kodo, s katerimi uporabnik interaktivno ne sodeluje. Način je usmerjen v boj proti sledenju preko preusmeritev.
- izvedba modalnih dialogov, povezanih z določenimi zavihki in ne blokira celotnega vmesnika.
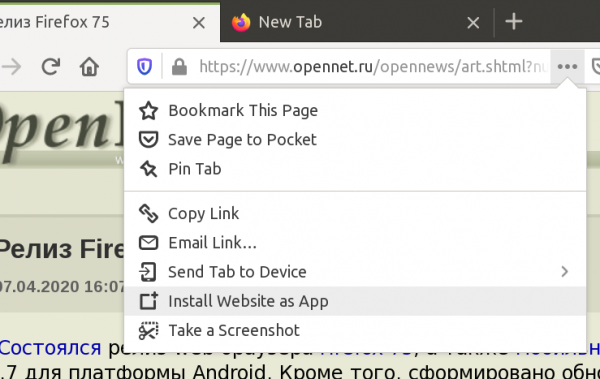
- možnost namestitve in odpiranja spletnih strani v obliki aplikacij (Apps), ki omogočajo delovanje s spletno stranjo kot z običajnim namiznim programom. Za omogočitev v about:config je treba dodati nastavitev „browser.ssb.enabled=true“, po čemer se v kontekstnem meniju dejanj s stranjo (tri pike v naslovni vrstici) pojavi možnost „Namesti spletno stran kot aplikacijo“, ki omogoča postavitev na namizje ali v meni aplikacij hitre povezave za ločeno odpiranje trenutne spletne strani. Razvoj razvoj koncepta „“ (SSB), ki predvideva odpiranje spletne strani v ločenem oknu brez menija, naslovne vrstice in drugih elementov uporabniškega vmesnika brskalnika. V trenutnem oknu se odpirajo samo povezave do strani aktivne spletne strani, prehod na zunanje povezave pa povzroči odprtje ločenega okna z običajnim brskalnikom.

- izvedba načina „«, ki se aktivira preko HTTP-oglasa „X-Content-Type-Options“, ki zdaj onemogoča tudi logiko samodejnega določanja MIME-tipov za HTML-dokumente, ne le za JavaScript in CSS. Način pomaga zaščititi pred napadi, povezanimi z manipulacijo MIME-tipov. Brskalnik privzeto analizira vrsto obdelanega vsebine in ga obdela glede na določeno vrsto. Na primer, če v datoteko „.jpg“ shranite HTML-kodo, se bo pri odpiranju ta datoteka obdelala kot HTML, ne kot slika. Napadalec lahko uporabi način nalaganja slik za jpg-datoteko, ki vključuje html z JavaScript kodo, po čemer lahko objavi povezavo do te datoteke, pri neposrednem odpiranju katere bo JavaScript koda izvedena v kontekstu spletne strani, na katero je bila naložena (lahko določi piškotke in druge podatke, vezane na spletno stran, uporabnika, ki je odprl povezavo).
- Zagotavljeno lokalno predpomnjenje vseh zaupanja vrednih PKI-certifikatov overitvenih centrov, znanih pri Mozilli, kar je omogočilo izboljšanje združljivosti z nepravilno konfiguriranimi spletnimi strežniki.
- Na straneh, odprtih preko HTTP brez šifriranja, je prepovedana uporaba API-ja Web Crypto.
- Za Windows je bil implementiran način neposrednega sestavljanja (Direct Composition), ki omogoča povečanje zmogljivosti in bližuje uvajanje sistema sestavljanja , napisanega v jeziku Rust in prenaša operacije upodabljanja vsebine strani na GPU.
- Za macOS je bila uvedena eksperimentalna možnost uporabe klientskih certifikatov iz skupne shrambne naprave operacijskega sistema (za vključitev v about:config je treba aktivirati možnost security.osclientcerts.autoload). Od Firefox 72 je bila ta možnost na voljo samo za Windows.
- Po Linuxu je bila v gradnjah za macOS uporabljena metoda izolacije. , namenjen za preprečevanje izkoriščanja ranljivosti v zunanjih knjižnicah funkcij. V tej fazi je izolacija vključena le za knjižnico , ki je odgovorna za risanje pisav. RLBox izvaja prevod C/C++ kode izolirane knjižnice v nizkonivojski vmesni kod WebAssembly, ki je nato predstavljena kot modul WebAssembly, katerega pooblastila so določena le za ta modul. Zgrajeni modul deluje v ločenem pomnilniškem prostoru in nima dostopa do preostalega naslovnega prostora. V primeru izkoriščanja ranljivosti v knjižnici bo napadalec omejen in ne more dostopati do pomnilniških območij glavnega procesa ali prenesti nadzora izven izoliranega okolja.
- Attribut 'type' v elementu zdaj lahko sprejme samo vrednost 'text/css'.
- V CSS so реализиране funkcije , in .
- Za CSS lastnost je bila uvedena podpora za vrednost 'all', ki predpisuje obvezen prelom linije podčrtavanja in preklicevanja pri stiku z besedilnimi glifi (prej uporabljena vrednost 'auto' je prilagodljivo oblikovala prelome in ni izključila stikov; pri vrednosti all so stiki z glifom popolnoma prepovedani).
- V JavaScriptu je vključena podpora za instance JavaScript razredov, ki omogočajo določitev vnaprej določenih lastnosti, inicializiranih zunaj konstruktorskega postopka.
class ClassWithStaticField {
static staticField = ‘static field’
} - Dodana je bila podpora za razred , ki zagotavlja metode za analizo in obdelavo nastavitev jezika, regije in pisave v skladu z lokalnimi nastavitvami ter za branje in zapisovanje oznak razširitev Unicode in shranjevanje uporabniških nastavitev lokalizacije v seriliziranem formatu;
- Implementacija lastnosti Function.caller je bila usklajena z najnovejšo osnutkom nove specifikacije ECMAScript (namesto TypeError se zdaj vrne null, če je klic izveden iz funkcije s atributom strict, async ali generator).
- V HTMLFormElement je bila dodana metoda , ki sproži programsko pošiljanje podatkov obrazca na način, podoben kliku na gumb za pošiljanje podatkov. Funkcija se lahko uporablja pri razvoju lastnih gumbov za pošiljanje obrazca, kjer klic form.submit() ni dovolj, saj ne povzroči interaktivne preverbe parametrov, generiranja dogodka 'submit' in prenosa podatkov, povezanih z gumbom za pošiljanje.
- Dogodek submit zdaj izvaja objekt z imenom SubmitEvent, ne pa Event. SubmitEvent vključuje nove lastnosti, ki omogočajo prepoznavanje elementa, katerega klic je privedel do pošiljanja obrazca. Na primer, SubmitEvent omogoča uporabo enega obravnavača, skupnega za različne gumbe in povezave, ki privedejo do pošiljanja obrazca.
- Izvedena je pravilna prenosa dogodka klika pri klicu metode click() za odklopljene elemente (ki niso del drevesa DOM).
- V API dodana je možnost povezovanja animacije na začetni ali končni ključni kader, pri čemer bo brskalnik sam izračunal končno ali začetno stanje (samo prvi ali zadnji ključni kader je treba navesti). Določeni so privzeto Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() in Element.getAnimations().
- Dodana je možnost aktivacije vmesnika za profiliranje strani brez namestitve ločenega dodatka, s pritiskom na gumb 'Enable Profiler Menu Button' na spletni strani. . Dodan je način analize učinkovitosti samo aktivne zavihke.
- V spletnem konzoli je na voljo način takojšnjega izračunavanja izrazov, ki razvijalcem omogoča hitrejše odkrivanje in odpravljanje napak pri vnosu zapletenih izrazov s previdnim prikazom predhodnega rezultata med tipkanjem.
- V za merjenje območij strani (Measuring Tool) je dodana možnost spreminjanja velikosti pravokotne okvirja (prej, če je bila miška spuščena, okvirja ni bilo mogoče spremeniti in v primeru netočne natančnosti je bilo treba meriti od začetka).
- V vmesniku za pregledovanje strani je bila dodana podpora za iskanje elementov s pomočjo izrazov XPath poleg prej razpoložljivega iskanja s pomočjo CSS selektorjev.
- Dodana je možnost filtriranja sporočil WebSocket s pomočjo regularnih izrazov (prej so bile podprte samo besedilne maske).
- V JavaScript debugarju je bila dodana podpora za vezavo točk prekinitve na obdelovalce dogodkov WebSocket.
- Izvedena je bila čistitev vmesnika za analizo omrežne aktivnosti. Optimizirano je risanje tabel v pogojih hkratne obdelave velikega števila povezav. Razdelilniki stolpcev in gumbi za uporabo filtrov so postali bolj kontrastni. V nadzorni plošči za blokiranje omrežnih poizvedb je bila implementirana možnost uporabe znaka „*“ v maskah URL (omogoča oceno obnašanja spletnega mesta v pogojih napak pri nalaganju virov).
Poleg novosti in popravkov napak v Firefox 75 je bila odpravljena , od katerih je več označenih kot kritične, tj. lahko privedejo do izvrševanja kode napadalca ob odpiranju posebej oblikovanih strani. Informacije s podrobnostmi o odpravljenih varnostnih težavah trenutno niso na voljo, pričakuje se, da bo seznam ranljivosti objavljen v naslednjih nekaj urah.
Izvor: opennet.ru
