

Održano je izdanje web preglednika , kao i Firefox 68.8 za Android platformu. Pored toga, formirano je ažuriranje sa dugim vremenom podrške . U vrlo kratkom vremenu na fazu preći će grana Firefox 77, čije je izdanje planirano za 2. jun.
:
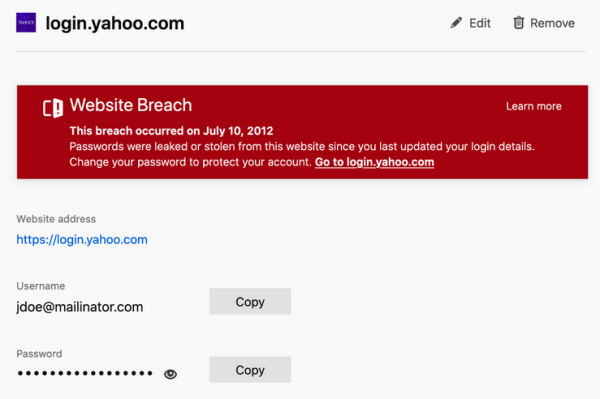
- mogućnosti sistemskog dodatka Lockwise koji je deo preglednika, nudeći interfejs „about:logins“ za upravljanje sačuvanim lozinkama. Izvršeno je upozorenje za sačuvane naloge povezane sa sajtovima na kojima su prethodno zabeleženi slučajevi hakovanja sa curenjem podataka. Upozorenje se prikazuje ako zapisa sa lozinkom u Firefoxu nije ažurirano otkako je došlo do kompromitacije sajta.

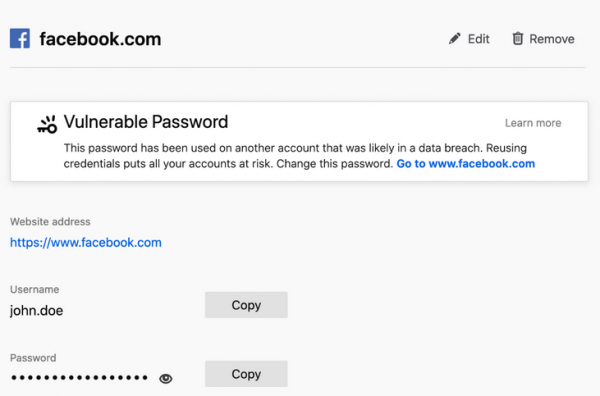
Takođe je dodato upozorenje o kompromitaciji lozinki koje se koriste na više sajtova. Ako jedan od sačuvanih naloga bude uključen u curenje podataka i korisnik ponovo koristi istu lozinku na drugim sajtovima, biće mu preporučeno da promeni lozinku. Provera se vrši putem integracije sa bazom podataka projekta , koja uključuje informacije o 9.5 milijardi naloga koji su ukradeni kao rezultat hakovanja 443 sajta. Metod je anoniman i zasniva se na prenosu prefiksa SHA-1 heša od e-maila (nekolicina prvih simbola), na šta server vraća odgovarajuće delove heševa iz svoje baze, dok preglednik na svojoj strani upoređuje sa postojećim punim hešem i u slučaju podudaranja prikazuje upozorenje (puni heš se ne šalje).

Proširen je broj sajtova za koje se primenjuje funkcija pouzdanih lozinki prilikom popunjavanja obrazaca registracije. Ranije je saveta za pouzdanu lozinku bio prikazan samo kada postoje polja sa atributom „autocomplete = new-password“. Nezavisno od korišćenog sajta, lozinka se može generisati putem kontekstnog menija.
Na Windows i macOS, ako u Firefoxu nije postavljen master lozinka, podpora za izhodna okna za overjanje operacijskega sistema in vnos sistemskih poverilnic pred ogledom shranjenih gesel. Po vnosu sistemskega gesla se dostop do shranjenih gesel omogoči za 5 minut, po tem je potrebno geslo vnesti znova. Ta ukrep bo pomagal zaščititi poverilnice pred radovednimi očmi v primeru, da računalnik ostane brez nadzora, če v brskalniku ni nastavljen glavni geslo.
- delovanja „«, ki je privzeto onemogočen. Ko aktivirate način z nastavitvijo „dom.security.https_only_mode“ v about:config, se vsi nešifrirani klici samodejno preusmerijo na zaščitene različice strani („http://“ na „https://“). Zamenjava se izvede tako na ravni virov, naloženih na straneh, kot tudi pri vnosu v naslovno vrstico. Če se poskus dostopa prek https na vneseni naslov v naslovni vrstici konča s časovno omejitvijo, bo uporabniku prikazana stran z napako, na kateri bo gumb za izvedbo zahteve prek http://. V primeru težav pri nalaganju pod „https://“ virov, naloženih med obdelavo strani, se te težave ignorirajo, vendar se v spletni konzoli prikažejo opozorila, ki si jih lahko ogledate preko orodij za spletne razvijalce.
- Dodana je možnost hitrega preklapljanja med ogledom videoposnetka v načinu „„ (Picture-in-Picture) in polnovaljnim ogledom. Uporabnik lahko zmanjša videoposnetek v majhno okno in istočasno opravlja druge naloge, vključno z delom v drugih aplikacijah in na virtualnih namizjih. Če želite preklopiti vse svoje pozornosti na videoposnetek, preprosto dvakrat kliknite miško za prehod na polnozaslonski ogled. Ponovni dvojni klik na miško vrne ogled v način „slika v sliki“.
- Opravljeno je bilo delo na povečanju preglednosti in udobnosti dela z naslovno vrstico. Pri odpiranju nove zavihka je senca okoli polja z naslovno vrstico zmanjšana. Malo je širša vrstica zaznamkov, kar povečuje površino za pritisk na zaslonih na dotik.
- V okoljih, temelječih na Waylandu, z uporabo
možnost strojnega pospeševanja dekodiranja VP9 in drugih video formatov, podprtih v Firefoxu. Pospeševanje se zagotavlja s pomočjo VA-API (Video Acceleration API) in FFmpegDataDecoder (v prejšnji različici je bila implementirana samo podpora za H.264). Za upravljanje vključitve pospeševanja v about:config je potrebno nastaviti parametre 'widget.wayland-dmabuf-webgl.enabled' in 'widget.wayland-dmabuf-vaapi.enabled'. - V sistemu Windows je za uporabnike prenosnih računalnikov z GPU Intel in ločljivostjo zaslona, ki ni večja od 1920×1200, privzeto aktiviran sistem kompozicije. , napisan v jeziku Rust in prenaša operacije upodabljanja vsebine strani na GPU.
- Dodana je podpora za objekt , ki
omogoča uporabo vmesnikov in , ki delujejo izven glavnega izvajalnega toka v Firefoxu. Nov API omogoča obdelavo zvoka v realnem času, programsko nadzorovanje parametrov zvoka brez dodatnih zamud in brez vpliva na stabilnost zvočnega izhoda. Pojav AudioWorklet je omogočil povezovanje z klici v Zoomu v Firefoxu brez namestitve dodatnih razširitev, prav tako pa je omogočil izpeljavo kompleksnih scenarijev obdelave zvoka v brskalniku, kot je prostorski zvok za sisteme virtualne resničnosti ali igre. - V CSS , ki določajo sistemske vrednosti barv (CSS Color Module Level 4).
- V konstruktorjih Intl.NumberFormat, Intl.DateTimeFormat in Intl.RelativeTimeFormat je privzeto vklopljena obdelava možnosti 'numberingSystem' in 'calendar'. Na primer: 'Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })' ali 'Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })'.
- Vključena je blokada neznanih protokolov v metodah, podobnih 'location.href' ali .
- Pri testiranju prikaza spletnih strani na mobilnih napravah s pomočjo načina Responsive Design Mode v orodjih za spletne razvijalce je zagotovljena simulacija obnašanja mobilne naprave pri obdelavi povečanja z dvojno tapnitvijo. Realizirana je pravilna upodobitev oznak meta-viewport, kar je omogočilo optimizacijo spletnih strani za Firefox na Androidu brez mobilne naprave.
- V vmesniku za spremljanje omrežnih zahtevkov je pri dvojnem kliku na ločilnik stolpcev v glavi zagotovljena samodejna prilagoditev velikosti stolpca tabele prikazanim podatkom.
- V vmesniku za pregledovanje WebSocket je dodan nov filter Control za prikaz upravljalskih okvirov. Implementiran je predogled sporočil v formatu , ki je bil dodan na seznam samodejno formatiranih protokolov, podobno kot socket.io, SignalR in WAMP.
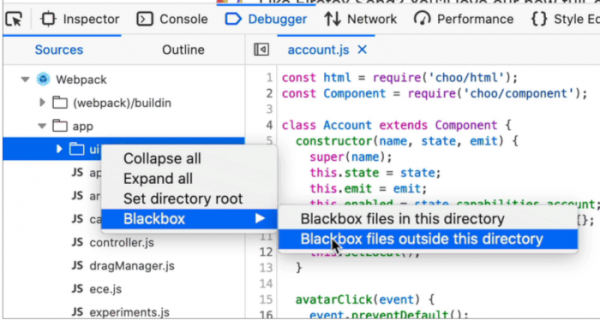
- Debugger JavaScript zdaj omogoča ignoriranje datotek, ki niso vključene v odpravljanje napak. Preko kontekstnega menija 'blackbox' so na voljo možnosti za skrivanje vsebine v stranski vrstici, ki se nahaja v izbranem imeniku ali zunaj njega. Pri kopiranju sledov sklada je zagotovljeno, da se v odložišče shrani celotna pot in ne le ime datoteke.

- V spletnem konzolu v večvrstnem načinu je omogočeno skrivanje delov kode, ki presegajo pet vrstic (za razkritje kliknite kjerkoli v območju s prikazano kodo).
Poleg novosti in popravkov napak je Firefox 76 odpravil , od katerih je 10 (CVE-2020-12387, CVE-2020-12388 in 8 pod CVE-2020-12395) označenih kot kritične in potencialno sposobne za izvajanje kode napadalca ob odpiranju posebej oblikovanih strani. Ranljivost CVE-2020-12388 omogoča prebijanje iz izolacije sandbox okolja v sistemu Windows s manipulacijo z dostopnimi žetoni. Ranljivost CVE-2020-12387 je povezana z dostopanjem do že osvobojenega bloka pomnilnika (Use-after-free) ob končanju delovanja Web Worker. CVE-2020-12395 združuje težave s pomnilnikom, kot so čezmerni pregibi.
Izvor: opennet.ru
