

Izšel je spletni brskalnik Firefox 87. Poleg tega je bilo oblikovano posodobitev veje z dolgoletno podporo 78.9.0. Na fazo beta testiranja je bila prenesena veja Firefox 88, katere izid je predviden za 20. april.
Glavne novosti:
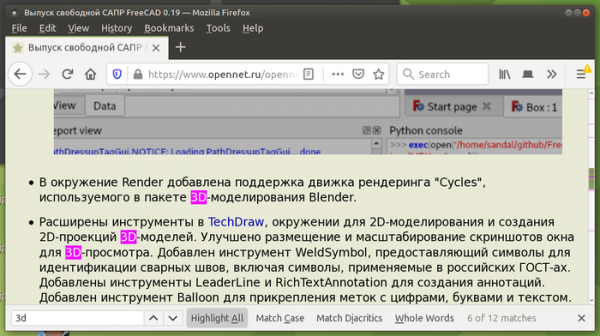
- Pri uporabi iskalne funkcije in aktiviranju načina označevanja vseh najdenih ujemanj (Highlight All) so na drsniku zdaj prikazane oznake za označevanje položaja najdenih ključev.

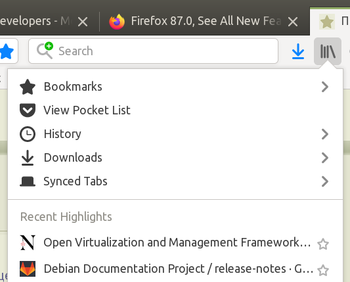
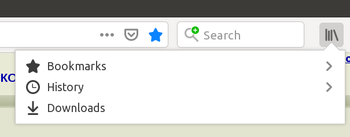
- Iz menija Library so odstranjeni redko uporabljeni elementi. V meniju Library so ostale le povezave do zaznamkov, zgodovine in prenosa (odstranjene so usklajene zavihke, nedavni zaznamki in seznam Pocket). Na spodnjem posnetku zaslona je levo stanje, kot je bilo, in desno - stanje po posodobitvi Firefox 87:


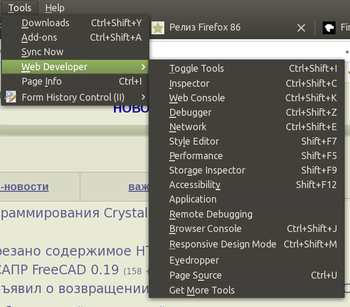
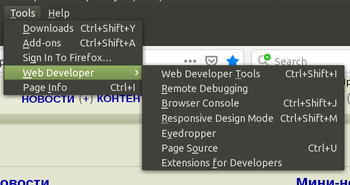
- Močno je poenostavljeno meni za spletne razvijalce - ločene povezave na orodja (Inspetor, Spletna konzola, Debugger, Napaka v omrežju, Učinkovitost, Inšpektor za shrambo, Dostopnost in Aplikacija) so zamenjane z enotno točko Orodja za spletne razvijalce.


- Poenostaven je meni Pomoč, iz katerega so odstranjene povezave do strani podpore, tipkovne bližnjice in uvodni ogled, ki so zdaj dostopne na splošni strani Pridobite pomoč. Odstranjena je bila gumb za uvoz iz drugega brskalnika.
- Dodana je mehanska funkcija SmartBlock, ki rešuje težave na spletnih straneh, ki nastanejo zaradi blokiranja zunanjih scriptov v načinu zasebnega brskanja ali ob aktivaciji stroge blokade nezaželene vsebine (strict). SmartBlock znatno povečuje zmogljivost nekaterih spletnih strani, ki zmedejo zaradi nezmožnosti nalaganja kode skriptov za sledenje. SmartBlock samodejno zamenja skripte za sledenje z nadomestnimi skripti, ki zagotavljajo pravilno nalaganje spletne strani. Nadomestni skripti so pripravljeni za nekatere priljubljene skripte za sledenje uporabnikom, uvrščene na seznam Disconnect, vključno s skripti z vtičniki Facebook, Twitter, Yandex, Vkontakte in Google.
- Obdelovalec tipke Backspace je privzeto onemogočen izven konteksta vnosnih obrazcev. Odstranitev obdelovalca je pojasnjena s tem, da se tipka Backspace aktivno uporablja pri vnosu besedila v obrazcih, vendar zunaj fokusa vnosnega obrazca deluje kot prehod na prejšnjo stran, kar lahko privede do izgube vnesenega besedila zaradi nenamernega premikanja na drugo stran. Za vrnitev starega obnašanja je v about:config dodana možnost browser.backspace_action.
- Sprememba oblikovanja HTTP glave Referer. Privzeto je nastavljena politika „strict-origin-when-cross-origin“, ki pomeni odstranitev poti in parametrov pri pošiljanju zahtevka drugemu gostitelju pri dostopu prek HTTPS, odstranitev Refererja pri prehodu z HTTPS na HTTP ter prenos celotnega Refererja za notranje prehode znotraj istega spletnega mesta. Sprememba bo veljala za običajne navigacijske zahtevke (prehodi po povezavah), samodejne preusmeritve in pri nalaganju zunanjih virov (slik, CSS, skript). Na primer, pri prehodu po povezavi na drugo spletno mesto prek HTTPS se namesto „Referer: https://www.example.com/pot/?argumenti“ zdaj prenaša „Referer: https://www.example.com/“.
- Za manjši odstotek uporabnikov je vključen način Fission z modernizirano večproceso arhitekturo za strožjo izolacijo strani. Ko je Fission aktiviran, so strani različnih spletnih mest vedno nameščene v pomnilniku različnih procesov, pri čemer ima vsak svoj izoliran peskovnik (sandbox). Pri tem se delitev po procesih ne izvaja po zavihkih, ampak po domenah, kar dodatno omogoča izolacijo vsebine zunanjih skriptov in bloka iframe. Način Fission lahko ročno vključite na strani about:preferences#experimental ali preko spremenljivke „fission.autostart=true“ v about:config. Preverite vključitev lahko na strani about:support.
- Iz experimentalne implementacije mehanizma hitrega odpiranja TCP povezav (TFO — TCP Fast Open, RFC 7413) je bil odstranjen, kar omogoča zmanjšanje števila korakov pri vzpostavljanju povezave s kombiniranjem v en zahtevek prvega in drugega koraka klasičnega 3-koraknega procesa usklajevanja povezave ter omogoča prenos podatkov v začetni fazi vzpostavljanja povezave. Privzeto je bil način TCP Fast Open izključen in zahteval spremembo about:config za aktivacijo (network.tcp.tcp_fastopen_enable).
- V skladu s spremembami, vključenimi v specifikacije, je prenehal prihajati element v preverjanja z uporabo psevdoklas „:link“, „:visited“ in „:any-link“.
- Odstranjene so nestandardne vrednosti CSS parametra caption-side — left, right, top-outside in bottom-outside (za vračilo je na voljo nastavitev layout.css.caption-side-non-standard.enabled).
- Privzeto so vključeni dogodek „beforeinput“ in metoda getTargetRanges(), s katerima lahko spletne aplikacije prepišejo vedenje pri urejanju besedila pred spremembo drevesa DOM s strani brskalnika in pridobijo večji nadzor nad vhodnimi dogodki. Dogodek „beforeinput“ se pošlje obdelovalcu ali drugega elementa z nastavljeno lastnostjo „contenteditable“ pred spremembo vrednosti elementa. metoda getTargetRanges(), ki jo zagotavlja objekt inputEvent, vrne tabelo z vrednostmi, ki omogočajo oceno, kateri del DOM bo spremenjen, če dogodek vnosa ne bo preklican.
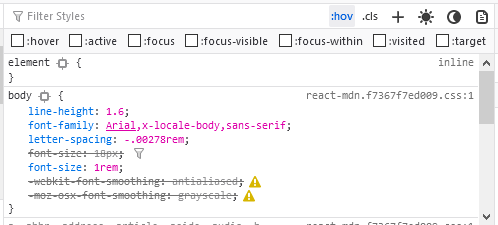
- Za spletne razvijalce v načinu pregleda strani je bila uvedena možnost simulacije medijskih poizvedb „prefers-color-scheme“ za testiranje temne in svetle teme brez preklapljanja tem v operacijskem sistemu. Za omogočanje simulacije temne in svetle teme so bile v zgornjem desnem kotu orodne vrstice za spletne razvijalce dodane gumbe s podobo sonca in lune.
- V način pregleda je bila dodana možnost aktivacije pseudo-razreda „:target“ za izbrani element, podobno kot prej podprti pseudo-razredi „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ in „:visited“.

- V načinu pregleda CSS je bila izboljšana obravnava neaktivnih CSS pravil. Zlasti lastnost „table-layout“ postane neaktivna za elemente, ki niso tabele, lastnosti „scroll-padding-*“ pa so označene kot neaktivne za elemente, ki ne podpirajo pomikanja. Odstranjena je bila napačna označba lastnosti „text-overflow“ za nekatere vrednosti.
Poleg novosti in popravkov napak je Firefox 87 odpravil 12 ranljivosti, od katerih je 7 označenih kot nevarne. 6 ranljivosti (zbrane pod CVE-2021-23988 in CVE-2021-23987) je povzročilo težave pri upravljanju s pomnilnikom, kot so prekoračitve pomnilnika in dostop do že osvobojenih pomnilniških področij. Potencialno lahko te težave privedejo do izvajanja kode zlonamerne osebe ob odpiranju posebej oblikovanih strani.
Beta verzija Firefox 88 je značajna po podršci za zumiranje dodirima na touchpadovima u Linuxu s grafičkim okruženjima baziranim na Wayland protokolu i uključivanjem podrške za AVIF (AV1 Image Format) slike, koja koristi tehnologije intra-frame kompresije iz AV1 video kodeka, prema zadanim postavkama.
Izvor: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish