

Izdana je nova verzija web preglednika Firefox 93. Također, formirana su ažuriranja za verzije s dugoročnom podrškom — 78.15.0 i 91.2.0. Verzijа Firefox 94 prešla je u beta fazu testiranja, a objava je zakazana za 2. novembar.
Glavne novosti:
- Podrška za AVIF (AV1 Image Format) slike uključena je prema zadanim postavkama, koristeći tehnologije unutarframe kompresije iz AV1 video formata. Podržavaju se prostori boja s punim i ograničenim opsegom boja, kao i operacije transformacije (rotacija i zrcaljenje). Animacija trenutno nije podržana. Da bi se osiguralo usklađivanje sa specifikacijom, u about:config je ponuđena opcija 'image.avif.compliance_strictness'. Zadana vrijednost HTTP zaglavlja ACCEPT promijenjena je na 'image/avif,image/webp,*/*'.
- WebRender motor, napisan na jeziku Rust, postao je obavezan, omogućavajući značajno poboljšanje brzine renderiranja i smanjenje opterećenja CPU-a prebacujući radnje renderiranja sadržaja stranice na GPU koristeći GPU shadere. Za sustave sa starijim grafičkim karticama ili problematičnim grafičkim drajverima, WebRender koristi način softverskog rasteriziranja (gfx.webrender.software=true). Podrška za opcije za isključivanje WebRender-a (gfx.webrender.force-legacy-layers i MOZ_WEBRENDER=0) ukinuta je.
- Poboljšana je podrška za Wayland protokol. Dodata je slojevitost koja rešava probleme sa međuspremnikom u okruženjima zasnovanim na Wayland protokolu. Uključene su i izmene koje omogućavaju da se prilikom korišćenja Wayland-a reši treptanje prilikom pomeranja prozora do ivice ekrana u višemonitorskim konfiguracijama.
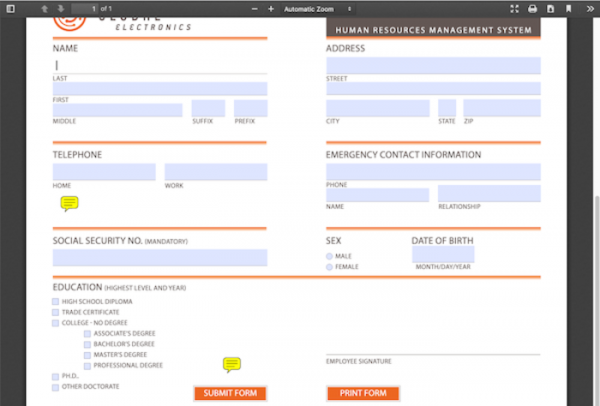
- U ugrađenom PDF pregledniku omogućeno je otvaranje dokumenata sa interaktivnim XFA formama, koje se obično koriste u elektronskim obrascima raznih banaka i državnih institucija.

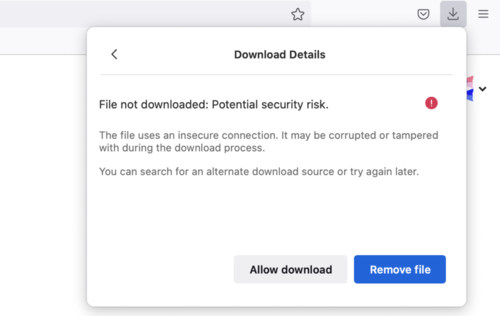
- Zagotovljena je zaščita pred prenosom datotek, ki se prenašajo po HTTP brez šifriranja, vendar so začete s strani, odprtih po HTTPS. Takšni prenosi niso zaščiteni pred zamenjavo zaradi nadzora nad tranzitnim prometom, vendar lahko uporabniki, ki prenesejo takšne datoteke s strani, odprtih po HTTPS, dobijo lažen občutek o njihovi varnosti. Pri poskusu prenosa takšnih podatkov bo uporabniku prikazano opozorilo, ki mu omogoča, da prenosa ne omogoči. Poleg tega je sedaj prepovedan in bo tiho blokiran prenos datotek iz izoliranih iframe, v katerih ni izrecno naveden atribut allow-downloads.

- Izboljšana je izvedba mehanizma SmartBlock, namenjenega reševanju težav na spletnih straneh, ki nastajajo zaradi blokiranja zunanjih skriptov v načinu zasebnega brskanja ali pri aktivaciji poostrenega blokiranja nezaželene vsebine (strogo). SmartBlock samodejno nadomesti skripte za sledenje z nadomestki, ki omogočajo pravilno nalaganje spletne strani. Nadomestki so pripravljeni za nekatere priljubljene skripte za sledenje uporabnikov, ki so na seznamu Disconnect. V novi različici je vključeno prilagodljivo blokiranje skriptov Google Analytics, skriptov oglaševalskih omrežij Google in pripomočkov storitev Optimizely, Criteo in Amazon TAM.
- V načinih zasebnega brskanja in poostrenega blokiranja nezaželene vsebine (strogo) je vključena dodatna zaščita HTTP-naslova "Referer". V navedenih načinih je zdaj spletnim stranem prepovedano vključevanje preko HTTP-naslova Referrer-Policy politik "no-referrer-when-downgrade", "origin-when-cross-origin" in "unsafe-url", ki omogočajo obhodanje privzetih nastavitev in pošiljanje celotnega URL-ja zunanjim spletnim stranem v HTTP-naslovu "Referer". Pripomnimo, da je bil v Firefoxu 87 z namenom blokiranja potencialnih uhajanj zaupnih podatkov privzeto aktiviran politika "strict-origin-when-cross-origin", ki predvideva izrezovanje poti in parametrov iz "Referer" pri pošiljanju zahtevkov na druge gostitelje pri dostopu preko HTTPS, pošiljanje praznega "Referer" pri prehodu s HTTPS na HTTP in pošiljanje celotnega "Referer" za notranje prehode znotraj iste spletne strani. Ampak učinkovitost te spremembe je bila vprašljiva, saj so lahko spletne strani preko manipulacij s Referrer-Policy vrnile staro obnašanje.
- Na platformi Windows je omogočena podpora za samodejno nalaganje zavihkov iz pomnilnika, če raven prostega pomnilnika v sistemu doseže kritično nizke vrednosti. Najprej se naložijo zavihek, ki porabljajo največ pomnilnika in jih uporabnik dolgo ni odprl. Pri preklopu na naložen zavihek se njegov vsebina samodejno ponovno naloži. V Linuxu to funkcionalnost obljubljajo dodati v eni od naslednjih različic.
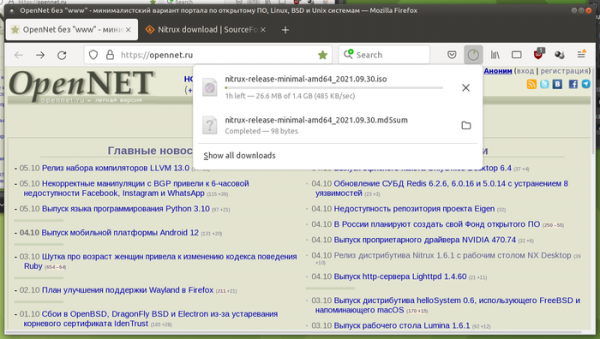
- Oblikovanje plošče s seznamom prenosov je bilo usklajeno z skupnim vizualnim slogom Firefoxa.

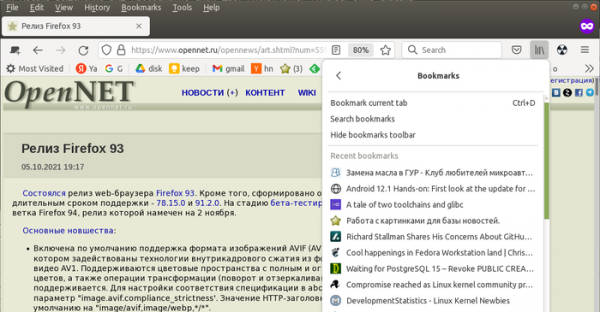
- V kompaktni različici so se zmanjšali odmiki med elementi glavnega menija, menijem za prelivanje, zaznamki in zgodovino obiskov.

- Na seznam algoritmov, ki jih je mogoče uporabiti za organizacijo avtentifikacije (HTTP Authentication), je dodan SHA-256 (prej je bil podprt le MD5).
- TLS šifrirni postopki, ki uporabljajo algoritem 3DES, so privzeto onemogočeni. Na primer, niz šifrirnih postopkov TLS_RSA_WITH_3DES_EDE_CBC_SHA je dovzeten za napad Sweet32. Ponovno omogočanje podpore 3DES je mogoče z izrecnim dovoljenjem v nastavitvah starejših različic TLS.
- Na platformi macOS je rešena težava s izgubo sej v primeru, da se Firefox zažene iz pritrjene datoteke '.dmg'.
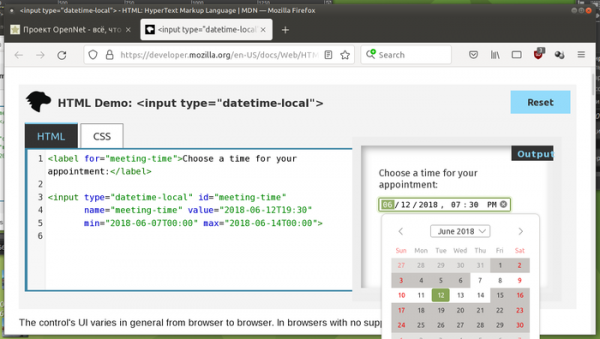
- Izveden je bil uporabniški vmesnik za jasen vnos datuma in časa za element spletnih obrazcev .
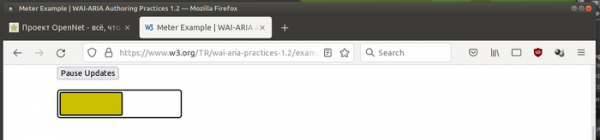
- Za elemente z atributom aria-label ali aria-labelledby je bila izvedena vloga meter (role="meter"), ki omogoča izdelavo indikatorjev numeričnih vrednosti, ki se spreminjajo v določenem razponu (na primer, indikatorji napolnjenosti akumulatorja).

- V CSS lastnost font-synthesis je bila dodana podpora za ključno besedo „small-caps“.
- Izvedena je bila metoda Intl.supportedValuesOf(), ki vrne niz podprtih koledarjev, valut, sistemov štetja in merskih enot.
- Za razrede je bila omogočena uporaba statičnih blokov inicializacije za skupno obdelavo kode, ki se izvede le enkrat pri obdelavi razreda: class C { // Blok bo zagnan pri obdelavi samega razreda static { console.log("C's static block"); }}
- Dodana je podpora za klic HTMLElement.attachInternals za dostop do dodatnih metod obvladovanja obrazca.
- V metodi ElementInternals je bil dodan atribut shadowRoot, ki omogoča, da se iz lastnih elementov dostopa do svojega ločenega korena v Shadow DOM, ne glede na stanje.
- V metodi createImageBitmap() je bila dodana podpora za lastnosti imageOrientation in premultiplyAlpha.
- Dodana je globalna funkcija reportError(), ki omogoča skriptam, da napake izpisujejo v konzolo, emulirajoč pojav neobvladljive izjeme.
- Izboljšave v različici za platformo Android:
- Ob zagonu na tablicah so v orodno vrstico dodani gumbi 'naprej', 'nazaj' in 'osveži stran'.
- Privzeto je omogočeno samodejno izpolnjevanje uporabniških imen in gesel v spletnih obrazcih.
- Omogočeno je uporabo Firefoxa kot upravitelja gesel za izpolnjevanje uporabniških imen in gesel v drugih aplikacijah (aktivira se preko 'Nastavitve' > 'Uporabniška imena in gesla' > 'Samodejno izpolnjevanje v drugih aplikacijah').
- Dodana je stran 'Nastavitve' > 'Uporabniška imena in gesla' > 'Shranjena uporabniška imena' > 'Dodaj uporabniško ime' za ročno dodajanje prijavnih podatkov v upravitelja gesel.
- Dodana je stran 'Nastavitve' > 'Zbiranje podatkov' > 'Študije in izklop', ki omogoča odklonitev sodelovanja v testiranju eksperimentalnih funkcionalnosti.
Poleg novosti in popravkov napak je v Firefoxu 93 odprto 13 ranljivosti, od katerih je 10 označenih za nevarne. 9 ranljivosti (združenih pod CVE-2021-38500, CVE-2021-38501 in CVE-2021-38499) je posledica težav z upravljanjem pomnilnika, kot so prelivanja pomnilnika in dostop do že osvobojenih območij pomnilnika. Potencialno bi te težave lahko povzročile izvajanje zlonamerne kode ob odpiranju posebno oblikovanih strani.
V beta različici Firefoxa 94 je implementirana nova servisna stran 'about:unloads', na kateri lahko uporabnik za zmanjšanje porabe pomnilnika prisilno izloči določene zavihke, ne da bi jih zaprl (vsebina se bo ponovno naložila ob preklopanju na zavihek).
Izvor: opennet.ru
