

Izdan je HTTP server Apache 2.4.62, koji uklanja dvije ranjivosti i donosi 6 promjena. Prva ranjivost (CVE-2024-40898) omogućava napad SSRF (Server-side request forgery) na mod_rewrite. Problem se javlja samo na Windows platformi, a slanjem posebno oblikovanih zahtjeva može doći do curenja NTLM hashova na server pod kontrolom napadača.
Druga ranjivost (CVE-2024-40725) dopušta pregled koda skripti čija je obrada postavljena putem direktive AddType. Na primjer, može se formirati posebno oblikovan zahtjev prema PHP skripti, koji će rezultirati prikazom njenog sadržaja umjesto izvršenja. Ispravka blokira dodatnu mogućnost iskorištavanja ranjivosti CVE-2024-39884, uklonjene u verziji 2.4.61.
Iz ne-sigurnosnih promjena ističe se dodavanje mogućnosti učitavanja certifikata i ključeva iz spremišta koja podržavaju standard pkcs11 u mod_ssl.
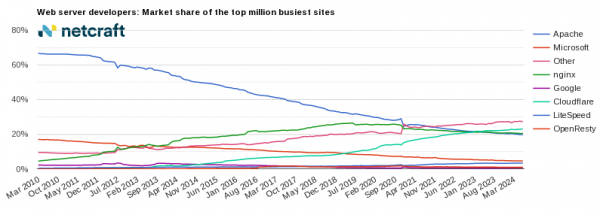
Prema lipanjskom izvješću kompanije Netcraft, oko 212 milijuna sajtova koristi HTTP server Apache (prije godinu dana 228 milijuna). Udio Apache httpd procjenjuje se na 19.28% svih sajtova, što odgovara drugom mjestu po popularnosti u ovoj kategoriji (udjel Nginx — 21.35%, Cloudflare — 11.05%, OpenResty (platforma na bazi nginx i LuaJIT) — 0.79%). Kada se razmatraju samo aktivni sajtovi, Apache zauzima prvo mjesto u rejtingu s udjelom od 19.13% (udjel Nginx — 18.09%, Cloudflare — 14.80%, Google — 10.01%). Među milion najposjećenijih sajtova na svijetu, Apache je na trećem mjestu s udjelom od 19.69% (prednjače Cloudflare — 23.10% i Nginx — 20.50%).
Izvor: opennet.ru
