

Izdan je novi alat za upravljanje APT paketima 3.0.0 (Advanced Package Tool), koji obuhvata izmene akumulirane u eksperimentalnoj grani 2.9. Novi izdanak prihvaćen je u granu Debian Unstable i uskoro će biti integrisan u Debian Testing repozitorij, koji podržava izdanje Debian 13 i već koristi eksperimentalnu granu APT 2.9. Takođe će biti dodat u Ubuntu bazu paketa.
Među najvažnijim promenama:
- Redizajnirano je korisničko sučelje u kojem se vizualno prikazuje lista zavisnosti potrebnih za preuzimanje prilikom instalacije paketa. Dok su ranije imena paketa sa zavisnostima bila prikazana u kontinuiranom listi, sada su razvrstana u kolone u stilu alata „ls -C”, a različiti blokovi izlaza obeleženi su različitim bojama (na primer, paketi koji se uklanjaju su označeni crvenom, a instalirani su zelenom bojom). Dupli unosi dodatnih i novih paketa su uklonjeni (sekcije „NEW packages” i „additional packages” su spojene). Dodate su opcije za upravljanje bojama „APT::Color::*” i „APT::Configuration::color”, kao i opcije „—color” i „—no-color”.

- Omogućeno je automatsko paginiranje izlaza komandi „show”, „policy”, „list”, „search” i „showsrc”. Paginacija se uključuje preko podešavanja Binary::apt::Pager, a aplikacija za paginiranje se definiše putem okruženjske promenljive PAGER.
- Implementiran je unapređeni motor za rešavanje zavisnosti Solver3 (uključuje se preko opcije „—solver 3.0”), u kojem je za rešavanje konflikata između zavisnosti primenjen algoritam pretraživanja sa povratkom (backtracking). U novom motoru takođe je poboljšan izbor verzija, obezbeđena je podrška za višestepeno izvršavanje ažuriranja, značajno je povećana efikasnost (apt-test se sada izvršava dvostruko brže), dodata je opcija „—no-strict-pinning” za instalaciju eksperimentalnih verzija, dodata je zaštita od ručnog brisanja instaliranih paketa, a povećana je agresivnost automatskog uklanjanja neiskorišćenih zavisnosti. Dodata su jasnija objašnjenja za korisnike u vezi grešaka vezanih za zavisnosti.
- Uporaba orodja apt-key za upravljanje s ključi, ki se uporabljajo za preverjanje digitalnih podpisov paketov, je prenehala. Orodje apt-key je bilo pred nekaj leti razglašeno za zastarelo zaradi prehoda od starega modela preverjanja celovitosti paketov, kjer se je uporabljal skupni skladišče ključev (/etc/apt/trusted.gpg), brez vezave ključev na repozitorije, torej je ključ, dodan nekemu tretjemu repozitoriju, veljal za preverjanje paketov v vseh repozitorijih. Novi način dela s ključi, ki je nadomestil apt-key, predvideva ločevanje skladišč ključev za vsak repozitorij (/etc/apt/trusted.gpg.d/ ali /etc/apt/keyrings/).
- Dodana je možnost uporabe orodja sqv iz projekta Sequoia za preverjanje digitalnih podpisov namesto klica gpgv. Na seznam poti za klic gpg je dodano orodje gpg-sq, napisano v jeziku Rust, ki sprejema iste argumente kot orodje gpg, vendar posnema njeno delovanje preko Sequoia, implementacije OpenPGP v jeziku Rust. Klic gpg-sq ima višjo prednost kot gpg, torej je za uporabo gpg-sq namesto gpg dovolj, da namestite ustrezen paket.
- Dodana je kripto-zaledna podpora za knjižnico OpenSSL, ki je nadomestila GnuTLS in Gcrypt.
- Zagotovljena je vezava tipov ključi na razširitve datotek: razširitev «.asc» je povezana z ASCII-armored ključi, «.gpg» je vedno povezana z binarnimi ključi, medtem ko vse druge razširitve datotek povzročijo napako. Na primer, pri uporabi datoteke s ključem «/etc/apt/keyrings/winehq-archive.key» jo je treba preimenovati v «/etc/apt/keyrings/winehq-archive.gpg» in popraviti pot v datoteki v «/etc/apt/sources.list.d/». Uvedena je podpora za samostojno preverjanje skladišč ključev (keyring) in izvajanje operacije dearmor (pretvorba ključa v formatu ASCII-armored v binarni format) brez sklicevanja na apt-key.
- Mnoge funkcije su prebačene na korišćenje klase «std::string» umesto «const char *» (određene u standardu C++17, klasa std::string_view, koja efikasnije radi sa stringovima zahvaljujući korišćenju referenci na postojeće podatke i izbegavanja suvišnog kopiranja podataka, sve dok nije angažovana u kodu).
- Predlagan je abstraktni vmesnik za delo s hash-i, izveden v okviru dela na odklopu od ene kriptografske knjižnice.
- Izhod ukaza «apt show —full» je obogaten z informacijami o vezavi paketov (pinning), pridobljenimi iz polj APT-Pin, APT-Candidate in APT-Release.
- Uradno je priporočeno, da se datoteke v imeniku /etc/apt/sources.list.d/ poimenujejo z imenom trenutnega dobavitelja z malimi črkami («$(dpkg-vendor —query Vendor | tr A-Z a-z).sources»).
- V pkgDepCache je dodana podpora za transakcije in števce posodobitev.
- Dodana je opcija «—comment» za ostavljanje komentara koji se čuva u istoriji izvršenih operacija.
- Dodana je podrška za HTTP zaglavlje Retry-After za optimizaciju ponovnog pokretanja prekinutih preuzimanja.
- U komandu «apt list» dodata je opcija «—target-release».
- Dodata je nova nivo grešaka «audit», koja se uključuje putem opcije «—audit».
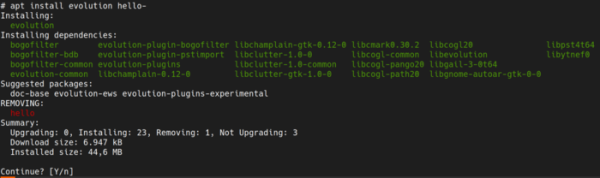
Pored toga, mogu se primetiti promene koje su se pojavile u eksperimentalnoj grani APT 2.7 (razvoj grane 2.7 glatko je prešao na razvoj grane 2.9), koje će biti dostupne u Debian 13 (u Debian 12 koristi se verzija APT 2.6):
- Dodana je podrška za snaphsote, upravljana opcijom «—snapshot» («-S»), pomoću koje možete pristupiti serverskim repozitorijumima koji podržavaju snaphsote i izabrati određeno stanje arhive repozitorijuma. Na primer, postavljanjem «—snapshot 20250405T081400Z» možete raditi sa režimom stanja repozitorijuma koji je zabeležen 5. aprila 2025. godine u 08:14:00. Snaphsote se konfigurišu u sekciji APT::Snapshot u fajlovima sources-list.
- Implementirana je opcija «—update» («-U»), koja automatski pokreće operaciju «apt update» za sinhronizaciju indeksa pre otvaranja keša i obrade sources.list tokom izvršavanja komandi za instalaciju ili ažuriranje paketa (apt install ili apt upgrade).
- Dodata je komanda ‘dist-clean’ za uklanjanje paketa i lista preuzetih paketa sa keša.
Izvor: opennet.ru
