

Raziskovalci z Tehnične univerze na Dunaju (Avstrija) so odkrili vrsto napadov preko zunanjih kanalov (PDF), ki se izvajajo preko mehanizmov za sledenje spremembam v datotečnem sistemu. Napadi omogočajo sledenje aktivnostim drugih uporabnikov na podlagi analize dogodkov dostopa do datotek in map preko API-jev, kot so inotify v Linuxu, FileObserver v Androidu, ReadDirectoryChangesW v Windows in File System Events v macOS. Pridobljeni podatki se lahko uporabijo za ponovno ustvarjanje informacij, vnesenih s tipkovnico, za določitev dostopnih spletnih strani ali za organizacijo napadov clickjacking, ki prekrivajo vsebino aktivnega okna v trenutku pred klikom. Koda za implementacijo metod napadov je objavljena pod MIT licenco.
Prva metoda napada je bila demonstrirana v Linuxu in je izpostavljena možnosti določanja dostopa do datotek znotraj mape, ki neposredno ni dostopna za branje in spremljanje. S funkcijo inotifywatch lahko posredno sledimo dejstvom spremembe datotek znotraj mape skozi spremljanje same mape.
Neposredno nima nepridobljen uporabnik pravic dostopa do branja vsebine in sledenja aktivnosti naprave /dev/input/event4, ki odraža dogodke vnosov s tipkovnice. Vendar dogodki, ki se zgodijo s datoteko /dev/input/event4, vplivajo na stanje nadrejene mape in jih je mogoče spremljati preko nadzora spremembe metapodatkov mape /dev/input. Sprememba stanja /dev/input/event4 se zgodi pri vnosu podatkov, zamiki med zajetimi dogodki preko inotify pa so korelirani z zamiki med pritiskanji tipk na tipkovnici.
Z uporabo metod statistične analize in upoštevajoč, da zamiki med pritiskanji pri vnosu besedila odvisni od pozicije tipk na tipkovnici, je mogoče z določeno verjetnostjo ponovno ustvariti vnesene informacije. Na primer, reakcija pri vnosu črke „F“ je hitrejša kot pri vnosu „Q“ ali „X“, ker pri pritisku zahteva manj gibanja prstov; prav tako je hitreje ponovno pritiskanje ene tipke in pritiskanje sosednjih tipk (na primer „s“ po „a“ pritisnemo bistveno hitreje kot „g“ po „s“).
Metoda se lahko uporabi tudi za obnovitev vnosa v SSH sejah, ko sta dva različna uporabnika povezana na en SSH strežnik. V tem primeru lahko eden od uporabnikov spremlja dogodke, ki se pojavijo pri vnosu drugega uporabnika, tako da spremlja napravo datoteke /dev/pts. Težava je bila rešena v januarskih posodobitvah jedra 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 in 6.18.3 z zavrnitvijo generiranja dogodkov ACCESS in MODIFY za nadrejeni imenik pri dostopu ali spreminjanju posebnih datotek znotraj njega.
Drugi način napada omogoča določitev trenutka, ko sistem Polkit prikaže okno za vnos avtentikacijskih parametrov, preko spremljanja dostopa do izvajalne datoteke /usr/bin/pkexec. V tem trenutku lahko napadalec ustvari ponarejeno okno, stilizirano kot okno za vnos gesla, in ga prikaže nad pravim zahtevkom za geslo. Uporabnik, ki ne opazi zamenjave, lahko vpiše geslo za potrditev operacije v ponarejeno okno. Možnost izvedbe takšnega napada je bila prikazana v distribucijah s okoljem delovne površine KDE Plasma.
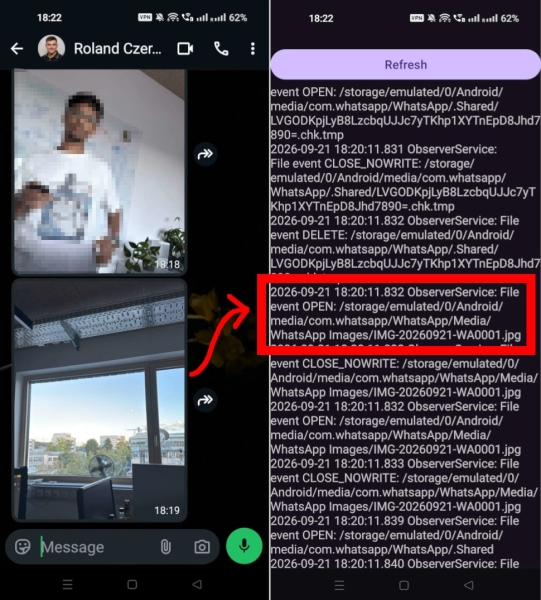
API FileObserver, ki ga zagotavlja platforma Android, se lahko uporablja za sledenje dejavnosti z datotekami v zasebnih imenikih drugih aplikacij. Na primer, z analizo dejavnosti v imeniku /sdcard/Android/media/com.whatsapp/WhatsApp lahko spremljate dejstva o brisanju, pošiljanju in prejemanju datotek, videoposnetkov ali slik v WhatsApp, pa tudi imena poslanih ali prejetih datotek.
V sistemu Windows se je izkazalo, da omogočanje sledenja dogodkom za korenski imenik (C:\) prenaša informacije, vključno s polno potjo datoteke, o vseh dogodkih z vsemi datotekami v datotečnem sistemu, ne glede na dovoljenja dostopa do datotek. Raziskovalci so pokazali možnost uporabe te funkcionalnosti za realno sledenje, katera spletna mesta uporabniki odpirajo v Firefoxu (za bazo podatkov IndexedDB in predpomnilnik v Firefoxu za vsako spletno mesto se ustvari ločen imenik z imenom spletnega mesta, dostop do katerega je mogoče spremljati). Reakcija Microsofta na to varnostno težavo je bila nominirana za Pwnies Award 2026 v kategoriji najneprimernija reakcija proizvajalca (Lamest Vendor Response), saj so predstavniki podjetja sprva trdili, da to ni ranljivost, temveč nedokumentirana funkcionalnost.
Izvor: opennet.ru
