

Podjetje Positive Technologies o izdaji nove različice programske opreme MaxPatrol SIEM 5.1, namenjene spremljanju dogodkov informacijske varnosti in odkrivanju različnih incidentov v realnem času.
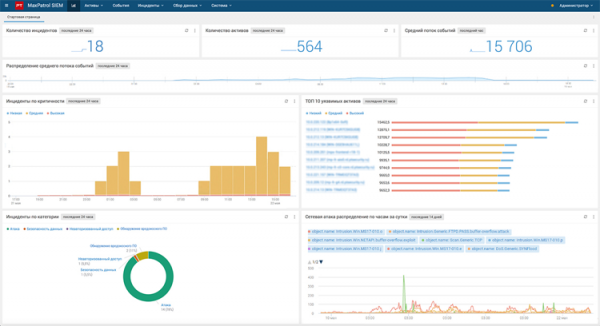
Platforma MaxPatrol SIEM zbira podatke o trenutnih dogodkih ter samodejno zaznava grožnje, vključno s prej neznanimi. Sistem pomaga službam za informacijsko varnost, da učinkovito odreagirajo na napade, izvedejo natančno preiskavo in preprečijo ugledne ter finančne izgube organizacije.
V različici 5.1 sistema MaxPatrol SIEM je bila izvedena prehod na novo arhitekturo podatkovne baze Elasticsearch, kar je, po trditvah razvijalcev, omogočilo povečanje hitrosti delovanja produkta za več kot tretjino.
Še ena novost programske opreme je prilagodljiv model upravljanja vlog uporabnikov. Če je bilo prej v sistemu mogoče določiti dve vlogi — 'Administrator' ali 'Operater', so zdaj IT-administratori dobili možnost ustvarjati dodatne vloge, s čimer omogočajo ali omejujejo dostop do določenih delov produkta.
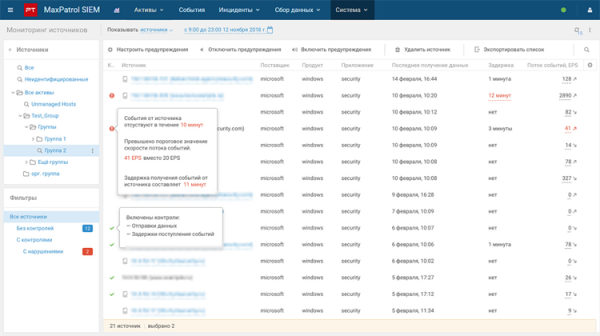
Med drugimi značilnostmi produkta so omenjena napredna sredstva za odkrivanje napadov, izboljšan uporabniški vmesnik ter dodatna orodja za analitiko in obdelavo dogodkov informacijske varnosti.
Podrobne informacije o sistemu MaxPatrol SIEM so na voljo za pregled na spletnem mestu .
Izvor: 3dnews.ru
