

Napadalci so uspeli prevzeti račun vzdrževalca in izdati dve zlonamerni različici NPM paketa axios, ki ponuja implementacijo HTTP odjemalca za brskalnike in Node.js. Paket axios ima več kot 100 milijonov prenosov na teden in se uporablja kot odvisnost pri 174 tisoč drugih paketih. Zlonamernih sprememb so bile vključene v različice Axios 1.14.1 in 0.30.4 prek substitucije lažne odvisnosti plain-crypto-js 4.2.1, ki vsebuje kodo za prenos komponent, ki sprejemajo ukaze iz nadzornega strežnika napadalcev. Zlonamerne različice so bile ponujene za prenos 31. marca skoraj 3 ure - od 03:21 do 06:15 (MSK).
Zlonamerne različice so bile objavljene v NPM neposredno z uporabo podatkov glavnega vzdrževalca projekta axios ('jasonsaayman') in obšli običajni mehanizem za objavo novih izdaj na osnovi GitHub Actions. Domneva se, da so napadalci uspeli prevzeti dostopni žeton NPM od vzdrževalca, nato pa so se prijavili v račun in spremenili vezavo na e-pošto. Kako je bil dostopni žeton prevzet, ni natančno pojasnjeno.
Zagon zlonamerne kode je bil nameščen v paketu plain-crypto-js v datoteki setup.js, aktiviral se je po zaključku namestitve NPM paketa prek obdelovalca postinstall ('postinstall: "node setup.js"') in je bil uporabljen za prenos in namestitev trojanskega konja, ki napada sisteme Windows, macOS in Linux. Da bi skril svojo prisotnost po zagonu, je zlonamerni komponent odstranil datoteko setup.js in zamenjal package.json z različico brez postinstall-hooka. 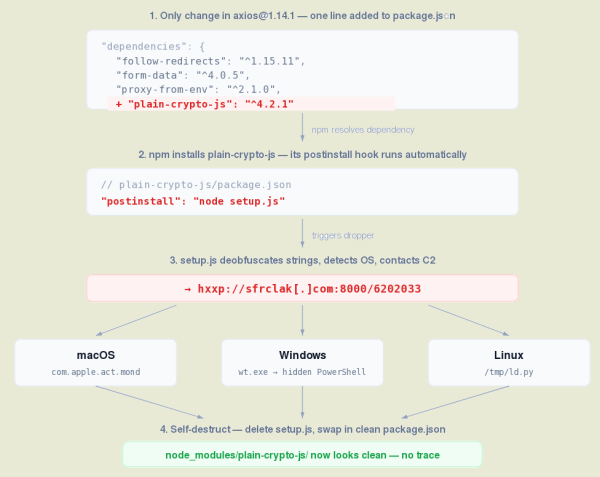
V macOS je bil zlonamerni izvršilni program prenesen kot '/Library/Caches/com.apple.act.mond', v Windowsu kot '%PROGRAMDATA%\wt.exe', v Linuxu pa kot '/tmp/ld.py'. Po aktivaciji v Linuxu in macOS je vsakih 60 sekund zunanjim napadalcem pošiljal zahtevo po ukazih za izvajanje na okuženi napravi, ki se lahko uporabljajo za prenos dodatnih zlonamernih komponent, izvajanje poljubnih shell ukazov in iskanje/pošiljanje določenih datotek. strežnik Zlonamerna dejavnost v Linuxu in macOS ni predvidevala ohranjanja prisotnosti po ponovnem zagonu in je bila zasnovana za hitro zbiranje zaupnih podatkov, gesel, žetonov in dostopnih ključev. V Windows je bil ustvarjen datoteka '%PROGRAMDATA%\system.bat', ki je pri vsakem prijavi v sistem prenesla zlonamerni komponent z napadalcev.
Zlonamerna dejavnost v Linuxu in macOS ni predvidevala ohranjanja prisotnosti po ponovnem zagonu in je bila zasnovana za hitro zbiranje zaupnih podatkov, gesel, žetonov in dostopnih ključev. V Windows je bil ustvarjen datoteka '%PROGRAMDATA%\system.bat', ki je pri vsakem prijavi v sistem prenesla zlonamerni komponent z napadalcev. strežnika Napadalcev v vsakem prijavi v sistem.
Izvor: opennet.ru
